Bitget pide formalmente a THORChain que niegue el servicio a las direcciones de los atacantes del exploit de 387.5 millones de dólares
Puntos clave
- •Bitget sufrió una brecha el 24 de septiembre que resultó en el robo de aproximadamente 387.5 millones de dólares en activos, incluidos AVAX, BNB, ETH, TRX, USDT, USDC, XRP y ZEC, con la cifra revisada al alza desde una estimación inicial de 351. millones de dólares.
- •La CEO de Bitget, Gracy Chen, pidió públicamente a THORChain que niegue el servicio a las direcciones del atacante, advirtiendo que la industria está observando cómo responde el protocolo resistente a la censura.
- •THORChain funciona con 95 nodos distribuidos globalmente sin clave de administrador ni multisig de control, por lo que cualquier negación de servicio dependería de la coordinación voluntaria entre operadores de nodos independientes y no de una decisión corporativa.
- •Los emisores de stablecoins Circle y Tether detuvieron casi 318,000 dólares en movimientos conectados con el hackeo el 25 de septiembre, ejerciendo control centralizado sobre los contratos de tokens que THORChain carece por diseño.
- •Bitget lanzó un Programa de Recompensas de Recuperación que paga 5% de los fondos congelados y 5% de los fondos recuperados, recibe asistencia de Mandiant y SlowMist, asegura que el incidente está contenido y reiniciará los retiros por fases.
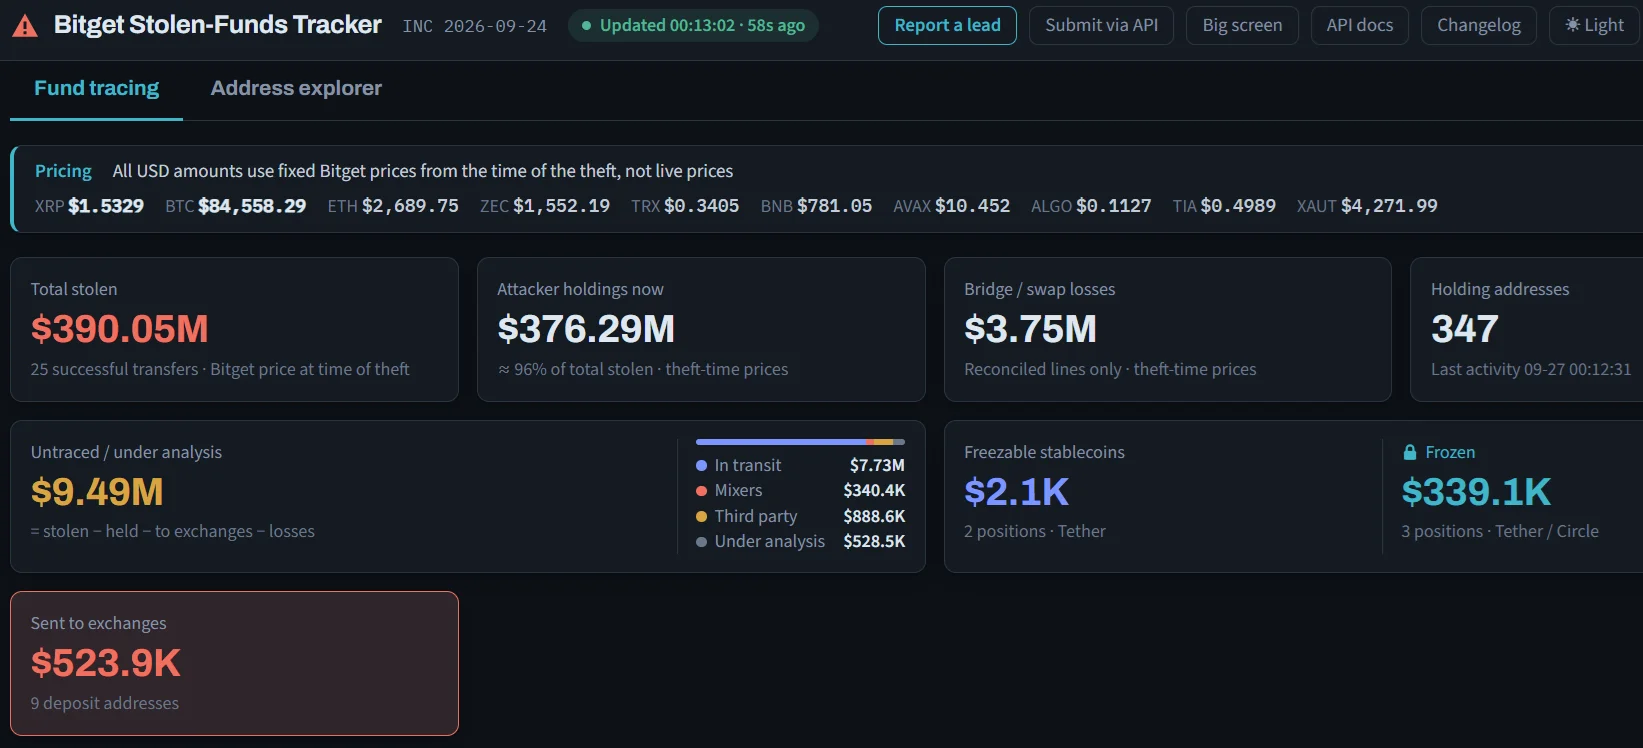
La CEO de Bitget, Gracy Chen, confirmó públicamente que el exchange está pidiendo formalmente a THORChain que bloquee las transacciones vinculadas al exploit que drenó aproximadamente 387.5 millones de dólares de sus billeteras: un llamado directo al exchange descentralizado sin KYC que los analistas de blockchain han señalado como una ruta favorita para lavar grandes robos de criptomonedas.
La solicitud sigue a la intervención de los emisores de stablecoins Circle y Tether, que detuvieron casi 318,000 dólares en movimientos de stablecoins conectados con el hackeo el viernes 25 de septiembre, como informó Cryptopolitan. Los emisores pueden actuar con esa rapidez porque mantienen control directo sobre los contratos de sus tokens, una palanca centralizada que THORChain, por diseño, no tiene. Sin embargo, no se espera que conseguir la cooperación de THORChain sea tan sencillo.\n## El llamado de Bitget a THORChain
Escribiendo en X el sábado en la madrugada, Chen declaró: “Pedimos formalmente a @THORChain que niegue el servicio a estas direcciones.”. Advertió que “la industria está observando”, desafiando al protocolo a no ampararse en “un principio de diseño” como la neutralidad del protocolo o la descentralización para eximirse de responsabilidad mientras “fondos robados conocidos” se mueven por su plataforma.
Cómo podría intervenir realmente THORChain se complica por su estructura. Reportes previos de Cryptopolitan señalaron que el protocolo es más sinónimo de código que de una empresa real: según la propia cuenta del protocolo, el DEX funciona con 95 nodos distribuidos globalmente sin clave de administrador y sin multisig de control. Sin clave de administrador, no hay un ejecutivo u oficina única a quien dirigir la petición; cualquier negación de servicio dependería de la coordinación voluntaria entre operadores de nodos independientes y no de una decisión corporativa unilateral.
THORChain ofrece intercambios cruzados nativos rápidos y sin permisos, sin verificaciones de identidad (KYC) para usuarios legítimos, la misma característica que lo hace popular entre actores malintencionados que buscan mover fondos fuera del alcance de la recuperación. En particular, el protocolo no congeló transacciones tras su propio exploit de bóveda de 10.7 millones de dólares a principios de este año. Ese historial es lo que da peso al llamado de Chen: la industria está, en efecto, observando si un protocolo construido para resistir la censura participará cuando la solicitud proviene de un exchange hackeado y en plena vista pública.
Qué le pasó a Bitget
Bitget sufrió una brecha el 24 de septiembre que resultó en el robo de 387.5 millones de dólares, cifra revisada al alza desde una estimación inicial de 351.6 millones de dólares, según una actualización del centro de soporte del 25 de septiembre.
Los activos robados incluían AVAX, BNB, ETH, TRX, USDT, USDC, XRP y ZEC, estacionados en billeteras receptoras principales, incluida 0x770b…63ee para los activos del lado de Ethereum. Direcciones separadas guardan los activos de XRP, Zcash y TRON.
Bitget ha habilitado un panel de rastreo en vivo y una API de direcciones de atacantes para monitorear a los atacantes en tiempo real. Según Bitget, las empresas de ciberseguridad Mandiant y SlowMist están asistiendo en la investigación, y el exchange afirma que el incidente ya está contenido, descartando cualquier posibilidad de transferencias no autorizadas adicionales. Las direcciones de los atacantes compartidaslicamente son también lo que permite a emisores, exchanges y firmas de análisis señalar depósitos en toda la industria, el mismo mecanismo detrás de los congelamientos de Circle y Tether.
Por qué THORChain es el punto de presión
Chen señala a THORChain por su historial. TRM Labs describió el protocolo en mayo como “el puente de preferencia” para lavar los mayores hurtos de Corea del Norte, citando el hackeo a Bybit de aproximadamente .5 mil millones de dólares en febrero de 2025 y el robo de casi 300 millones de dólares a KelpDAO. TRM también señaló que THORChain “se ha negado consistentemente a bloquear actividades ilícitas”, calificando esa negativa como una postura anticensura.
MistTrack señaló el mismo patrón el 25 de septiembre, citando cómo casi 1,200 millones de dólares del botín de Bybit pasaron por THORChain. Esa brecha, entre emisores y firmas aliadas que congelan lo que pueden, mientras el sitio que los analistas más citan para lavar tales productos históricamente se ha negado a actuar, es precisamente la tensión que el llamado público de Bitget busca sacar a la luz.
Qué está haciendo Bitget para recuperar los fondos
Más allá del llamado público, Bitget lanzó un Programa de Recompensas de Recuperación que paga 5% de cualquier fondo congelado y 5% de cualquier fondo recuperado, enrutado en parte por el canal LazarusBounty de Bybit, el marco de recompensas que Bybit construyó tras su propio hackeo de febrero de 2025. El exchange dijo que algunos activos ya han sido congelados con ayuda de socios de la industria, aunque las acciones tomadas bajo órdenes judiciales o solicitudes de las autoridades quedan excluidas de la recompensa.
Chen también dijo que Bitget reiniciará los retiros por fases, advirtiendo que el proceso será más lento de lo habitual porque el incidente afecta múltiples blockchains y múltiples tokens. A partir de aquí, los indicadores observables son la respuesta de THORChain al llamado, los movimientos de las direcciones señaladas en el rastreador público de Bitget y el ritmo al que los retiros por fases vuelven a la normalidad.

