Ataques asistidos por IA golpean a instituciones financieras surcoreanas, según investigación de CrowdStrike
Puntos clave
- •CrowdStrike descubrió rastros de hackeo asistido por IA después de que el atacante dejara directorios de servidores expuestos que contenían registros de sesiones de Claude Code y configuraciones de ARTEX, una herramienta de pruebas de penetración de código abierto desarrollada en China.
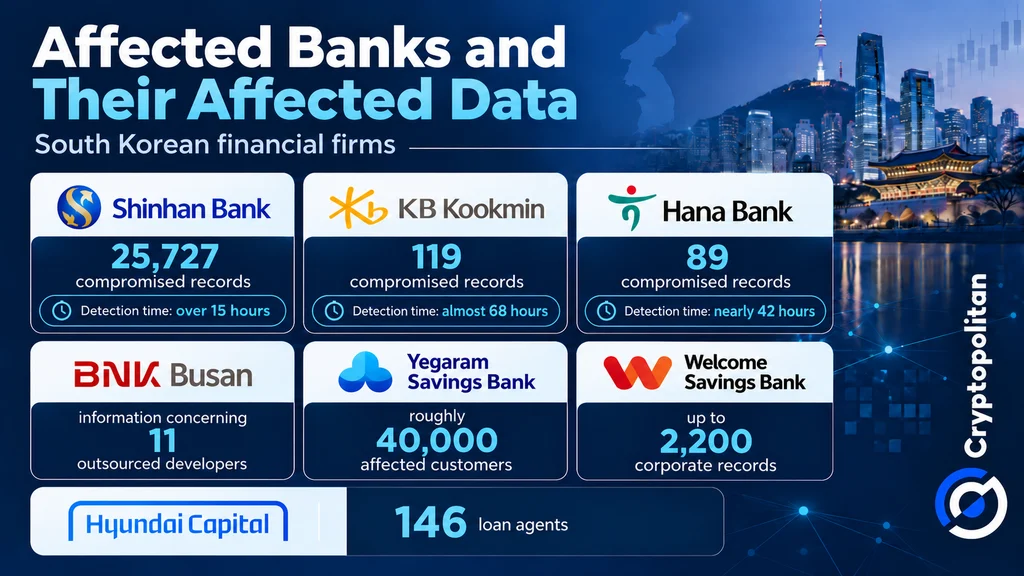
- •Siete instituciones financieras surcoreanas fueron comprometidas: Shinhan Bank reportó 25,727 registros comprometidos, Yegaram Savings Bank notificó a alrededor de 40,000 clientes y Hyundai Capital reportó 146 agentes de préstamos afectados.
- •Los tiempos de detección variaron ampliamente entre las víctimas: Shinhan identificó la intrusión dentro de 15 horas, Hana requirió casi 42 horas y KB Kookmin detectó la brecha en 68 horas.
- •El gobierno de Corea del Sur canceló los planes de ampliar las exenciones a las reglas de separación de redes, y los reguladores ordenaron inspecciones de seguridad de aproximadamente 500 empresas después de que los atacantes explotaran servicios externos con niveles de protección más bajos.
- •El informe de junio del FMI encontró que la actividad adversaria habilitada por IA aumentó 89% entre 2024 y 2025, mientras que el tiempo promedio de desbordamiento cayó a 29 minutos, reduciendo la ventana que tienen los bancos para detectar y responder a los ataques.
Las instituciones financieras surcoreanas objetivo de recientes ciberataques demuestran cómo los hackers están utilizando la tecnología de IA para cometer delitos más rápido que nunca. Una investigación de CrowdStrike publicada el 7 de octubre descubrió rastros de hackeo asistido por IA, lo que generó temores de que los impactos podrían extenderse por todo el sistema financiero en lugar de limitarse a los bancos bajo ataque.
ARTEX y Claude Code dejados en los propios archivos de los atacantes
Los atacantes cometieron errores al dejar pistas valiosas atrás. La investigadora de CrowdStrike Ashley Campion descubrió directorios de servidores expuestos públicamente que contenían registros de sesiones de Claude Code, archivos de memoria y configuraciones relacionadas con ARTEX, una herramienta de pruebas de penetración de código abierto desarrollada en China. Claude Code es un agente de programación con IA que puede llevar a cabo tareas de programación de varios pasos en nombre de un usuario; sus archivos de sesión registran las instrucciones que emite el usuario y los resultados que produce la herramienta.
Entre finales de septiembre y principios de octubre, el hacker utilizó ARTEX junto con modelos de lenguaje de gran escala para atacar instituciones financieras.
CrowdStrike no pudo identificar al grupo responsable del ataque ni el número de víctimas. La firma afirmó con confianza moderada que el hacker hablaba chino y actuaba por ganancia financiera, y no encontró indicios de participación estatal. Los hallazgos se detallan en la publicación oficial del blog de CrowdStrike.
Siete empresas, decenas de miles de registros
Como informó previamente Cryptopolitan, siete bancos fueron hackeados, abarcando bancos comerciales, bancos de ahorro y una empresa de capital. Shinhan Bank reportó 25,727 registros comprometidos, mientras que KB Kookmin reportó 119, Hana registró 89 y BNK Busan reportó datos de 11 desarrolladores externalizados. Yegaram Savings Bank notificó a alrededor de 40,000 clientes afectados, Welcome Savings Bank reportó brechas de 2,200 registros corporativos y Hyundai Capital reportó 146 agentes de préstamos afectados.
La detección tomó un tiempo considerable. Los informes indican que Shinhan identificó la intrusión dentro de las 15 horas, Hana requirió casi 42 horas y KB Kookmin detectó la brecha en 68 horas.
El gobierno surcoreano canceló sus planes de ampliar las exenciones a sus reglas de separación de redes, que requieren que las empresas financieras mantengan sus sistemas internos centrales aislados de las redes conectadas a internet. En una reunión el 4 de octubre, el presidente de la Comisión de Servicios Financieros (FSC), Lee Eog-weon, abogó por una mayor vigilancia, y los reguladores ordenaron inspecciones de seguridad de aproximadamente 500 empresas. Informes de Corea señalaron que los atacantes utilizaron servicios externos con un nivel de protección más bajo en lugar de los sistemas bancarios controlados por los propios bancos, un detalle que coloca a los proveedores externos en el centro de la respuesta regulatoria.
Por qué los ataques más rápidos cuestan más
El informe de junio del F encontró que la actividad adversaria habilitada por IA aumentó 89% entre 2024 y 2025, y el tiempo promedio de desbordamiento, el intervalo entre una compromisión inicial y el movimiento del atacante hacia lo profundo de una red, cayó a 29 minutos. La IA puede ayudar a los atacantes a encontrar y explotar vulnerabilidades más rápido, dejando a los bancos menos tiempo para responder.
Los investigadores del Banco de Pagos Internacionales (BIS), Juan Carlos Crisanto, Adrien Currat y Jeffery Yong, advirtieron en su documento de septiembre: "Esta ventana para detectar, decidir y responder a tales ataques se ha reducido drásticamente".
Mientras tanto, la encuesta de 2027 de PwC encontró que el 84% de los líderes de seguridad y finanzas esperan presupuestos más grandes de ciberseguridad, aunque solo el 22% permitiría que la IA actúe de manera completamente autónoma en la defensa.
Cómo la brecha de un banco puede alcanzar al resto
La Organización para la Cooperación y el Desarrollo Económicos (OCDE) advierte que los ciberataques pueden propagarse a través de proveedores tecnológicos compartidos y redes financieras, y las brechas también se han vinculado con retiros de depósitos, préstamos más débiles, caídas en valoraciones y mayores costos de endeudamiento. El BIS plantea preocupaciones similares sobre los bancos que dependen de los mismos proveedores de nube e IA.
Aun así, las brechas coreanas no han causado contagio financiero demostrado ni robo directo de fondos bancarios. Los reguladores ahora tienen la tarea de hacer la seguridad más estricta, supervisar más de cerca a los proveedores externos y garantizar que las instituciones financieras puedan recuperarse rápidamente antes de que un ciberataque se propague. Los resultados de las aproximadamente 500 inspecciones ordenadas, y cualquier decisión sobre si la ampliación de exenciones archivada regresa, son los próximos desarrollos a observar.

