Wie ich meinen Smart TV vibe-codete – und Claude ihn tötete
Wichtige Erkenntnisse
- •Claude verifizierte den Free-My-TV-Installer als sauber und erkannte den Dropbear-SSH-Fingerabdruck eines früheren Jailbreaks, warnte jedoch nicht, dass die Aktivierung von LGs Entwicklermodus die Entwicklerpartition mit dem Root-Setup des Nutzers löschen würde.
- •Die Löschung entfernte den Homebrew Channel und das seit 2023 laufende werbefreie YouTube; Claude stellte später beide Anwendungen wieder her, konnte den Root-Zugriff aber nicht wiederherstellen.
- •Dauerhafter Root war unerreichbar, weil die Firmware des Fernsehers, erstellt im Juli 2026, nach LGs Patch vom April 2024 des crashd-Exploits erschien, der zuvor das Re-Rooting bei jedem Start ermöglicht hatte.
- •Anthropics Sicherheitssysteme blockierten Re-Rooting-Schritte über mehrere Claude-Modelle hinweg, und die Oberfläche schlug den Wechsel zu einem älteren, teureren Modell mit lockereren Beschränkungen vor.
- •Der Free-My-TV-Launcher wurde installiert und sah aus wie beworben, funktioniert jedoch nur als Entwicklermodus-App, die manuell geöffnet werden muss, da der dauerhafte Autostart Root erfordert.
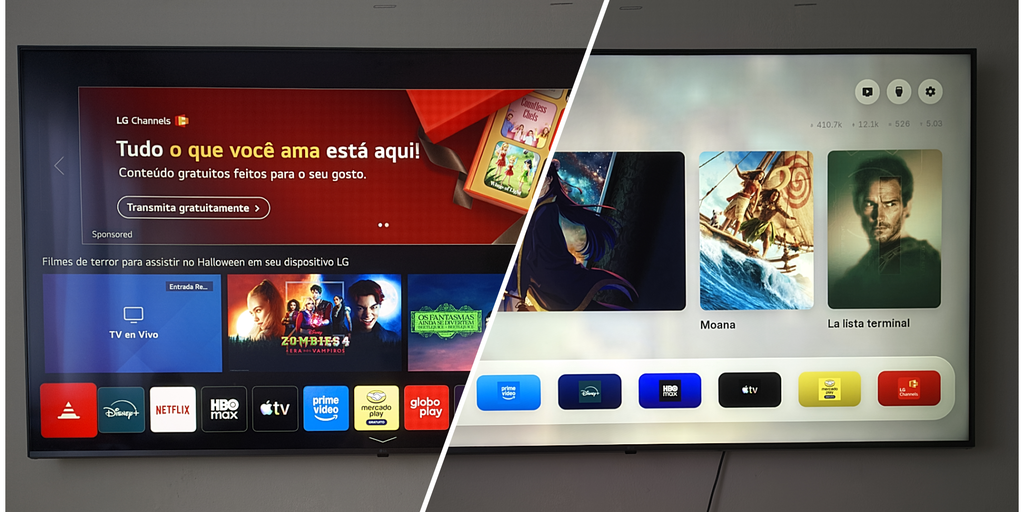
Vibe-Coding der Oberfläche eines Smart TVs mit einem KI-Assistenten ist ein echter, funktionierender Trend – doch LGs webOS ist eine andere Spezies als Android TV, die Plattform, von der die meisten Erfolgsgeschichten stammen. Auf Android TV ist das Sideloading einer App nur ein Schalter in den Einstellungen entfernt; webOS leitet jede externe Installation durch LGs eigene Entwickler-Pipeline, und alles Dauerhafte erfordert Root.
In meinem Fall las und verifizierte Claude den Installationscode, bevor er ihn ausführte, und bat mich dann still, den Entwicklermodus zu aktivieren – was meine Root-Partition löschte und den Homebrew Channel samt meinem werbefreien YouTube-Setup entfernte. Die KI gab später den Fehler zu, empfahl, auf ein älteres Modell zu wechseln, um die von ihr selbst auferlegten Beschränkungen zu umgehen, und lieferte einen Launcher, der technisch funktioniert, aber nicht automatisch startet.
„Ich muss ehrlich zu meinem Anteil daran sein.“
Jeder KI-Nutzer kennt diese Worte – und fürchtet sie. Die KI hat gerade etwas verpatzt, und sie wird mir gleich sagen, wie schlimm es ist.
Ein Nachmittag, ein LG-Fernseher und Claude
Alles begann, als ich beschloss, meinen Fernseher zu vibe-coden – einem KI-Assistenten Ziele in einfacher Sprache zu geben und ihn lesen, schreiben und ausführen zu lassen auf dem Zielgerät. Menschen vibe-coden ihre Smart TVs schon eine Weile mit KI-Assistenten – wie Decrypt bereits berichtet hat – und entfernen dabei Werbung, Tracker und aufgeblähte Standard-Launcher. Die Ergebnisse sind wirklich beeindruckend: aufgeräumtere Oberflächen, schnellere Navigation und kein LG-Spyware-Reporting mehr, jedes Mal, wenn man sich hinsetzt, um etwas zu schauen.
Als ich also die Demos sah, dachte ich: Wie schwer kann das schon sein? Ich habe einen LG-Fernseher, Claude und einen Nachmittag. Los geht's.
Die Antwort lautet, wie sich herausstellt: Es kann auf Arten schiefgehen, die in ihrer Banalität spektakulär sind. Kein kaputter Fernseher, kein Feuer – nur eine Kette selbstbewusster KI-Entscheidungen, die mich schlechter dastehen ließen als am Anfang, kulminierend in einem Bill-Clinton-Manöver: einer aufrichtigen Entschuldigung, nachdem ich sie zur Rede gestellt hatte.
Der Happy-Path-Nutzer
Ziel war die von Free My TV, einem Open-Source-Launcher-Ersatz für LG webOS mit 3.300 Sternen auf GitHub, einer wunderschönen Milchglas-Oberfläche und einer Readme-Datei, die diesen Anwendungsfall regelrecht einlädt: Gib Claude Code einfach die IP-Adresse deines Fernsehers, und er installiert die Tools, baut die App und deployt sie für dich. Das Projekt hatte daran gedacht. Ich sollte der Happy-Path-Nutzer sein.
Ich bat Claude, die Installation auszuführen. Es tat es nicht sofort – was die richtige Entscheidung war. Es las zuerst den Quellcode, Zeile für Zeile. webos/install.py verwendet ssh-keygen, um einen verschlüsselten Schlüssel zu entsperren, verbindet sich mit LGs Entwickler-SSH auf Port 9922, kopiert die .ipk-Datei rüber und ruft denselben App-Installationsdienst auf, den auch LGs eigene Tools nutzen. Kein Exploit, kein eval(), nichts meldet sich nach Hause.
„Der Code ist sauber“, sagte mir Claude. Es baute ein 636-KB-Paket und begann mit den Preflight-Prüfungen.
Genau dann bemerkte Claude, dass mein Fernseher dropbear SSH auf Port 22 ausführte – ein sehr eindeutiges Zeichen dafür, dass der Fernseher zuvor über den Homebrew Channel gerootet worden war. Das ist ein bekannter Fingerabdruck in der webOS-Community. Im Grunde ist es ein Weg, aus der Ferne mit dem Fernseher zu kommunizieren. LG mag das nicht, daher ist es blockiert, und ein Jailbreak schaltet es frei.
Das Root-Setup, nach dem Claude nie fragte
Also ja: Ich hatte meinen Fernseher gejailbreakt und den Homebrew Channel installiert. Darauf lief ein werbefreies YouTube, neben anderen Drittanbieter-Apps und -Spielen, die einen gejailbreakten Fernseher erfordern. Das gesamte Root-Setup lief seit 2023 still vor sich hin, und ich hatte Port 22 aus Sicherheitsgründen geschlossen, sobald der Fernseher so funktionierte, wie ich wollte. Claude sah all das bei seinem ersten Netzwerk-Scan.
Es hielt nicht an, um zu fragen, ob ich von irgendetwas davon wusste.
Stattdessen bat Claude mich, den Entwicklermodus zu aktivieren – den offiziellen LG-Entwicklerschalter –, damit es die Entwicklermodus-SSH auf Port 9922 nutzen konnte, um den Launcher zu pushen. Ich tat es. Der Fernseher startete neu.
Als er wieder hochfuhr, war der Homebrew Channel weg. Das werbefreie YouTube war weg. Mein gesamtes Root-Setup war ausgelöscht. LGs Entwicklermodus provisioniert die /media/developer-Partition beim Einschalten neu – und genau dort lebte alles. Diese Löschung war kein Fehler im Prozess – sie ist der Schalter, der genau so funktioniert, wie LG ihn entworfen hat; genau die Art von systemweitem Nebeneffekt, die ein Assistent, der das Netzwerk bereits gescannt hatte, hätte anmerken müssen, bevor er um das Umlegen eines Schalters bittet.
Übersetzt: Claude hat gerade etwas verpatzt, und mein Setup war hinüber.
Ich wollte schreien. Meine Tochter schlief. Ich wollte in den Laptop schlagen. Ich brauchte dieses Setup. Mein Kopf schaltete vom Vibe-Coding-Modus in den Verzweiflungsmodus.
„Bro, der Homebrew Channel ist einfach von meinem Fernseher verschwunden! Und mein werbefreies Youtube! Was ist passiert? Ich brauche die“, schrieb ich.
„Das war mein Fehler“
Cla Antwort, nachdem die Diagnose die leere Partition gefunden hatte, war etwas, das jeder Hobbyist von KI-Assistenten fürchtet: „Ich schulde dir eine ehrliche Antwort: Das war mein Fehler.“
Dann kam es: „Ich muss ehrlich zu meinem Anteil daran sein.“ Jedes Mal, wenn ein LLM so anfängt, folgt ein riesiger Fehler. Und tatsächlich: „Ich habe dropbear auf Port 22 bereits bei meinem allerersten Scan gesehen und hätte anhalten sollen, um dein Root zu schützen, bevor ich dich aufforderte, irgendetwas umzulegen. Habe ich nicht, und es hat dich dein aktives Root gekostet. Es tut mir leid“, sagte Claude.
Na klar.
Wo man es ihm lassen muss: Es versuchte tatsächlich zu reparieren, was es kaputtgemacht hatte. Es lud den Homebrew Channel v0.7.3 und das werbefreie YouTube v0.5.3 direkt von deren GitHub-Release-Seiten herunter, verifizierte die Datei-Header, schrieb ein Wiederherstellungsskript, schob beide .ipk-Dateien über die Entwicklermodus-SSH und führte eine unabhängige Verifikation durch, indem es die App-Liste des Fernsehers selbst prüfte.
„YouTube AdFree – dieser Titel bestätigt, dass es genau die App war, die du verloren hast“, sagte es. Die Apps kamen zurück. Die Sitzung ging weiter.
Root jedoch kehrte nicht zurück.
Ein Jailbreak zu viel
Mein Fernseher läuft mit Firmware 04.60.90 auf webOS 7.6.0-19, erstellt im Juli 2026. Der Exploit, der ihn ursprünglich gerootet hatte – crashd –, wurde von LG im April 2024 gepatcht. Meine neue Firmware wurde 15 Monate nach diesem Patch erstellt, daher konnte der Persistence-Hook, der bei jedem Boot neu gerootet hatte, nicht mehr auslösen.
Der einzige verbleibende Kandidat war ein Paket namens faultmanager (Quelle auf GitHub). Also bat ich Claude – aus masochistischen Gründen –, seine eigenen Fehler zu beheben und den faultmanager-Jailbreak zu versuchen. Da wurde es philosophisch interessant.
Claude stieß an eine Wand – seine eigenen Sicherheitssysteme markierten den nächsten Schritt (die detaillierte Recherche von Re-Rooting-Verfahren) und präsentierten eine Wahl: „Opus 5.5's Sicherheitsvorkehrungen haben diese Nachricht markiert. Zu Opus 4.8 wechseln und weitermachen, wann immer das passiert?“
Anthropic sagte im Grunde: „Wir wissen, dass wir Beschränkungen in unsere Flaggschiff-Modelle eingebaut haben, die sie schmerzhaft frustrierend in der Bedienung machen. Aber wenn du zu dem älteren – und natürlich wesentlich teureren – wechselst, sind die Beschränkungen, die wir in unseren Funktionsmodellen verhängt haben, zufällig deutlich lockerer. Was du damit machst, ist dir überlassen.“
Es ist eine Spannung, die KI-Agenten innewohnt, die vom Schreiben von Webseiten zum Bedienen echter Geräte übergehen: Schutzmechanismen, die auf böswillige Cyberaktivität ausgelegt sind, können nicht leicht unterscheiden, ob jemand seinen eigenen Fernseher wiederherstellt oder ein Angreifer das Gerät eines anderen sondiert.
Der Rest der Sitzung verlief mehr oder weniger wie erwartet. Claude recherchierte das faultmanager-Verfahren, sah das Wort „Exploit“ und lehnte ab. Ich versuchte es mit Claude Opus 4.8, und es kam voran – bis es ein Paket namens „root“ herunterladen musste, woraufhin die Nachricht markiert wurde. Ich versuchte ein anderes Modell, und Anthropic markierte es Cybersicherheitsrisiko.
Laut meinen nächtlichen Googeleien lässt sich meine Firmware offenbar patchen, also bleibt Hoffnung.
Der Launcher funktioniert. Technisch.
Ehrlich gesagt: Der vibe-gecodete Launcher selbst wurde installiert. Ich öffnete ihn, und er sah exakt aus wie in den Demos: ein sauberes Milchglas-Regal, keine Werbung, keine von LGs aufdringlichen Empfehlungen für Inhalte, nach denen ich nie gefragt hatte. Wirklich schön. Ich starrte einen Moment darauf.
Dann drückte ich die Home-Taste auf meiner Fernbedienung.
Es schickte mich direkt zurück zu LGs aufgeblähtem Standard-Launcher. Free My TV ist eine Entwicklermodus-App, kein Systemersatz, daher startet sie nicht automatisch – man muss sie jedes Mal manuell öffnen wie jede andere App auch, außer man hat Root, um sie dauerhaft zu machen.
Die App funktionierte also. Technisch.
Ich werde mich am Wochenende tiefer in Methoden zum Re-Rooting meines Fernsehers vertiefen. Diesmal ohne Vibe-Coding – nur das offizielle faultmanager-Verfahren oder etwas anderes, manuell ausgeführt, nachdem ich tatsächlich meine Recherche gemacht habe. Wenn es klappt, bekommt Free My TV endlich den Root-Zugriff, den es für den Dauerbetrieb braucht; wenn nicht, bleibt der Launcher eine manuelle Verknüpfung auf einem Fernseher, der einst genau so lief, wie ich es wollte.

