Trezor meldet: 67.000 weitere US-Kunden vom ausgeweiteten ShipMonk-Datenleck betroffen
Wichtige Erkenntnisse
- •Weitere 67.000 US-Kunden sind vom ShipMonk-Datenleck betroffen; die Gesamtzahl stieg von 13.689 auf rund 80.700.
- •Die neu identifizierten offengelegten Datensätze umfassen Bestellungen von November 2019 bis August 2021, trotz schriftlicher Bestätigungen von ShipMonk, die Daten seien gelöscht worden.
- •Das Leak ging auf eine kritische SQL-Injection-Schwachstelle im Analyse-Tool Metabase zurück, das auch Framework und Tally betraf.
- •Trezors eigene Systeme wurden nicht kompromittiert; Geräte, private Schlüssel und Wallet-Backups sind unberührt, doch die offengelegten Datensätze identifizieren Wallet-Besitzer an ihren Wohnadressen und schaffen Phishing- und physische Sicherheitsrisiken.
- •Trezor arbeitet an einer anonymen Lieferoption mit Abholung an Paketstationen, neutraler Verpackung und generischen Absenderangaben.
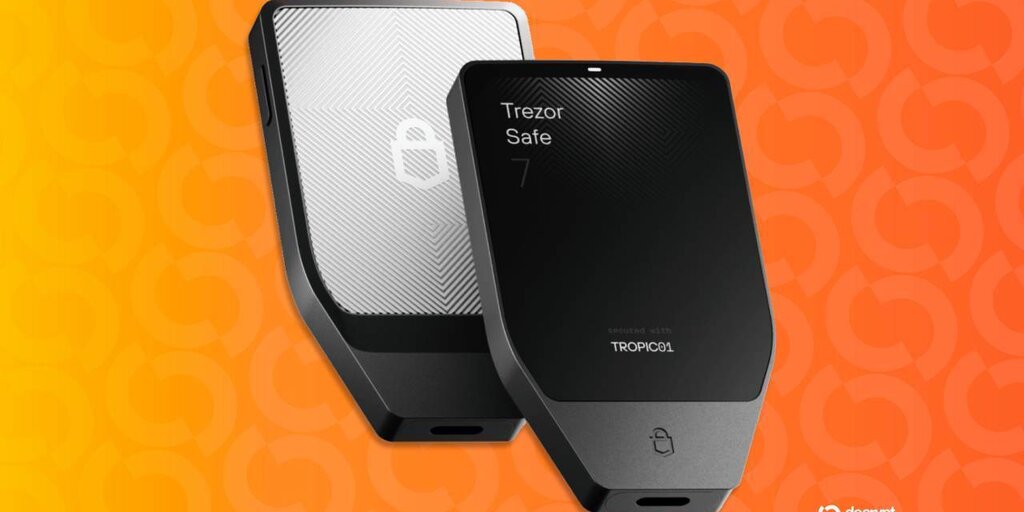
Trezor teilte am Freitag mit, dass weitere 67.000 US-Kunden vom Datenleck bei seinem Versanddienstleister ShipMonk betroffen sind, das der Hardware-Wallet-Hersteller erstmals im Vormonat offengelegt hatte.
Die neu identifizierten Datensätze betreffen Bestellungen von November 2019 bis August 2021, sodass einige davon fast sieben Jahre alt sind. ShipMonk hatte den Befund vor zwei Tagen an Trezor weitergegeben.
Zu den offengelegten Daten gehören Namen, E-Mail-Adressen, Telefonnummern, Wohnadressen und Bestellnummern. Trezor erklärte, es habe wiederholt eine schriftliche Bestätigung von ShipMonk angefordert und erhalten, dass diese Datensätze gelöscht worden seien – im Einklang mit Vertrag und Datenrichtlinie –, und zeigte sich enttäuscht, dass dies nicht der Fall war. Der Vorfall zeigt, dass auch Unternehmen mit intakter eigener Sicherheit über Drittanbieter kompromittiert werden können – hier ein Fulfillment-Dienstleister, der Kundendaten weit über den vertraglich zulässigen Zeitraum hinaus speicherte.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought. Another 67,000 customers from the US who ordered between November 2019 and August 2021…
— Trezor (@Trezor) September 4, 2026
Als Trezor das Leak im August offengelegte, führte es den begrenzten Umfang auf eine 90-Tage-Löschfrist zurück, die das Unternehmen eigenen Angaben zufolge in die Verträge seiner Fulfillment-Partner ausgehandelt hatte. Diese Darstellung erscheint nun deutlich geschwächt: Die Zahl der betroffenen Kunden ist von 13.689 auf rund 80.700 gestiegen. Dass sich Leck-Offenlegungen im Laufe der Zeit ausweiten, ist häufig, da Ermittlungen weitere kompromittierte Systeme oder zurückgehaltene Daten aufdecken; weitere Updates sind möglich.
Wallet-Besitzer sehen sich mehreren Bedrohungen ausgesetzt
Trezors eigene Systeme wurden nicht kompromittiert; Geräte, private Schlüssel und Wallet-Backups sind unberührt. Die Gefahr besteht laut dem Unternehmen darin, dass die Datensätze bestätigte Hardware-Wallet-Besitzer mit konkreten Wohnadressen verknüpfen. Neben Warnungen vor gefälschten E-Mails, Anrufen und Briefen wies Trezor betroffene Kunden auf Risiken für ihre physische Sicherheit hin und wiederholte, dass ein Wallet-Backup niemals geteilt oder auf einer Website eingegeben werden darf.
Besitzer von Trezor- wie auch von Ledger-Geräten – Trezors wichtigstem Wettbewerber im Hardware-Wallet-Markt – erhielten bereits im Februar gefälschte Briefe, versehen mit Hologrammen, QR-Codes und gefälschten Unterschriften von Führungskräften, in denen sie zur Aktivierung einer erfundenen Sicherheitsprüfung aufgefordert wurden – ansonsten drohe der Verlust des Zugriffs auf ihre Wallets. Ledger selbst war 2020 Opfer eines großen E-Commerce-Datenlecks, das persönliche Daten von fast einer Million Kunden offenlegte und von jahrelangen Phishing-Angriffen und Bedrohungen gegen diese Kunden gefolgt wurde – ein Präzedenzfall, der zeigt, wie lange gestohlene Käuferdaten Angriffe befeuern können.
Der Cyberkriminalitätsberater David Sehyeon Baek sagte gegenüber Decrypt damals, ein Brief mit Name und Wohnadresse signalisiere „we can locate you“ („wir können dich finden“), und gestohlene Daten blieben über Jahre nützlich, weil Menschen selten umziehen oder ihre Telefonnummer ändern.
Der Angriff geht auf eine kritische SQL-Injection-Schwachstelle im Analyse-Tool Metabase zurück, die am 6. August offengelegt wurde und nicht authentifizierten Angreifern den Diebstahl von Zugangsdaten verbundener Datenbanken ermöglichte. Auch Laptop-Hersteller Framework und Formular-Anbieter Tally wurden von derselben Angriffswelle erfasst – ein Beispiel dafür, wie eine einzige Schwachstelle in weit verbreiteter Software sich über die Daten vieler Unternehmen hinweg kaskadieren kann. ShipMonk soll Berichten zufolge Erpresser-E-Mails erhalten haben, die der Gruppe ShinyHunters zugeschrieben werden; diese Zuordnung ist jedoch nicht bestätigt.
Trezor erklärte, so schnell wie möglich eine anonyme Lieferoption anzubieten – mit Abholung an Paketstationen, neutraler Verpackung und generischen Absenderangaben, sodass Käufer gar keine Wohnadresse angeben müssen.

