Trezor streicht autorisierte Händler, nachdem Ledger einen Spy-Implantat in Krypto-Wallets gefunden hat
Wichtige Erkenntnisse
- •Trezor hat seinen Partnern mitgeteilt, dass ihre Händlerautorisierung am 1. Januar 2027 endet und sie kein neues Inventar mehr erhalten werden.
- •Ledgers Sicherheitsteam Donjon fand heraus, dass Wallets des südostasiatischen Händlers CryptoBilis einen unautorisierten Bauteil enthielten, der den Bildschirm abliest, die Wiederherstellungsphrase dekodiert und sie über eine eingebaute eSIM per LTE überträgt.
- •Das Implantat lässt den Schlüssel-Speicher-Chip und das Betriebssystem unverändert, sodass manipulierte Wallets normal aussehen und funktionieren.
- •Der Onchain-Ermittler Specter hat mutmaßliche Diebstähle von mehr als 86 Millionen US-Dollar mit dem Schema in Verbindung gebracht – eine Zahl, die Ledger nicht verifiziert hat.
- •Trezor erklärte, es gebe keine Hinweise auf eine Kompromittierung seiner Geräte, und hat CryptoBilis bereits von seiner Händlerliste entfernt.
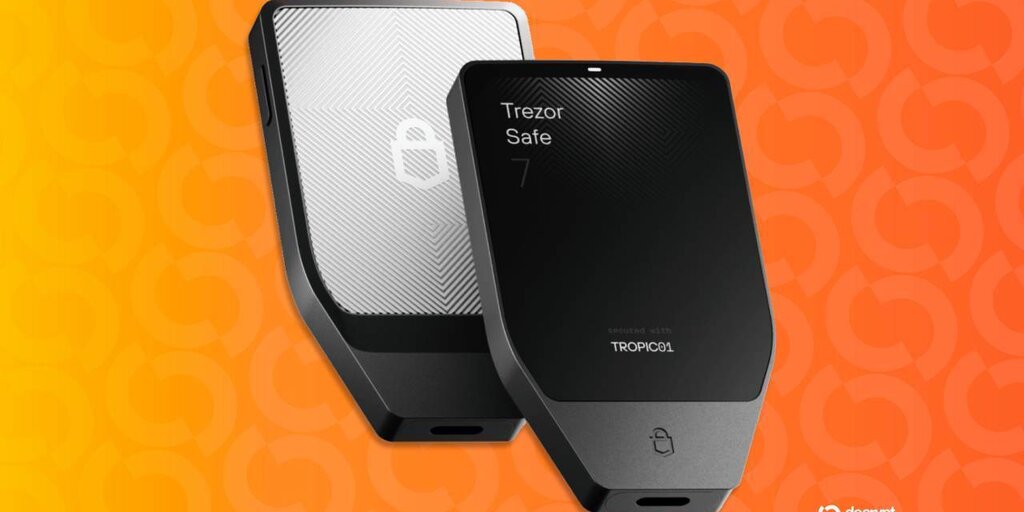
Trezor streicht sein Netzwerk autorisierter Händler und teilte den Partnern mit, dass ihre Autorisierung am 1. Januar 2027 endet und das Unternehmen kein neues Inventar mehr liefern wird. Die Entscheidung fällt nur wenige Tage nach dem Start einer Untersuchung des Konkurrenten und Hardware-Wallet-Herstellers Ledger, die schließlich ein verstecktes Spy-Implantat in über einen Drittanbieter verkauften Krypto-Wallets bestätigte. Trezor erklärt, der Schritt solle die Kontrolle über den Vertriebskanal nach einer Reihe von Sicherheitsvorfällen in der Lieferkette verschärfen.
Das Unternehmen gab den Schritt am Dienstag auf X bekannt und erklärte, es gebe „not a single piece of evidence“ – kein einziges Anzeichen – dafür, dass ein Trezor-Gerät kompromittiert worden sei. Man beschreibe die Kürzungen als rein vorsorglichen Schritt.
„Following recent supply-chain incidents, we decided to reduce the number of resellers so we can more effectively check those we work with“, schrieb Trezor.
Was Ledger fand
Ledgers Sicherheitsteam Donjon berichtet, dass Wallets des südostasiatischen Händlers CryptoBilis einen unautorisierten Bauteil enthielten, der den Bildschirm des Geräts abliest und die Wiederstellungsphrase in dem Moment dekodiert, in dem sie erscheint. Das Spy-Implantat überträgt die Worte anschließend über LTE – dasselbe mobile Datennetz, das ein Smartphone nutzt – über eine eSIM, eine fest eingebaute SIM-Karte.
Laut Ledger verändert das Implantat weder den Chip, der die Schlüssel speichert, noch das Betriebssystem des Geräts, sodass eine manipulierte Wallet normal aussieht und funktioniert. Der Onchain-Ermittler Specter hat Beträge von mehr als 86 Millionen US-Dollar aus mutmaßlichen Diebstählen im Zusammenhang mit dem Schema nachverfolgt – eine Zahl, die Ledger laut eigener Aussage nicht verifiziert hat.
Eine Hardware-Wallet ist ein kleines Gerät, das die privaten Schlüssel der Kryptowährung eines Nutzers offline und so vor Hackern schützt. Bei der Einrichtung entsteht eine 24-Wort-Wiederherstellungsphrase, die als Master-Passwort fungiert: Wer diese Worte besitzt, kann die Wallet von überall auf der Welt leeren. Da die Wiederherstellungsphrase allein ausreicht, um eine Wallet auf einem anderen Gerät wiederherzustellen, verschafft sich ein Angreifer durch das Abfangen vollständigen Zugriff auf die Gelder.
Der Brief an die Händler
Trezor-CCO Danny Sanders teilte den Brief, den das Unternehmen an die aussortierten Partner gesendet hat.
„If you are receiving this letter, your authorization ends on 1 January 2027. On that date we will remove you from our list of authorized Trezor resellers“, heißt es in dem Brief. „I am sorry. This decision says nothing about your effort or the way you represented us.“
„This is a precautionary measure to protect our supply chain and our customers“, schrieb Sanders. „If things change in the future we will review it.“
Betroffene Händler erhalten kein neues Inventar, dürfen ihre Restbestände aber noch über Black Friday und die Weihnachtssaison verkaufen. Sanders sagte, die Entscheidung spiegele lediglich wider, wie viele Partner Trezor selbst eng prüfen könne. Weder der Beitrag noch der Brief nennen die Zahl der betroffenen Händler.
Trezor erklärte, jedes Land einzeln bewertet zu haben, wobei Umsatz und Vertrieb gegen die eigene Präsenz vor Ort abgewogen wurden. Verbleibende Händler agieren künftig unter einem aktualisierten rechtlichen Rahmen und strengeren Regeln für Beschaffung, Lagerung und Handhabung der Geräte. Die Änderung zum 1. Januar 2027 und die neuen Regeln werden daher bestimmen, wie Käufer nach dem Verkauf der Restbestände der aktuellen Händler an autorisiertes Inventar gelangen.
Trezor teilte zudem diese Woche auf X mit, dass CryptoBilis bereits von seiner Händlerliste entfernt worden sei und keine Berichte über manipulierte Trezor-Geräte dieses Händlers vorlägen.
„Hi, don’t open it. Forcing the casing open can damage the device, and if it’s a Safe 7, the built-in battery makes that genuinely risky. If something about your device worries you, reach out via , and’ll take a look. We are actively investigating the…“
Eine Geschichte von Lieferkettenbedenken
Im Mai 2022 warnte Trezor, dass gefälschte Model-T-Wallets auf einem russischen Marktplatz von einem nicht autorisierten Verkäufer angeboten wurden. Die Geräte waren geöffnet, wieder versiegelt und mit ausgetauschten internen Komponenten versehen worden, und Trezor erklärte, die generierten Wiederherstellungsphrasen seien vorhersagbar oder vordefiniert gewesen – ein Hinweis darauf, dass jemand anderes die Worte bereits kennen könnte. Trezor empfahl damals, nur im offiziellen Shop oder bei einem autorisierten Händler zu kaufen – Letzteres ist genau das Netzwerk, das nun verkleinert wird.
Kürzlich, im August, hatte der Versandpartner ShipMonk nach einem unbefugten Zugriff Kundendaten von Trezor offengelegt; das September-Update des Unternehmens bezifferte die Zahl der betroffenen Kunden auf 80.689. Trezor zufolge waren die eigenen Systeme, Geräte, privaten Schlüssel und Wallet-Backups nicht betroffen.
Ledgers Warnung an Käufer
Ledger hat allen, die in den vergangenen 90 Tagen ein Gerät bei CryptoBilis gekauft haben, geraten, es nicht einzurichten, und jenen, die dies bereits getan haben, empfohlen, ihre Gelder auf eine neue Seed-Phrase auf einem direkt von Ledger erworbenen Gerät zu übertragen. Sowohl Ledger als auch Trezor haben Käufer vor dem Erwerb von Hardware-Wallets bei nicht autorisierten Verkäufern gewarnt.

