THORChain lehnt Bitgets Antrag ab, Hacker-Wallets nach 387,5-Millionen-Dollar-Angriff zu sperren
Wichtige Erkenntnisse
- •THORChain lehnte Bitgets Antrag ab, mit dem Hack in Verbindung gebrachte Wallet-Adressen zu sperren, mit dem Hinweis, Netzwerkstopps seien Notfall-Sicherheitsmechanismen, die keine selektive Sperrung von Geldern ermöglichen, und das Protokoll zensiere von Design wegen nicht.
- •Bitget erhöhte seine Verlustschätzung für den Vorfall vom 24. September auf rund 387,5 Millionen US-Dollar, gegenüber zunächst gemeldeten 351,6 Millionen US-Dollar.
- •Der Angreifer, der Berichten zufolge mit der nordkoreanischen Lazarus Group in Verbindung steht, nutzte THORChain, um gestohlenes Ethereum in Bitcoin umzuwandeln; MistTrack wies darauf hin, dass zuvor fast 1,2 Milliarden US-Dollar aus dem Bybit-Hack über das Protokoll verfolgt wurden.
- •Bitget nahm am 28. September nach Behebung der Schwachstelle in der Wallet-Infrastruktur die Bitcoin-Abhebungen wieder auf und meldete keine weiteren unbefugten Transfers sowie unberührte Nutzergelder.
- •Bitget übertrug 2.042,28 BTC im Wert von rund 169 Millionen US-Dollar aus seinem etwa 5.500 BTC umfassenden Protection Fund in Hot Wallets, während CEO Gracy Chen plant, den Fonds innerhalb einer Woche auf seine Baseline von 300 Millionen US-Dollar wieder aufzufüllen.
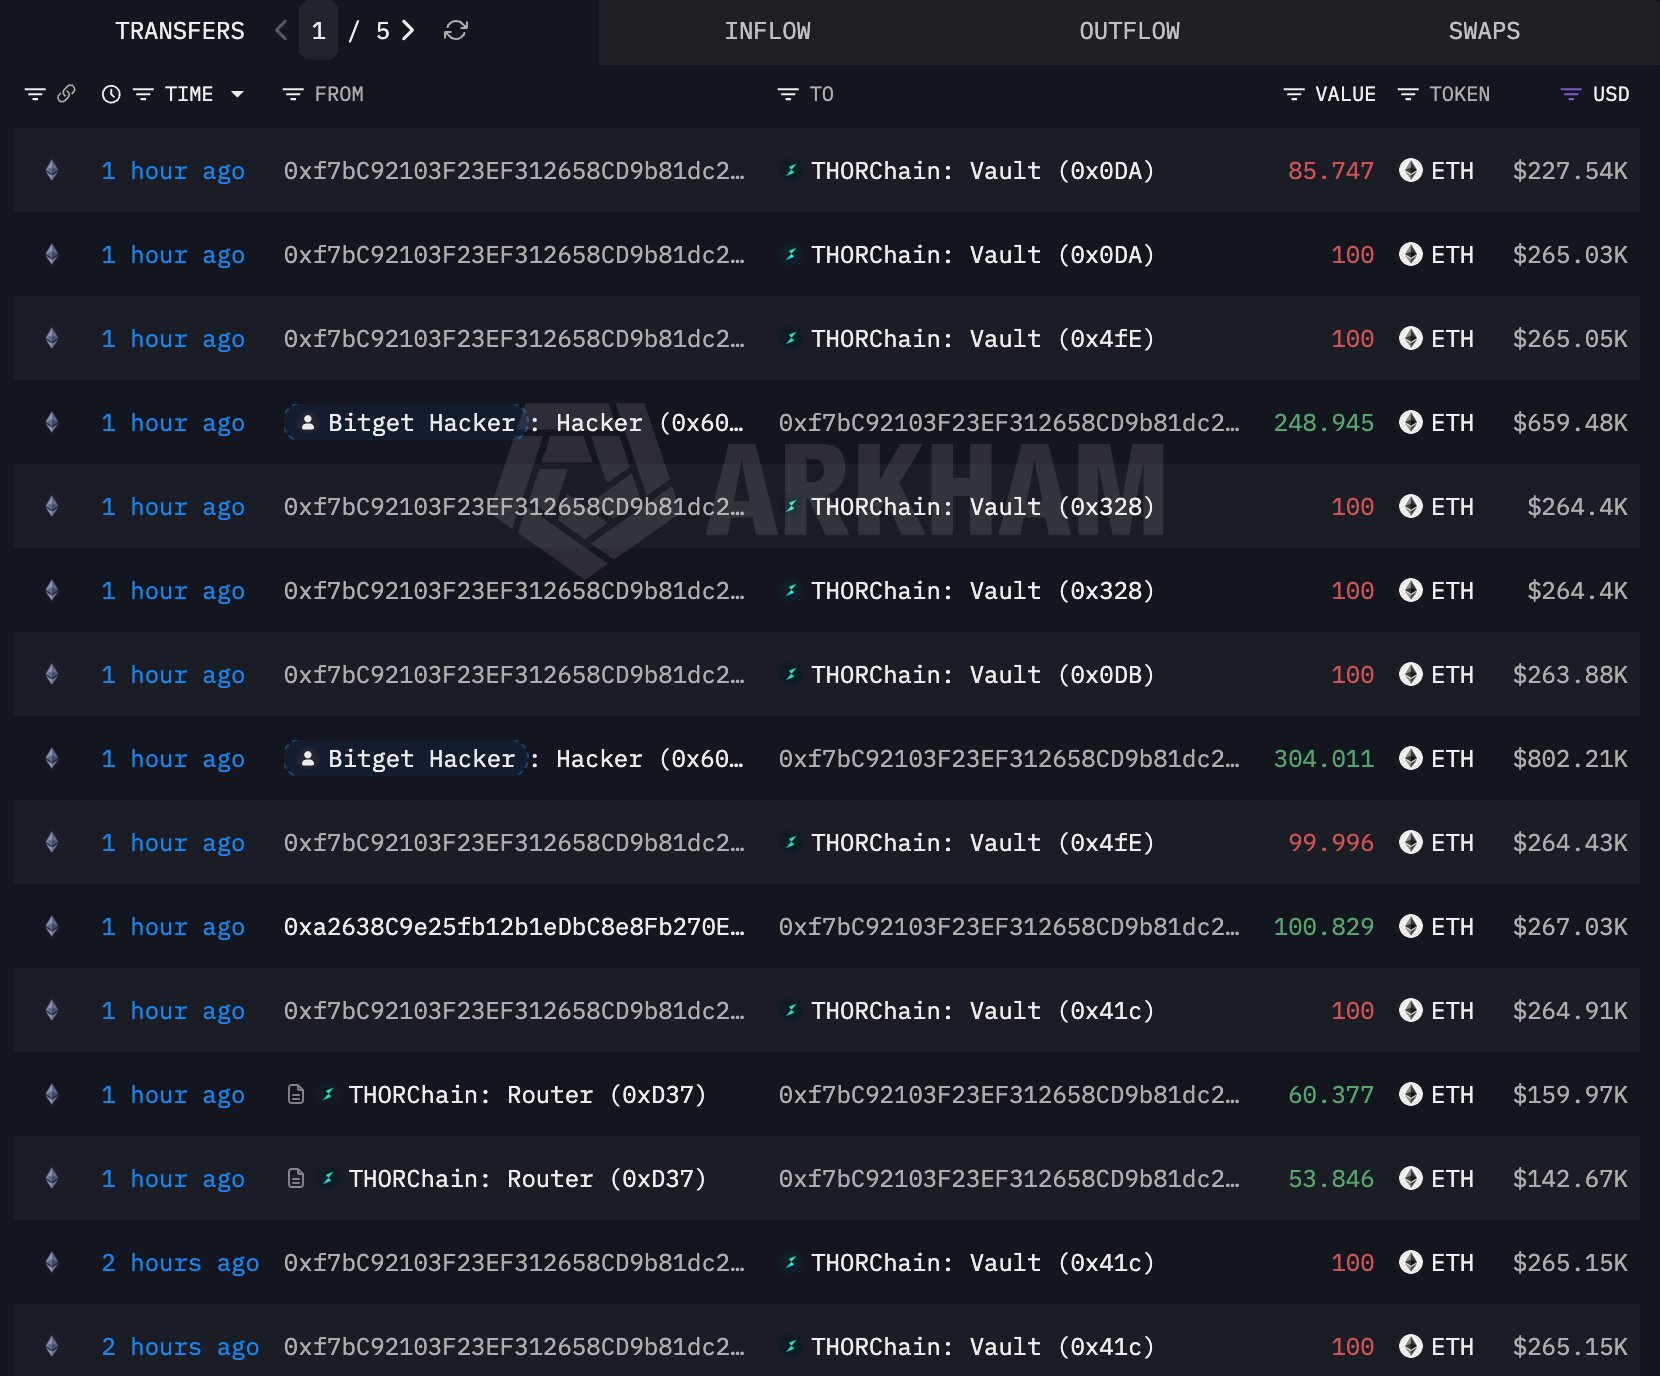
THORChain hat einen formellen Antrag von Bitget abgelehnt, Wallet-Adressen, die mit dem jüngsten Hack des Exchange in Verbindung stehen, den Dienst zu verweigern, und verteidigt seine permissionless Architektur – während angreiferrelevante Gelder weiterhin über das Cross-Chain-Protokoll flossen.
Bitget geht inzwischen davon aus, dass während des Vorfalls vom 24. September rund 387,5 Millionen US-Dollar angreiferkontrollierte Adressen erreicht haben – mehr als die ursprünglich gemeldeten 351,6 Millionen US-Dollar. Angreiferrelevante Wallets nutzten THORChain für Cross-Chain-Tauschgeschäfte, während Ermittler die gestohlenen Gelder über Blockchains hinweg verfolgten. Bitget nahm derweil am 28. September die Bitcoin-Abhebungen wieder auf, nachdem die der Verletzung zugrunde liegende Schwachstelle in der Wallet-Infrastruktur behoben worden war.
Hacker nutzt THORChain, um gestohlene Gelder umzuwandeln
On-Chain-Daten zeigen, dass der Hacker hinter dem Angriff THORChain ausnutzt, um Assets zu bewegen. Daten von Arkham Intelligence deuten darauf hin, dass die Hacker-Adresse, die Berichten zufolge mit der berüchtigten nordkoreanischen Lazarus Group in Verbindung steht, Ethereum (ETH) in Bitcoin (BTC) umgetauscht hat. Die Adresse ist öffentlich auf Arkhams Blockchain-Explorer einsehbar.
Wie zuvor berichtet, stahl der Hacker 34.890 ETH im Wert von 85 Millionen US-Dollar vom Exchange – nach XRP das zweitgrößte nach Wert gestohlene Krypto-Asset bei Bitget.
Am Freitag, den 25. September, meldete das Blockchain-Tracking-Unternehmen MistTrack, dass der Angreifer die THORChain-Plattform missbraucht, um sich über Asset-Tauschgeschäfte und Cross-Chain-Transfers mit der Beute abzusetzen. „Nach dem 1,46-Milliarden-Dollar-Hack von Bybit im letzten Jahr wurden Berichten zufolge fast 1,2 Milliarden US-Dollar an gestohlenen Geldern über THORChain verfolgt, während die Angreifer Assets über Chains bewegten“, hielt MistTrack fest.
Der Bybit-Vergleich verdeutlicht, dass dies nicht das erste Mal ist, dass Erlöse aus großen Angriffen über das Protokoll verfolgt wurden – ein Muster, das Cross-Chain-Tauschplattformen zu einem wiederkehrenden Fokus bei der Verfolgung von Geldern nach Hacks gemacht hat. Die angreiferrelevanten Adressen wurden öffentlich identifiziert und werden aktiv von Börsen, Blockchain-Sicherheitsfirmen und AML-Unternehmen überwacht. MistTrack argumentierte, THORChain müsse Verantwortung übernehmen und dürfe nicht zur bevorzugten Plattform für Angreifer werden, um Assets zu tauschen.
Zu der Angelegenheit sagte Bitget-CEO Gracy Chen: „Unsere Angreifer-Adressen sind öffentlich gelistet und werden aktiv verfolgt. Wir fordern THORChain formell auf, diesen Adressen den Dienst zu verweigern. Dezentralisierung ist ein Designprinzip, kein Schild zur Begünstigung bekannt gestohlener Gelder. Die Branche schaut zu.“
THORChain verteidigt seine Weigerung, Adressen zu sperren
THORChain erklärte, Netzwerkstopps seien Notfall-Sicherheitsmechanismen zum Schutz des Protokolls und könnten nicht als Werkzeuge genutzt werden, um bestimmte Gelder selektiv einzufrieren oder einzelne Tauschäfte zu blockieren.
Das Protokoll verwies auf einen Exploit im Mai 2026, bei dem 10,7 Millionen US-Dollar aus seinen Liquiditätspools gestohlen wurden. Bei diesem Vorfall wurden die Adressen der Angreifer nicht auf eine schwarze Liste gesetzt und konnten daher weiterhin auf dem Netzwerk tauschen.
„THORChain ist permissionless und zensiert von Design wegen nicht“, ergänzte das Protokoll in einer Nachricht auf der X-Plattform.
Die praktische Folge ist, dass auch öffentlich markierte Angreifer-Wallets außerhalb der Sperrmechanismen von THORChain bleiben – das Tracking durch Börsen und Analysefirmen statt einer On-Chain-Blockade bleibt somit die derzeitige Reaktion. Einige Branchenvertreter haben THORChans Haltung zudem unterstützt. Der digitale Nomade Michael Perkins schrieb: „Alle existierenden Werkzeuge sind von Natur aus neutral. Es ist der Mensch, der das Werkzeug führt und entscheidet, ob er es zum Guten oder zum Schlechten nutzt, und man kann nicht den Werkzeugen die Handlungen der Menschen anlasten.“
Bitget nimmt Bitcoin-Abhebungen wieder auf
Gemäß seinem geplanten Zeitplan hat Bitget die Abhebungen auf seiner Plattform ab heute, den 28. September, wieder aufgenommen. Das Unternehmen erklärte, die Schwachstelle sei behoben und seit der Eindämmung des Vorfalls seien keine weiteren unbefugten Transfers festgestellt worden. Die Gelder der Nutzer blieben laut Angaben unberührt.
CEO Gracy Chen hatte zuvor erklärt, Bitget plane, seinen Protection Fund innerhalb einer Woche wieder auf die Baseline von 300 Millionen US-Dollar aufzufüllen – eine genannte Frist, die der Branche einen konkreten kurzfristigen Prüfpunkt für die Erholung des Exchange nach dem Hack liefert.
Wie das X-Konto „Ai“ berichtete, hat Bitget 2.042,28 BTC im Wert von rund 169 Millionen US-Dollar aus seinem etwa 5.500 BTC umfassenden Protection Fund in Hot Wallets übertragen, während weitere 3.457,72 BTC on-chain verbleiben. Chen wies darauf hin, dass die Transfers im Voraus erfolgt seien und nicht als tatsächliche Abhebungstätigkeit von Nutzern zu interpretieren seien.
Dieser Artikel dient ausschließlich Informationszwecken. Blockchain-Labels und Analysen begründen für sich genommen keine Identifizierung der Kontrollinhaber von Wallets.
Quelle: The Market Periodical

