Südkoreas Präsident fordert nach 6,3-Milliarden-Dollar-Hack auf Binance einen „Cybersecurity Czar“
Wichtige Erkenntnisse
- •Der südkoreanische Präsident Lee Jae Myung hat die Ernennung eines mächtigen „Cybersecurity Czar“ vorgeschlagen, der Schutzmaßnahmen über Behörden und private Unternehmen hinweg koordinieren soll.
- •Der Vorstoß kam wenige Tage nach dem Diebstahl von 6,3 Milliarden Dollar bei Binance vom 29. Oktober, den das FBI der mit Nordkorea verbundenen Hackergruppe TraderTraitor zuschrieb; Pjöngjang bestreitet jede Beteiligung.
- •Lee argumentierte, dass Südkoreas derzeitiges inspektionszentriertes, reaktives Sicherheitssystem klare Grenzen habe, und forderte eine frühere Bedrohungserkennung und einen schnelleren Informationsaustausch.
- •Der Präsident warnte, dass die rasant fortschreitende Künstliche Intelligenz Cyberkriminelle raffinierter und schwerer zu bekämpfen mache.
- •Der Nationale Nachrichtendienst hat Sicherheitsüberprüfungen bei mehr als 2.100 Regierungsstellen angeordnet, während das Wissenschaftsministerium rund 170 große private Infrastruktureinrichtungen überprüft, darunter Finanz- und Telekommunikationsunternehmen.
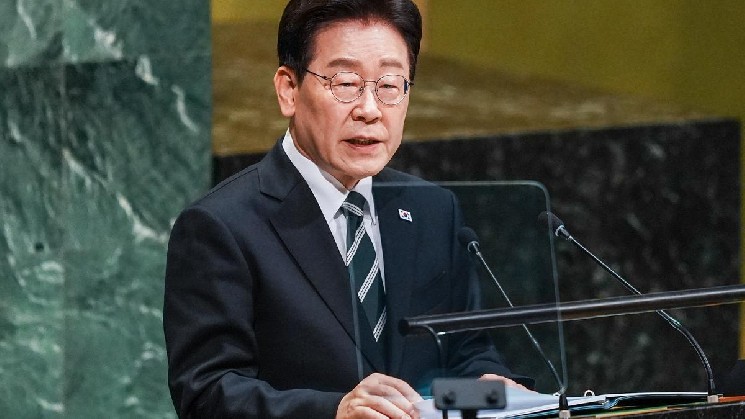
Der südkoreanische Präsident Lee Jae Myung forderte am Dienstag die Ernennung eines „mächtigen Cybersecurity Czar“ und führte den 6,3-Milliarden-Dollar-Hack auf die Krypto-Börse Binance als Beleg für eine wachsende Bedrohung für Finanzinstitute und kritische Infrastruktur an.
Bei einer Kabinettsversammlung in Seoul erklärte Lee, das benötige eine regierungsweite Stelle mit der Befugnis, die Cybersicherheit über Behörden und private Unternehmen hinweg zu koordinieren, wie The Korea Times berichtet.
„Das bestehende Sicherheitssystem, das auf Inspektionen und Reaktionen nach dem Ereignis ausgerichtet ist, zeigt klare Grenzen“, sagte Lee.
Der Vorschlag kam wenige Tage nach dem Diebstahl von Mitteln bei Binance vom 29. Oktober, den das FBI der Hackergruppe TraderTraitor zuschrieb, die mit Nordkorea in Verbindung gebracht wird. Pjöngjang hat jede Verantwortung für den Angriff bestritten. Lee nannte Nordkorea im Zusammenhang mit dem Binance-Vorfall nicht. Der Angriff fällt sowohl durch sein Ausmaß als auch durch die Zuordnung des FBI zu einer staatlich verbundenen Gruppe auf, und genau diesen Vorfall führte Lee an, um zu argumentieren, dass Finanzinstitute und kritische Infrastruktur nun Bedrohungen ausgesetzt sind, denen Inspektionen und Reaktionen nach dem Ereignis nicht angemessen begegnen können.
Der Präsident warnte zudem, dass die rasant fortschreitende Künstliche Intelligenz Cyberkriminelle raffinierter und schwerer zu bekämpfen mache. Er forderte eine frühere Erkennung und einen schnelleren Informationsaustausch statt der Abhängigkeit von Inspektionen nach Sicherheitsvorfällen — eine proaktive Haltung, die die vorgeschlagene Koordinierungsstelle über Behörden und private Unternehmen hinweg sicherstellen soll.
Südkoreas Nationaler Nachrichtendienst hat bereits Sicherheitsüberprüfungen bei mehr als 2.100 Regierungsstellen und öffentlichen Einrichtungen angeordnet, während das Wissenschaftsministerium rund 170 große private Infrastruktureinrichtungen überprüft, darunter Finanz- und Telekommunikationsunternehmen, wie The Korea Times berichtet. Zusammen umfassen die beiden Prüfungen den öffentlichen und privaten Sektor, den die von Lee vorgeschlagene Stelle abdecken würde.
Die Regierung hat noch keinen Zeitplan für die Einrichtung der vorgeschlagenen Cybersecurity-Stelle angekündigt. Bis dahin sind die nächsten Markierungen die Ergebnisse der laufenden Sicherheitsüberprüfungen sowie etwaige Ankündigungen zum Mandat der neuen Stelle, einschließlich der Frage, wie ihre Koordinierungsbefugnis für private Finanzunternehmen wie Krypto-Börsen gelten soll.
Originalbericht: CoinDesk

