Forscher fälschen 1024-Bit-RSA-Signatur, ohne den privaten Schlüssel zu extrahieren
Wichtige Erkenntnisse
- •Forscher der UC San Diego und von Inria fälschten eine 1024-Bit-RSA-Signatur, ohne den privatenüssel zu extrahieren, mit rund 4,3 Milliarden Abfragen an eine rohe, ungepolsterte Signier-Orakel-Schnittstelle eines Hardware-Sicherheitsmoduls.
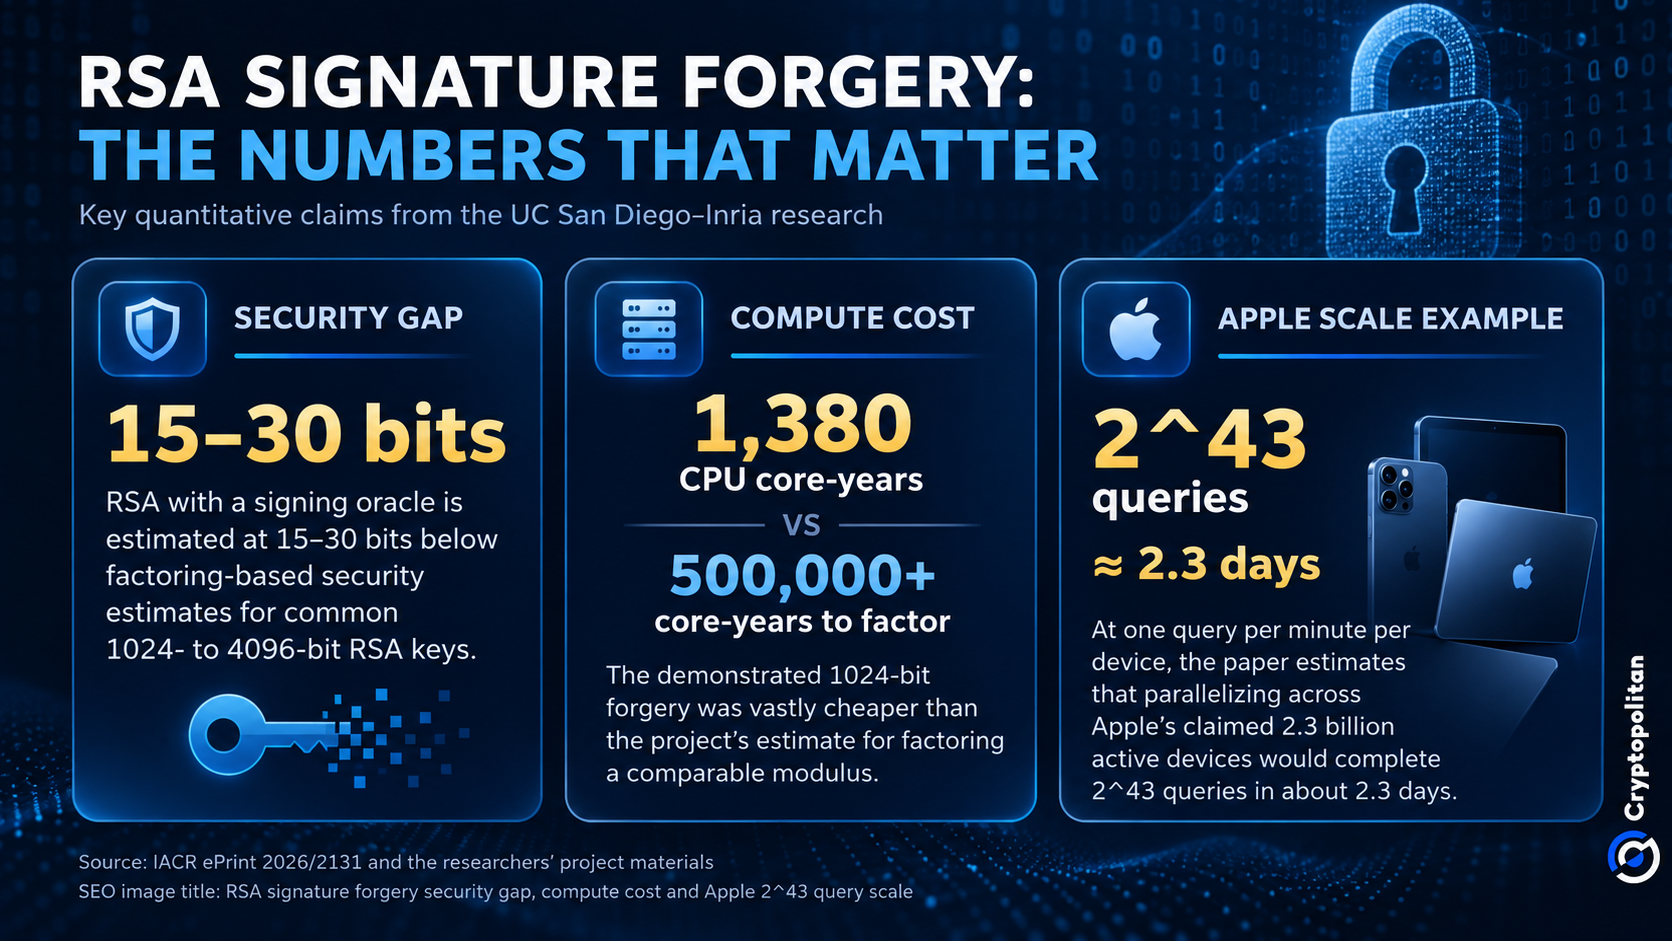
- •Der Angriff verbrauchte 1.380 CPU-Kernjahre über fünf Monate – weit weniger als die geschätzten 500.000 bis 1.000.000 Kernjahre zur Faktorisierung desselben Schlüssels; weitere Fälschungen sollten nach der Vorberechnung etwa 180 Kernjahre kosten.
- •Die Technik erfordert eine rohe, ungepolsterte RSA-Signierschnittstelle, daher sind Standard-PKCS#1 v1.5- und RSA-PSS-Signaturen nicht praktisch verwundbar; Bitcoin und Ethereum mit secp256k1 ECDSA und Schnorr-Signaturen sind nicht betroffen.
- •Die Schlüsselgröße von 1024 Bit ist von NIST für digitale Signaturen seit 2013 unzulässig, und der zugrunde liegende Algorithmus stammt aus dem Jahr 2007; neuartig ist die praktische Implementierung der Forscher.
- •Für Krypto-Verwahrstellen zeigt der Befund, dass sichere Hardware allein nicht ausreicht, wenn Signier-APIs und Genehmigungsworkflows kompromittiert werden – ein Risiko, das sich in EYs Umfrage 2026 und ESMAs Aufsichtsaktion vom 8. Juli zu Schlüssel- und Speicherverwaltung widerspiegelt.
Ein Forschungsteam der UC San Diego hat demonstriert, dass eine 1024-Bit-RSA-Signatur gefälscht werden kann, indem große Mengen an Abfragen an ein Hardware-Sicherheitsmodul (HSM) gesendet werden – ein gehärtetes Gerät, das entwickelt wurde, um kryptografische Schlüssel zu erzeugen und zu speichern und dabei das Schlüsselmaterial im Inneren isoliert zu halten – ohne den privaten Schlüssel jemals aus dem Gerät zu extrahieren.
Der Befund weist auf eine eigene Risikokategorie für Krypto-Verwahrstellen hin: Die Speicherung eines Schlüssels in manipulationssicherer Hardware ist allein nicht ausreichend, wenn ein Angreifer die Systeme kompromittiert, die zur Nutzung autorisiert sind.
Fälschung einer Signatur, die der Schlüssel nie signiert hat
In IACR ePrint 2026/2131 beschreiben Laura Shea, Miro Haller, Adam Suhl und Nadia Heninger der UC San Diego sowie Emmanuel Thomé von Inria, wie temporärer Zugriff auf ein rohes RSA-Signier-Orakel – eine Schnittstelle, die beliebige Daten exakt so signiert, wie sie übermittelt werden, ohne jegliches Padding – einem Angreifer letztlich die Möglichkeit geben kann, Signaturen offline zu fälschen.
Der Angriff umfasste 2^32 grundlegende Signieranfragen – etwas mehr als 4,3 Milliarden Abfragen – und verbrauchte 1.380 CPU-Kernjahre Rechenzeit, verteilt über fünf Kalendermonate. Zum Vergleich: Laut den Projektunterlagen der Forscher würde die Faktorisierung desselben 1024-Bit-RSA-Moduls etwa 500.000 bis 1.000.000 Kernjahre dauern. Der Großteil dieser Arbeit wird nur einmalig während der Vorberechnung geleistet; danach sollte die Fälschung einer gewählten Signatur rund 180 Kernjahre erfordern.
Das 1024-Bit-Ziel ist selbst veraltet: NIST-Vorgaben verbieten 1024-Bit-RSA-Schlüssel für die Erzeugung digitaler Signaturen seit 2013.
Der zugrunde liegende Algorithmus stammt aus dem Jahr 2007. Neu ist, dass das Team den Angriff tatsächlich in der Praxis durchgeführt hat, wie Bruce Schneier am 28. September anmerkte:
"Was neu ist, ist die Implementierung." — Bruce Schneier
Warum unpaddetes Signieren der eigentliche Trick ist
Für diese Art von Angriff gilt eine entscheidende Einschränkung: Sie erfordert Zugriff auf ein rohes, ungepolstertes RSA-Signier- oder Entschlüsselungs-Orakel. Standard-RSA-Signaturen mit PKCS# v1.5 oder RSA-PSS bieten eine solche Schnittstelle nicht, sodass die Technik keinen praktischen Angriff auf korrekt implementiertes RSA darstellt. Dieser Unterschied reicht weit über diese Demonstration hinaus: RSA zählt nach wie vor zu den am weitesten verbreiteten Public-Key-Algorithmen und schützt TLS-Handshakes, Code-Signierung und Zahlungssysteme.
Wie Decrypt berichtete, deaktivierten die Forscher den zertifizierten FIPS-Modus – die nach US-Bundeskryptografiestandards validierte Konfiguration – am HSM und verwendeten einen eigenen Testschlüssel.
Laut der Studie kann roher Signierzugriff weiterhin in HSM-APIs und in RSA-Blind-Signature-Systemen auftreten. Als Beispiel zitiert das Papier RFC 9474, das ein Szenario beschreibt, in dem ein Server eine verschleierte Nachricht signiert, ohne die Originalnachricht jemals zu sehen.
Um zu veranschaulichen, wie schnell sich gleichzeitige Anfragen ansammeln können, verwendet die Studie Apples Zahl von 2,3 Milliarden aktiven Geräten. Bei einem Token pro Minute bräuchte ein einzelnes Gerät rund 17 Millionen Jahre, um 2^43 Abfragen zu erreichen. Verteilt auf 2,3 Milliarden Geräte könnte dieselbe Anzahl von Anfragen jedoch in etwa 2,3 Tagen übermittelt werden.
Signierschnittstellen als Teil des Perimeters
Für Krypto-Verwahrstellen bietet das Verriegeln eines privaten Schlüssels in sicherer Hardware keine vollständige Sicherheit. Die APIs, Genehmigungsworkflows und automatisierten Systeme, die den Schlüssel aufrufen, bergen eigene Risiken.
Die Branche spiegelt diese Sorge bereits wider. Laut EYs Umfrage 2026 ist die Sicherheit digitaler Assets und von Schlüsselsignierverfahren bei der Auswahl von Verwahrstellen inzwischen deutlich wichtiger geworden. Die von ESMA am 8. Juli gestartete Common Supervisory Action legt den Fokus ebenfalls auf Schlüssel- und Speicherverwaltung, Transaktionskontrollen und Incident Response.
Nach Angaben der Forscher bietet RSA, das einem Signatur-Orakel ausgesetzt ist, bei typischen Schlüsseln von 1024 bis 4096 Bit 15-30 Bits weniger Sicherheit als faktorisierungsbasierte Schätzungen. Nach diesem Modell liefert selbst 4096-Bit-RSA nicht einmal die Sicherheit einer 128-Bit-Verschlüsselung.
Kein Bruch von Bitcoin oder Ethereum
Die Forschung betrifft ausschließlich RSA. Ethereum verwendet secp256k1 ECDSA, während Bitcoin auf secp256k1 ECDSA und Schnorr-Signaturen setzt, sodass der demonstrierte Angriff auf deren Transaktionssigniersysteme nicht anwendbar ist.
Das breitere Thema des Verwahrungsrisikos ist jedoch nicht völlig neu. Ein Cryptopolitan-Bericht vom 20. September beschrieb, wie kompromittierte Signierberechtigungen genutzt wurden, um rund 2 Millionen US-Dollar von Fetch.ai und NuNet abzuzweigen. In jenem Fall verschaffte sich eine Person den Schlüssel selbst; die neue Forschung zeigt, dass ein Angreifer stattdessen Signierberechtigung erlangen kann, ohne jemals den Schlüssel zu besitzen.

