Französische Datenlecks ermöglichen Anrufe von falschen Binance- und Meria-Supportmitarbeitern
Wichtige Erkenntnisse
- •Anrufer, die sich als Binance- oder Meria-Support ausgeben, behaupten, die Konten der Opfer seien kompromittiert, und drängen sie, Gelder auf Wallets der Betrüger zu verschieben – Blockchain-Transaktionen sind nicht rückgängig zu machen.
- •Meria-Gründer Owen Simonin führte die Zunahme der Betrugsanrufe auf gehäufte Datenlecks in Frankreichs Privatwirtschaft und öffentlichem Sektor zurück, die sich abgleichen lassen, um Kryptobesitzer und deren Plattformen zu identifizieren.
- •Eine Datenpanne bei Frankreichs Steuerbehörde DGFiP legte Felder wie Namen, Adressen, Telefonnummern und E-Mail-Adressen von schätzungsweise 678.000 bis mehreren Millionen Steuerzahlern offen.
- •Cybermalveillance.gouv.fr warnte am 22. Januar vor demselben Betrugsmuster; Anrufer gaben sich als Polizisten oder Justizbeamte aus, um Wiederherstellungs-Seeds zu erlangen – neben einer vorläufigen Untersuchung gegen das Krypto-Unternehmen Waltio.
- •Frankreich verzeichnete bis Ende Juni 77 Entführungen, rechtswidrige Freiheitsberaubungen, Erpressungen oder Versuche mit Crypto-Bezug, nach 45 im gesamten Jahr 2025; rund 200 Personen wurden festgenommen.
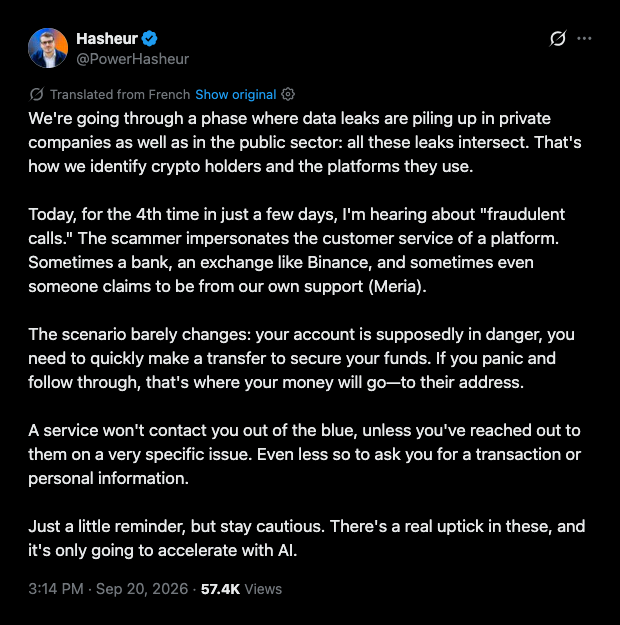
Telefonbetrüger nehmen französische Kryptobesitzer ins Visier, indem sie sich als Supportmitarbeiter großer Börsen ausgeben, und Meria-Gründer Owen Simonin führt die aktuelle Welle von Betrugsanrufen auf die Serie von Datenpannen in Frankreich zurück.
Simonin, der auch als Hasheur bekannt ist, legte das Vorgehen in einem Beitrag vom 20. September auf X dar.
Betrüger geben sich als Binance- und Meria-Mitarbeiter aus
Nach Angaben von Simonin gibt der Anrufer an, für eine seriöse Börse zu arbeiten – manchmal Binance, manchmal Meria selbst – und teilt dem Ziel mit, sein Konto sei kompromittiert. Als Lösung wird versprochen, die Gelder umgehend in eine „sichere“ Wallet zu verschieben – eine Wallet, die in Wirklichkeit dem Täter gehört. Da Blockchain-Transaktionen nicht rückgängig gemacht werden können, ist alles, was an eine vom Anrufer kontrollierte Adresse gesendet wird, faktisch aus den Händen des Opfers.
Simonin riet den Nutzern, Dringlichkeit als Warnsignal zu werten. Ein seriöser Dienst rufe nicht einfach unvermittelt an, wenn der Nutzer ihn nicht zuvor wegen eines konkreten Problems kontaktiert habe, und schon gar nicht, um eine Transaktion oder persönliche Daten zu verlangen, sagte er. Er erwartet zudem, dass künstliche Intelligenz solche Anrufe beschleunigen wird.
„Wir durchlaufen eine Phase, in der sich Datenlecks sowohl in Privatunternehmen als auch im öffentlichen Sektor häufen schrieb Simonin auf Französisch, laut der Übersetzung von X. Durch das Abgleichen dieser Lecks lasse sich identifizieren, wer Kryptowährungen hält und welche Plattformen die Betroffenen nutzen, ergänzte er.
DGFiP-Datenpanne legte Steuerzahlerdaten offen
Cryptopolitan berichtete Mitte August, dass Frankreichs Steuerbehörde DGFiP mitteilte, ein Eindringling habe mit einer gestohlenen Identität persönliche Daten und Steuerunterlagen abgerufen. Die Datenpanne begann Ende Juni und wurde bis Monatsende geschlossen.
Die Schätzungen zur Betroffenheit reichen von 678.000 Steuerzahlern bis zu mehreren Millionen Menschen. Offengelegte Felder können Namen, Geburtsdaten, Adressen, Telefonnummern, E-Mail-Adressen und Steuernummern umfassen – darunter die Telefonnummern und E-Mail-Adressen, die einem Betrüger eine direkte Kontaktlinie zum Ziel verschaffen.
Cybermalveillance erfasste dasselbe Muster im Januar
Die staatliche Cybersecurity-Agentur Cybermalveillance.gouv.fr warnte vor dem Muster am 22. Januar. Ihre 17Cyber-Hotline wurde mit Berichten von Nutzern überschwemmt, die von falschen Krypto-Anbietern oder gefälschten Bank-Anti-Betrugsstellen kontaktiert worden waren, die verdächtige Wallet-Aktivitäten meldeten.
Die Anrufer veranlagten die Vermögenswerte in betrügerische Wallets. Einige gaben sich als Polizisten, Gendarmen, Zollbeamte oder Richter aus, um an Wiederherstellungs-Seed-Phrasen und andere sensible Daten zu gelangen. Der Bericht wies zudem auf eine vorläufige Untersuchung gegen das Krypto-Unternehmen Waltio hin, die von der Cyberkriminalschaft der Pariser Staatsanwaltschaft und der Cyber-Einheit der nationalen Gendarmerie geführt wird.
Telefonbetrug geht mit gewalttätigen „Wrench Attacks“ einher
Telefonbetrug tritt neben gewalttätigen „Wrench Attacks“ auf, bei denen Täter körperliche Gewalt statt Hacking einsetzen, um Coins zu stehlen. Im April erklärte der Telegram-Gründer Pavel Durov, Frankreich habe in den ersten dreieinhalb Monaten des Jahres 2026 41 Entführungen von Kryptobesitzernzeichnet.
Innenminister Laurent Nuñez erklärte, Frankreich habe bis Ende Juni 77 Entführungen, rechtswidrige Freiheitsberaubungen, Erpressungen oder diesbezügliche Versuche mit Crypto-Bezug gezählt, gegenüber 45 im gesamten Jahr 2025. Rund 200 Personen wurden nach Angriffen oder im Rahmen präventiver Maßnahmen festgenommen. Betrachtet man den Januar-Bericht, die DGFiP-Offenlegung und Simonins September-Warnung gemeinsam, zeichnet sich ein Jahr ab, in dem Fernbetrug und körperliche Nötigung Seite an Seite zunahmen – die vorläufige Waltio-Untersuchung und die fortlaufenden Fallzahlen des Innenministeriums sind die Kennzahlen, die es künftig zu beobachten gilt.

