Ledger: Versteckter Chip-Implantat-Kopie von Wallet-Wiederherstellungsphrasen
Wichtige Erkenntnisse
- •Ledger meldete, dass ein verstecktes Implantat die Wiederherstellungsphrasen einer Wallet kopieren konnte, obwohl das Gerät über ein Secure Element verfügte, das genau solche Extraktionen verhindern soll.
- •Wiederherstellungsphrasen, eine Folge von 12 bis 24 Wörtern, fungieren als Hauptschlüssel; wer sie erhält, kann von jedem kompatiblen Gerät auf die Gelder einer Wallet zugreifen.
- •Der Vorfall wird als physische Kompromittierung eingestuft: Jemand mit Zugang zur Hardware auf dem Weg von der Fabrik zum Nutzer könnte das Implantat eingesetzt haben; ein digitaler oder Software-Angriff ist nicht erkennbar.
- •Ledger hat nicht bestätigt, wie viele Geräte betroffen sind, wann der Vorfall geschah oder wie das Implantat eingebracht wurde; weitere Updates sind über die offiziellen Kanäle des Unternehmens zu erwarten.
- •Empfohlene Vorsichtsmaßnahmen: Kauf nur beim Hersteller oder autorisierten Händlern, Prüfung der manipulationssicheren Siegel bei Erhalt, Durchführung offizieller Echtheitstests vor der Nutzung und niemals digitales Speichern von Wiederherstellungsphrasen.
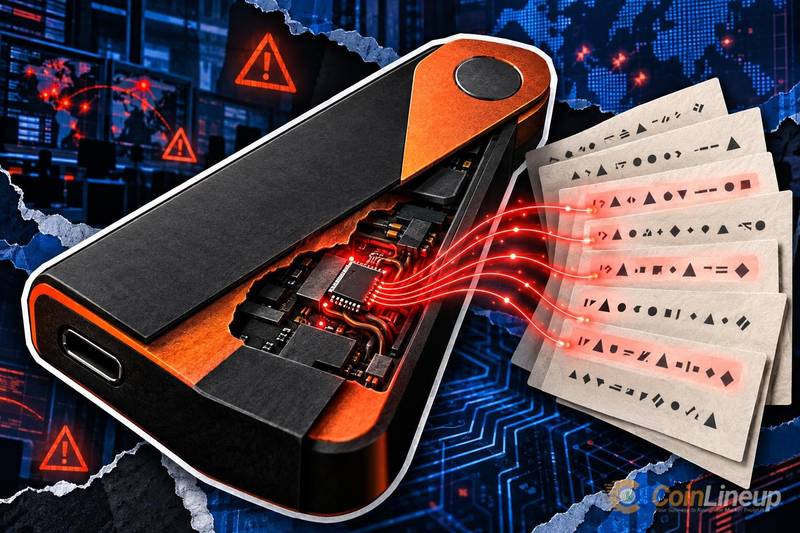
Ledger, der Hersteller von Hardware-Wallets, hat gemeldet, dass ein verstecktes Implantat die Wiederherstellungsphrasen einer Wallet von einem Gerät kopieren konnte – ein Vorfall, der sich trotz eines Secure Elements im Gerät ereignete, das speziell zum Schutz genau dieser Art sensibler Informationen entwickelt wurde.
Was Ledger über das Implantat berichtet
Laut Ledger gelang es einem versteckten Implantat auf einem Gerät, die Wiederherstellungsphrasen der Wallet zu kopieren. Wiederherstellungsphrasen, manchmal auch Seed-Phrase genannt, bestehen aus einer Folge von 12 bis 24 Wörtern, die als Hauptschlüssel einer Krypto-Wallet fungieren. Wer diese Wörter besitzt, kontrolliert die damit geschützten Gelder – unabhängig davon, welches Gerät für den Zugriff verwendet wird.
Bemerkenswert an dem Bericht ist die Aussage, dass das Implantat das Secure Element des Geräts umgehen konnte. Ein Secure Element ist ein manipulationssicheres Bauteil, das Hardware-Wallets verwenden, um sensible Daten in einer isolierten Umgebung zu speichern, getrennt von der restlichen Elektronik des Geräts. Sein erklärter Zweck ist es, genau diese Art der Extraktion zu verhindern.
Ledger hat bislang nicht bestätigt, wie viele Geräte betroffen sind, wann der Vorfall stattfand oder wie das Implantat eingebracht wurde. CryptoSlate hat über die allgemeinere Frage der Lieferketten-Exposition von Hardware-Wallets berichtet und darauf hingewiesen, dass ein Gerät viele Hände passieren kann, bevor es den Endkäufer erreicht. Der gemeldete Vorfall passt zu dieser breiteren Sorge über physische Manipulation, bevor ein Gerät beim Nutzer ankommt. Diese offenen Fragen sind künftig zu beobachten: Etwaige weitere Offenlegungen von Ledger zu betroffenen Geräten oder konkreten Überprüfungsschritten würden über die offiziellen Kanäle des Unternehmens erfolgen, die damit die verlässlichste Quelle für bestätigte Informationen sind.
Auf Basis der Aussage von Ledger ist das Implantat als physische Kompromittierung zu behandeln – das bedeutet, dass jemand mit Zugang zur Hardware des Geräts zu einem Zeitpunkt auf dem Weg von der Fabrik zum Nutzer die bösartige Komponente eingebaut haben könnte. Der Bericht deutet keinen digitalen oder Software-Angriff an.
Warum das für Nutzer von Hardware-Wallets wichtig ist
Hardware-Wallets gelten weithin als Goldstandard zur Sicherung von Kryptowährungen, weil sie private Schlüssel offline halten. Dieser Vorfall zeigt eine Grenze dieses Schutzes auf: Ein Secure Element verteidigt gegen entfernte Angriffe, nicht gegen jemanden, der physischen Zugang zum Inneren eines Geräts hat, bevor es überhaupt seinen Besitzer erreicht.
Die Wiederherstellungsphrasen sind die sensibelste Information, die mit einer Krypto-Wallet verbunden ist Sie sind bewusst so konzipiert, dass jeder, der die Wörter kennt, die Wallet auf jeder kompatiblen Hardware wiederherstellen und auf alle Gelder zugreifen kann – sogar ohne das physische Gerät. Dieses Designmerkmal wird zu einer kritischen Schwachstelle, wenn die Wörter unbemerkt kopiert werden.
Praktische Schritte zur Risikominderung
Für alle, die eine Hardware-Wallet nutzen oder den Kauf erwägen, können einige praktische Schritte das Risiko verringern:
- Nur beim Hersteller oder einem offiziell autorisierten Händler kaufen. Der Einkauf über Second-Hand-Märkte oder inoffizielle Kanäle erhöht die Wahrscheinlichkeit eines manipulierten Geräts erheblich.
- Verpackung bei Ankunft prüfen. Originale Geräte werden mit manipulationssicheren Siegeln geliefert; wirken diese beschädigt oder wieder verschlossen, sollte das Gerät nicht verwendet werden.
- Die offiziellen Echtheitsprüfungen des Herstellers bei der Einrichtung durchführen. Hardware-Wallet-Anbieter veröffentlichen offizielle Verfahren, um die Echtheit eines Geräts vor der ersten Nutzung zu überprüfen; diese Prüfungen vor jeder Übertragung von Geldern bieten zusätzlichen Schutz vor einem manipulierten, aber legitim wirkenden Gerät.
- Wiederherstellungsphrasen niemals digital speichern. Ob als Foto, in einer Notiz-App oder in einem Cloud-Dokument – digitale Kopien können kompromittiert werden. Die Wörter sollten auf Papier notiert und dieses physisch gesichert aufbewahrt werden.
Eine Hardware-Wallet ist eine Sicherheitsschicht, keine eigenständige Komplettlösung. Die Sicherheit von Seed-Phrasen entwickelt sich in der Branche weiter, wobei einige Projekte Methoden zur Kontowiederherstellung erforschen, die die Abhängigkeit von einer einzigen schriftlichen Sicherung verringern. Bis solche Alternativen zum Standard werden, bleibt die Sicherheit der schriftlichen Wiederherstellungsphrase in der Verantwortung des Wallet-Inhabers.
Auch Wallet-Wechsel und Abschaltungen sind Momente erhöhten Risikos für Wiederherstellungsphrasen, da Nutzer aktiv Gelder bewegen und die Wörter möglicherweise weniger sorgfältig behandeln als üblich.
Die zentrale Lehre
Die Kernbotschaft aus Ledgers Bericht ist klar: Ein Gerät kann über starke Sicherheit auf Chip-Ebene verfügen und dennoch kompromittiert werden, wenn jemand es physisch verändert, bevor es seinen Besitzer erreicht. Überprüfen Sie die Herkunft Ihres Geräts, prüfen Sie es bei Erhalt und behandeln Sie Ihre Wiederherstellungsphrase als das sensibelste Blatt Papier, das Sie besitzen.
Quelle: CoinLineup (https://coinlineup.com/ledger-hidden-implant-copied-wallet-recovery-words)
Haftungsausschluss: Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Anlageberatung dar. Krypto- und digital-Asset-Märkte bergen erhebliche Risiken. Führen Sie stets eigene Recherchen durch, bevor Sie Entscheidungen treffen.

