Ledger Sagt: Alle Bestätigten Fälle im Verdächtigen 87-Millionen-Dollar-Abfluss Stehen mit dem Wiederverkäufer CryptoBilis in Verbindung
Wichtige Erkenntnisse
- •Ledger erklärte, dass jeder bestätigte Fall des Wallet-Draining-Vorfalls Geräte betrifft, die über den südostasiatischen Wiederverkäufer CryptoBilis gekauft wurden, und dass die eigenen Systeme und direkten Vertriebskanäle unbeeinträchtigt bleiben.
- •On-Chain-Ermittler verfolgten mehr als 86 Millionen Dollar mutmaßlich gestohlener Gelder über Ethereum, Tron und Bitcoin zurück, obwohl Ledger den Betrag nicht bestätigt hat und die Ursache der Verluste nicht genannt wurde.
- •Der Ermittler YFarmX berichtete, der Täter wusch die Erlöse über Tornado Cash, Zcashs Shielded Pool und Stablecoin-Umtausche, wobei Tether 10 Millionen USDT einfror, während rund 15.475 ETH, 203 BTC und 10 Millionen USDD weiterhin nicht wiedererlangt sind.
- •CryptoBilis hat bestätigt, sämtliche Verkäufe von Hardware-Ws eingestellt zu haben, und Ledger erinnert autorisierte Wiederverkäufer daran, Produkte nur über offizielle Kanäle zu beziehen und retournierte Artikel niemals wieder einzulagern.
- •Ledger rät Käufern von CryptoBilis-Geräten, unbenutzte Geräte nicht einzurichten und Gelder auf eine neu generierte Seed-Phrase zu übertragen, da ein manipuliertes Gerät die ursprüngliche Wiederherstellungsphrase Angreifern offenlegen könnte.
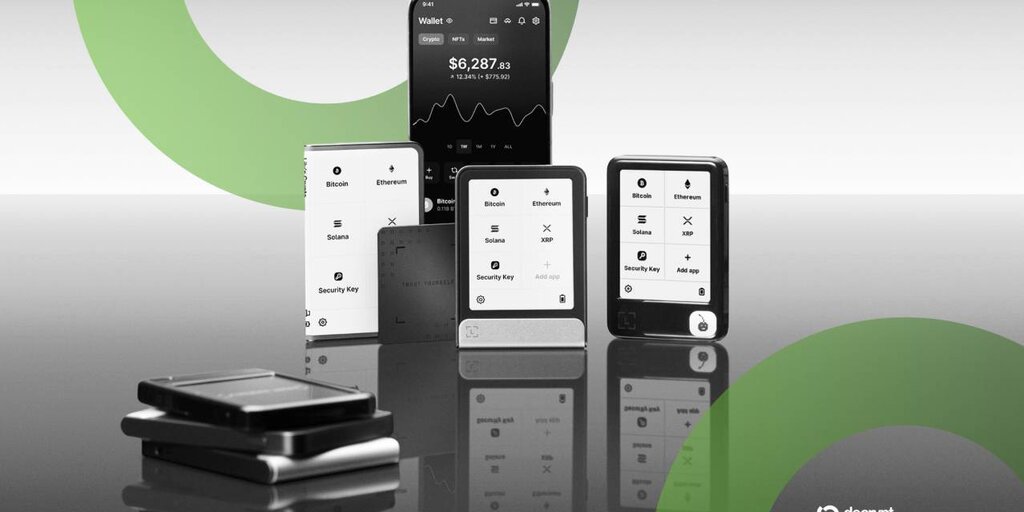
Ledger teilte in einem 72-Stunden-Update am Sonntag mit, dass jeder bestätigte Fall des Wallet-Draining-Vorfalls der letzten Woche Hardware-Wallets betrifft, die über den südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden, und dass die eigenen Systeme und direkten Vertriebskanäle unbeeinträchtigt bleiben.
„Die Anzahl der betroffenen Geräte ist begrenzt“, sagte der in Paris ansässige Hersteller von Hardware-Wallets und fügte hinzu, dass man mit den zuständigen Behörden zusammenarbeite und betroffene Nutzer kontaktiere. CryptoBilis habe bestätigt, sämtliche Verkäufe von Hardware-Wallets eingestellt zu haben.
72 hour update on reseller CryptoBilis incident 🔽 As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.Emphasis added
— Ledger (@Ledger) October 11, 2026
Ledger nahm die Ermittlungen am Freitag auf, nachdem Nutzer in Südostasien, die Geräte von CryptoBilis gekauft hatten, Verluste ihrer Gelder gemeldet hatten. Der On-Chain-Ermittler Specter verfolgte mehr als 86 Millionen Dollar mutmaßlicher Diebstähle über Ethereum, Tron und Bitcoin zurück. Ledger hat diese Zahl nicht bestätigt und keine Angaben zur Ursache der Verluste gemacht.
Hardware-Wallets wie die von Ledger sind darauf ausgelegt, die privaten Schlüssel der Nutzer offline zu halten, doch Sicherheitsexperten warnen seit Langem, dass Geräte außerhalb offizieller Kanäle manipuliert werden können, bevor sie die Käufer erreichen. Ein manipuliertes Gerät kann die bei der Einrichtung generierte Wiederherstellungsphrase des Käufers offenlegen – die 24-Wörter-Sequenz, die den Zugriff auf die Gelder der Wallet kontrolliert.
Die On-Chain-Ermittler YFarmX erklärten, sie hätten Ledger eine Liste mit mehr als 450 geleerten Wallets übermittelt. Ihrer Analyse zufolge schob der Täter 2.810 ETH in drei Durchläufen durch den Coin-Mixer Tornado Cash, leitete die Abhebungen durch Zcashs Shielded Pool, eine Privatsphäre-Funktion, die Transaktionsdetails verschleiert, und überwies etwa 3,28 Millionen USDC auf drei neue Wallets, die Circle einfrieren könnte.
Der Täter wandelte zudem 15 Millionen der gestohlenen USDT in USDD um, einen Stablecoin, den Tether nicht einfrieren kann, bevor er 51 Millionen zurück in USDT tauschte und etwa 4,23 Millionen USDT an Binance-Einzahlungsadressen schickte, so YFarmX. Tether frierte am ersten Tag 10 Millionen USDT ein, während laut dem Unternehmen 15.475 ETH, 203 BTC und 10 Millionen USDD weiterhin unerreichbar bleiben. Die Ergebnisse wurden nicht unabhängig überprüft.
Ein X-Nutzer namens Johannes behauptet, in Europa manipulierte Ledger-Geräte gefunden zu haben, nachdem er zwei Geräte im Einzelhandel gekauft hatte. Beide hätten „identische Modifikationen (wie zusätzliche Kabel und ein LTE-Modul)“ aufgewiesen, und er forderte Ledger zu einem Produktrückruf auf.
Diese Behauptungen wurden nicht unabhängig überprüft, und nach Angaben von Ledgers Update betreffen alle bisher bestätigten Fälle CryptoBilis-Geräte. Johannes erklärte, er sende das zweite Gerät zur Analyse an Ledger. Decrypt hat Ledger um eine Stellungnahme zu den Berichten aus Europa gebeten.
Kontrollen für Wiederverkäufer
In seinem Update teilte Ledger mit, dass es autorisierte Wiederverkäufer und Händler daran erinnere, Produkte ausschließlich über autorisierte Kanäle zu beziehen und „retournierte Produkte niemals wieder einzulagern“.
Außerdem warnte das Unternehmen Nutzer davor, bei nicht autorisierten Wiederverkäufern zu kaufen, wo „das Risiko des Kaufs verdächtiger, gefälschter oder modifizierter Geräte erheblich“ sei.
Ledger überprüft die Kontrollen für Wiederverkäufer und verbessert die Hardware-Schutzmaßnahmen und rief die Branche auf, bei Lieferketten- und Anti-Manipulations-Praktiken mitzuarbeiten.
Ledger wiederholte seinen Hinweis, dass Käufer von CryptoBilis-Geräten unbenutzte Geräte nicht einrichten sollten und dass alle, die dies bereits getan haben, ihre Gelder auf eine neue Seed-Phrase auf einem direkt bei Ledger gekauften Gerät übertragen sollten. Der Hinweis spiegelt wider, wie das mutmaßliche Risiko funktioniert: Wurde ein Gerät vor dem Verkaufuliert, könnte eine darauf erstellte Seed-Phrase einem Angreifer bereits bekannt sein, wodurch die Gelder gefährdet sind, bis sie auf eine neu generierte Phrase übertragen werden.
Das Unternehmen warnte zudem, dass Betrüger den Vorfall auszunutzen versuchen könnten, und erklärte: „Wir werden Sie niemals anrufen, Ihnen Direktnachrichten senden oder nach Ihrer 24-Wörter-Wiederherstellungsphrase fragen.“

