Richter weist Cookie-Klage gegen Crypto.com-Betreiber ab; Klägern bleibt eine Frist von 30 Tagen zur erneuten Einreichung
Wichtige Erkenntnisse
- •Die Klage behauptete, dass Crypto.com nach Auswahl der Option „Disable All“ dennoch Cookies setzte und Daten an Meta, Google, X und Snap übermittelte.
- •Richter Chen gelangte zu dem Schluss, dass die in der Klage beschriebenen Identifikatoren und Browserinformationen keinen rechtlich anerkennbaren konkreten Schaden begründeten.
- •Das Gericht wies die vorliegende Klage ohne Präjudiz ab, da es nicht feststellen konnte, dass eine überarbeitete Einreichung aussichtslos wäre.
- •Die überarbeitete Klageschrift der Kläger ist bis zum 5. November fällig – der Termin, der darüber entscheidet, ob der Streit fortgeführt wird.
- •Das Verfahren umfasste Ansprüche nach dem California Invasion of Privacy Act sowie Betrug, ungerechtfertigte Bereicherung und weitere Datenschutzansprüche.
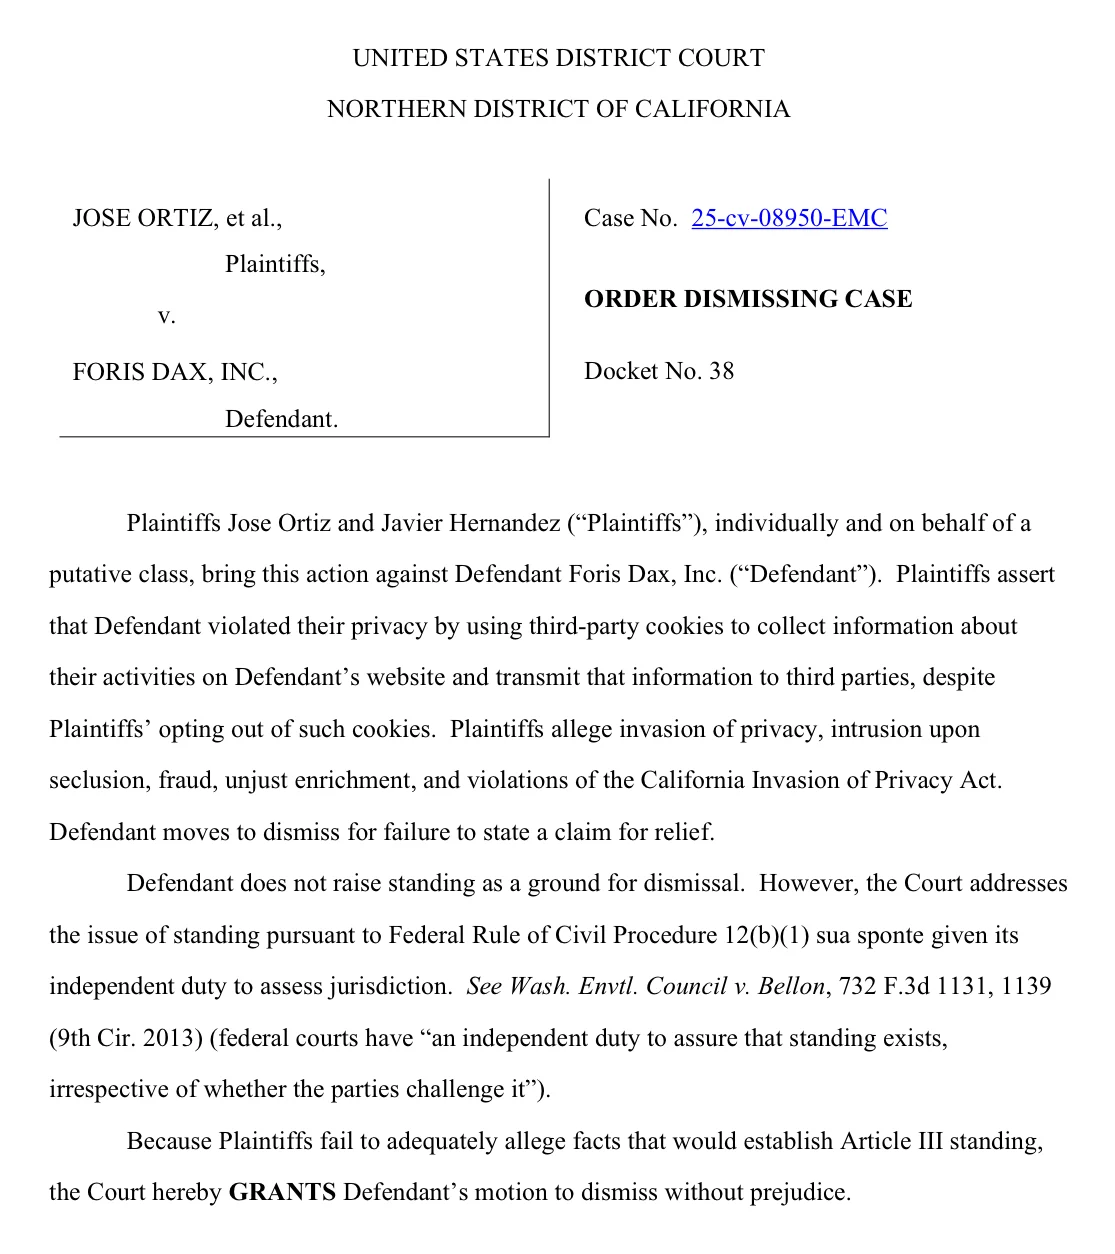
Ein Bundesrichter in Kalifornien hat eine Cookie-Tracking-Sammelklage gegen den Betreiber von Crypto.com abgewiesen und entschieden, dass den beiden Klägern die Klagebefugnis fehlt. Der Bezirksrichter Edward M. Chen erkannte das gerichtsständische Problem von sich aus an und räumte den Klägern 30 Tage zur Einreichung einer überarbeiteten Klageschrift ein – ein Urteil, das diese Fassung des Verfahrens beendet, nicht jedoch die Klage selbst.
Chen unterzeichnete die Anordnung in Ortiz v. Foris Dax, Inc. am 6. Oktober. Der Antrag von Foris Dax hatte lediglich geltend gemacht, dass die Klageschrift keinen Anspruch darlege, und die Klagebefugnis nicht angesprochen. Der Richter nahm die Frage dennoch selbst auf und schrieb, ein Bundesgericht habe eine „unabhängige Pflicht“, seine eigene Gerichtsbarkeit zu überwachen – ein Verfahren kann nicht fortgeführt werden, wenn kein konkreter Schaden vorliegt. Die Klagebefugnis ist eine Vorfrage in Bundesgerichten, die geklärt wird, bevor ein Richter die Sache selbst prüft.
Vorwürfe zum Cookie-Banner
Jose Ortiz und Javier Hernandez, beide Kalifornier, reichten die Klage im Oktober 2025 ein und wandten sich gegen das Cookie-Banner von Crypto.com, das Besuchern drei Optionen bietet: „Accept All“, „Disable All“ oder „Customize Settings“. Die beiden Männer erklärten, sie hätten „Disable All“ gewählt, die Seite setzte dennoch Cookies, und die Daten sollen demnach an Meta, Google, X und Snap übermittelt worden sein.
Die Klage behauptete Betrug, ungerechtfigte Bereicherung, Verletzung der Privatsphäre, Eingriff in dieprivate Lebenssphäre sowie Verstöße gegen den California Invasion of Privacy Act, das Abhör- Gesetz des Bundesstaates. Nach Angaben der Kläger wurden ihre finanziellen Interessen und Anlagerecherchen verfolgt.
IP-Adressen und Browser-IDs reichten für einen konkreten Schaden nicht aus
Chen stützte sich auf die Entscheidung des Ninth Circuit in Popa v. Microsoft, in der das Berufungsgericht feststellte, dass ein Tool, das die „Tiergeschäfte-Präferenzen und den Straßennamen“ einer Kundin erfasste, eher „einem Verkäufer, der die Kunden beobachtet“, ähnelte als einer Verletzung der Privatsphäre. Nach den Entscheidungen des Obersten Gerichtshofs in Spokeo und TransUnion reicht ein Gesetzverstoß allein nicht aus; ein Kläger muss vielmehr eine Schadensart nachweisen, die Gerichte bereits lange anerkennen.
Der Anordnung zufolge waren die einzigen von Crypto.com übermittelten Identifikatoren IP-Adressen, User-Agent-Strings sowie Cookie- oder Browser-IDs. Keiner der beiden Männer gab an, ein Konto erstellt, sich angemeldet oder Name, E-Mail-Adresse oder Zahlungsdaten auf der Website eingegeben zu haben. Chen stellte fest, dass die beiden Kryptokurse und Marktdaten angeschaut hatten, von denen nichts über ihre persönlichen Finanzen aussagte. Den der Klage beigefügten Screenshots war kaum mehr zu entnehmen als Seiten-URLs und -Titel, Zeitstempel sowie Bildschirm- und Browserinformationen.
Eine Täuschung, so die Anordnung, kann eine Datenschutzklage in Richtung eines „hochgradig anstößigen“ Eingriffs verschieben – ein sogenannter Plusfaktor. Ein gebrochenes Opt-out-Versprechen erreicht diese Schwelle jedoch nicht von sich aus, wenn die zugrunde liegenden Daten so banal sind. Chen zog eine weitere jüngere Entscheidung heran für den Grundsatz, dass „der Schlüssel die Sensibilität der gesammelten Informationen ist“. Nach dieser Logik war das Setzen von Cookies nach einem Opt-out allein nicht ausreichend, um die Klage im Bundesgericht zu halten.
Da der Richter nicht feststellen konnte, dass eine neue Klageschrift aussichtslos wäre, wurde das Verfahren ohne Präjudiz abgewiesen; die 30-tägige Frist läuft bis zum . November. Eine überarbeitete Klage müsste sich mit den in der Anordnung genannten Bedenken auseinandersetzen: den begrenzten übermittelten Identifikatoren und dem alltäglichene Charakter der aufgerufenen Seiten.
Ein Verfahren mit mehrfachem Hin und Her
Am 21. Mai gab Chen einen zuvor eingereichten Abweisungsantrag teilweise statt. Die Kläger überarbeiteten ihre Klage am 22. Juni, und Foris Dax reichte im Juli einen neuen Abweisungsantrag ein – damit ist der 5. November der nächste Termin, der entscheidet, ob dieser Streit weitergeht oder endet.
Foris Dax ist ein Unternehmen mit Sitz in Delaware und Hauptverwaltungssitz in Tyler, Texas. Der Betreiber von Crypto.com hat in diesem Jahr bemerkenswerte unternehmerische Aufmerksamkeit auf sich gezogen: Citadel Securities investierte im Juli 400 Millionen US-Dollar in Crypto.com bei einer Bewertung von 20 Milliarden US-Dollar, und die Zentralbank der VAE erteilte einer Foris DAX-Einheit eine Zahlungs Lizenz.

