Casino-Seiten auf der INEC-Website 142 Tage vor Nigerias Wahlen 2027 entdeckt
Wichtige Erkenntnisse
- •Auf der offiziellen Domain von INEC wurden rund 28 Casino- und Glücksspielseiten gefunden, darunter Material, das unter dem WordPress-Autorennamen Ajuma Achor veröffentlicht wurde.
- •Für die Subdomain voters.inecnigeria.org wurden nicht zusammenhängender russischer Text und ein SSL-Zertifikat gemeldet, das zu einer anderen neu registrierten Domain gehörte, was auf eine mögliche Subdomain-Übernahme hindeutet.
- •Der ICT-Direktor von INEC sagte, dass die BVAS-Akkreditierungsgeräte weiterhin auf Android 10 laufen; die Kommission nutzt jedoch einen angepassten Build und plant laut eigenen Angaben kein Upgrade des Betriebssystems vor 2027.
- •Der Vorfall auf der Website passt zu einem breiteren Muster, bei dem ein mit Indonesien verbundenes Netzwerk Casino-Inhalte auf Regierungswebsites in mehreren afrikanischen Ländern platzierte, um Suchrankings zu nutzen.
- •INEC wurde aufgefordert, ein öffentliches Forensik-Audit der Veröffentlichungskonten, Anbieterzugänge und Subdomains durchzuführen und ngCERT mit der Untersuchung der Subdomain-Behauptung zu beauftragen.
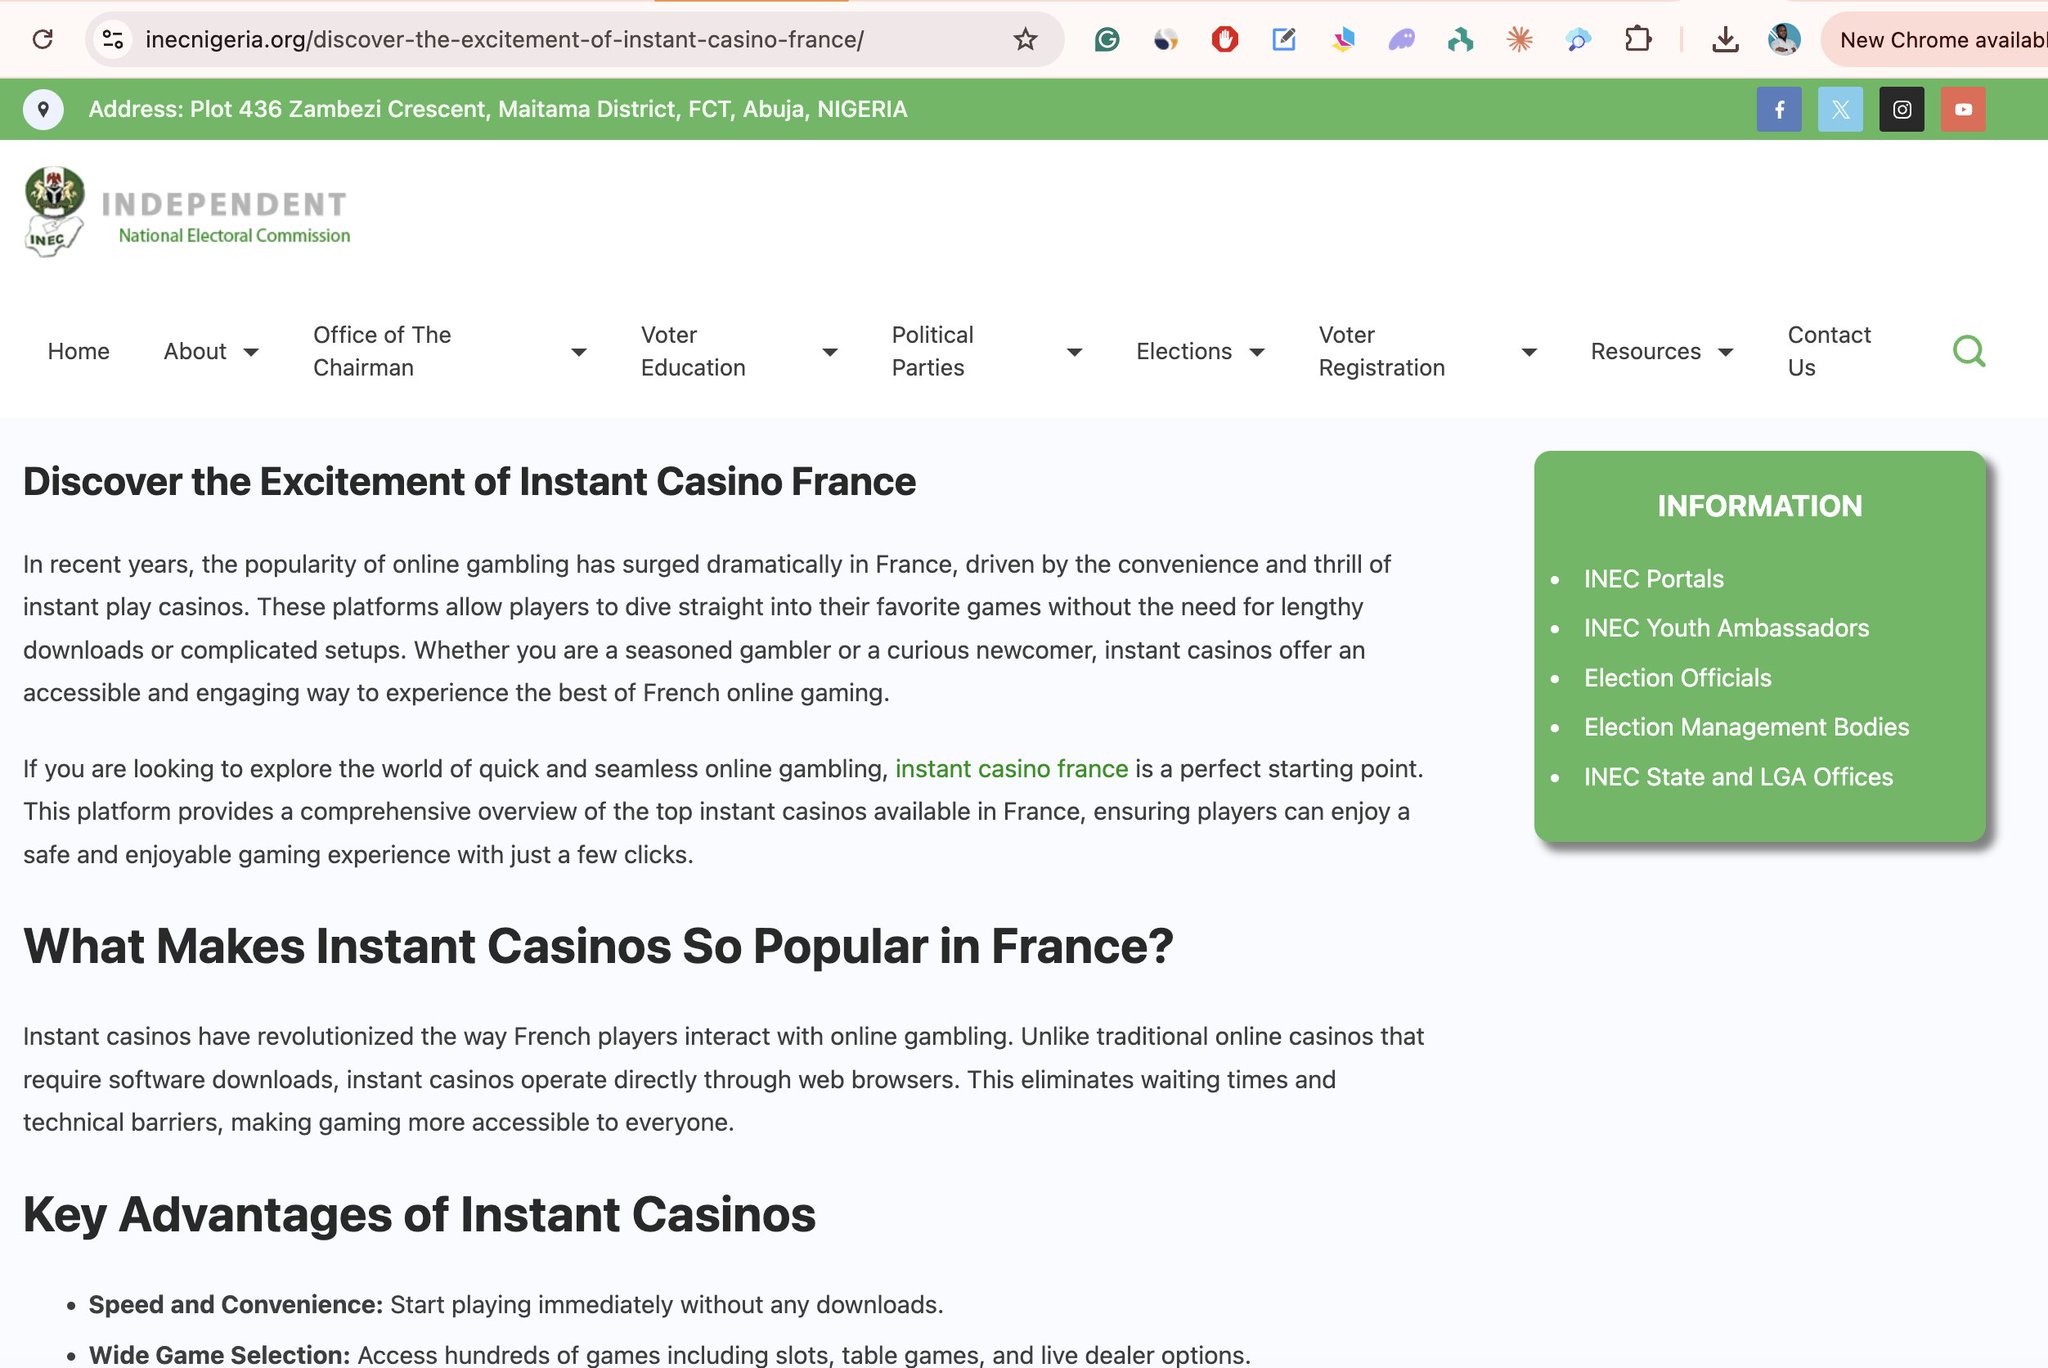
142 Tage bevor Nigerianer zur Wahl gehen, um ihre nächsten Führungsorgane bei den Generalwahlen 2027 zu bestimmen, wurden auf der offiziellen Website der Independent National Electoral Commission (INEC), der Behörde, die die Wahl durchführen und die Ergebnisse bekannt geben wird, Casino-Seiten gefunden.
Die Entdeckung erfolgte spät am 26. August 2026, 23 Tage vor den nächsten geplanten Nachwahlen und nur wenige Wochen nachdem INECs eigener ICT-Direktor bestätigt hatte, dass die zentralen Akkreditierungsgeräte des Landes weiterhin auf Android 10 laufen.
Am 26. August dokumentierte der Datenforscher Mundus rund 28 Casino- und Glücksspielartikel, die direkt auf inecnigeria.org veröffentlicht wurden. Dabei handelte es sich nicht um ausgehende Links, sondern um live geschaltete Seiten auf der offiziellen Domain, darunter tschechischsprachige Casino-Erklärungen, „instant casino France“-Werbung und ähnliche Suchmaschinen-Täuschungen, die unter dem WordPress-Autornamen Ajuma Achor gebündelt waren.
Der gleiche Name erscheint in beruflichen Unterlagen als Head of Marketing bei Interra Networks, einem ICT-Unternehmen, das INEC bereits zuvor mit Contact-Center- und anderen Dienstleistungen versorgt hat. Mundus nannte zwei Möglichkeiten: ein lange kompromittiertes Veröffentlichungskonto, das niemand geprüft hatte, oder jemand mit legitimen Zugriffsrechten, der es für bezahlte SEO-Platzierungen nutzte. In beiden Fällen gilt: Anmeldedaten, mit denen sich Dutzende Glücksspielseiten unbemerkt veröffentlichen lassen, können grundsätzlich auch eine gefälschte Ergebnismitteilung oder eine falsche Bekanntmachung veröffentlichen, wenn das Land hinschaut.
In derselben Nacht wurde ein zweites Problem gemeldet: voters.inecnigeria.org soll nicht zusammenhängenden russischen Text und ein SSL-Zertifikat einer neu registrierten, fremden Domain ausgeliefert haben – ein klassisches Anzeichen für eine mögliche Subdomain-Übernahme. Eine für Wähler bestimmte Hostumgebung in diesem Zustand ist nicht bloß ein kosmetisches Problem. Sie liegt neben den Kanälen, über die Bürger ihre Registrierung prüfen und offizielle digitale Dienste als authentisch behandeln.
Das afrikanische Syndikat, das bereits in Regierungswebsites steckt
Die Übernahme der INEC-Website passt zu einer Kampagne, die Techpoint Africa kürzlich dokumentierte: ein mit Indonesien verbundenes Netzwerk platzierte Casino-Inhalte auf rund 20 Regierungswebsites in 16 afrikanischen Ländern, darunter Nigeria, Ägypten, Kenia, Uganda, Ghana und Südafrika. Das Ziel war das Suchranking. Google vertraut etablierten offiziellen Domains mehr als neuen Glücksspielseiten. Versteckt man eine Casino-Seite in einem staatlichen CMS, erben die Betreiber dieses Vertrauen. Google selbst ging 2024 gegen dieses Muster vor, als seine Spam-Richtlinie gegen „site reputation abuse“ damit begann, Drittinhalte auf autoritativen Domains ins Visier zu nehmen, die deren Suchranking ausnutzen.
Der Forscher Chris Nwobi von Zend Cybersecurity Threat Labs sagte, die Angreifer hätten keine Elite-Exploits benötigt. Veraltete Software und aus dem Internet erreichbare Administrationsoberflächen hätten genügt. Eine auf Glücksspiel ausgerichtete Präsenz war auf der Website des Federal High Court in Nigeria bereits seit November 2024 zu beobachten. Bis Mai 2026 spielten mehrere nigerianische Behörden Inhalte mit indonesischem Branding aus, darunter Hinweise zu „SLOT88“. GitHub-Commits während indonesischer Arbeitszeiten, lokale Supportnummern und QRIS-Zahlungswege verwiesen auf dasselbe Ökosystem. Das Dossier vom Juli nannte Institutionen wie NILDS, NEMA, NAERLS, die EFCC und den Federal High Court. INEC war in dieser ursprünglichen Liste nicht enthalten. Sollte sich bestätigen, dass dieser Angriff vom selben Bedrohungsakteur stammt, würde das bedeuten, dass die Wahlkommission nun einem Kreis angehört, den sie nie hätte betreten dürfen.
Das Motiv des Syndikats wirkt kommerziell, doch das macht den Fuß in der Tür nicht harmlos. Sobald ein Angreifer oder ein Insider in ein offizielles CMS schreiben kann, kann derselbe Kanal für Desinformation, Phishing-Seiten zum Sammeln von Wählerdaten oder eine zeitlich abgestimmte Störung am Wahltag genutzt werden.
Wenige Wochen vor dem Website-Vorfall bestätigte INECs ICT-Direktor Dr. Lawrence Bayode bei Arise TV, dass das Bimodal Voter Accreditation System weiterhin Android 10 verwendet – die Version, mit der die Geräte 2021 ausgeliefert wurden. Google beendete 2023 den regulären Sicherheitssupport für diese Version. Bayode sagte, die Kommission verlasse sich nicht allein auf das Betriebssystem. Nach seinen Angaben nutzen die Geräte einen abgeriegelten, angepassten Build, zusätzliche von INEC kontrollierte Sicherheitsschichten und isolierte Apps für Akkreditierung und Ergebnisübertragung. Außerdem gebe es keine Pläne, das Betriebssystem vor 2027 zu ändern, weil eine neuere Android-Version Hardware-Upgrades, einschließlich mehr RAM, erfordern würde, was die Geräte verlangsamen könnte. BVAS ist kein neues Experiment: Es ersetzte den seit 2015 verwendeten Smartcard-Reader und ist nach dem Electoral Act 2022 das System, das Wähler elektronisch akkreditiert und Ergebnisbilder aus den Wahllokalen an das INEC Result Viewing Portal (IReV) übermittelt, dessen verspätete Uploads bei der Präsidentschaftswahl 2023 zu den großen Beschwerden in den anschließenden Gerichtsverfahren gehörten.
Kritiker, darunter der frühere Vizepräsident Atiku Abubakar und unabhängige Cyberanalysten, argumentieren, dass ein ungepatchtes Basissystem die Angriffsfläche weiterhin vergrößert. Öffentliche Android-Hinweise haben kritische Remote-Code-Execution-Schwachstellen genannt, die Android 10 betreffen. Ein angepasster Build übernimmt einen Teil dieses Risikos, wenn Kernel und Bibliotheken darunter nicht unabhängig gepflegt werden. BVAS-Geräte erfassen Fingerabdrücke und Gesichter, gleichen sie mit dem Register ab und übertragen Ergebnisse der Wahllokale. Eine kompromittierte Einheit könnte theoretisch zwischengespeicherte Akkreditierungsprotokolle oder Ergebnisdateien verändern, bevor sie das Wahllokal verlassen.
Die im August in Osun durchgeführte Test-Akkreditierung führte bereits zu Ausfällen, die INEC älteren Wählerdaten mit hohen Ähnlichkeitswerten zuschrieb. Diese Vorfälle waren technischer Natur. Das Glaubwürdigkeitsproblem, das sie befeuern, ist politisch: Dieselbe Institution, die nun beschuldigt wird, Casino-Seiten auf ihrer öffentlichen Website gehostet zu haben, verlangt vom Land Vertrauen in Geräte, deren Betriebssystem seit drei Jahren nicht mehr unterstützt wird.
Wahlintegrität beginnt nicht in der Nacht der Auszählung. Sie beginnt damit, ob Bürger glauben, dass das Register sauber ist, die Akkreditierungsgeräte unter Kontrolle stehen und offizielle Websites nicht stillschweigend umgeschrieben werden können. Für die Veröffentlichung auf inecnigeria.org wurde bislang keine eng geführte Inventarisierung gezeigt. Eine Wähler-Subdomain in unsicherem Zustand zeigt, dass selbst bürgernahe Infrastruktur aus dem Tritt geraten kann. Android 10 auf BVAS zeigt, dass der Hardwarekauf 2021 als fertiges Produkt behandelt wurde, statt als System, das einen Sicherheitslebenszyklus braucht.
Wählerdaten sind der sensibelste Vermögenswert in diesem Stack: biometrische Daten, Adressen, Zuordnungen zu Wahllokalen und das historische Register. Casino-Seiten auf einer WordPress-Website sind nicht dasselbe wie ein Dump des nationalen Registers. Sie sind ein Beleg dafür, dass Schreibrechte und Perimeterschutz schwach genug waren, damit Außenstehende oder Insider mit verbliebenen Zugangsdaten Inhalte in großem Umfang platzieren konnten. Die Schwächen, die es einem Glücksspielnetzwerk ermöglichten, afrikanische Regierungsdomains zu nutzen, können auch von Akteuren eingesetzt werden, die Stimmen statt Wetten wollen.
Die Website und BVAS sind unterschiedliche Systeme. Ein Blog-Login kann allein keine Ergebnisdatei in einem Handgerät umschreiben. Ein nicht unterstützter Android-Build beweist nicht, dass SEO-Betreiber das Register berührt haben. Die Gefahr liegt im Muster: vernachlässigte offizielle Websites, langjährige Anbieterbeziehungen und Wahltechnik, die als Hardware gekauft wurde, statt als Plattform, die bis zur letzten ausgezählten Stimme gepatcht werden muss.
Was INEC vor 2027 tun muss
Nigerias nächster nationaler Test ist bereits terminiert. Die Präsidentschafts- und Nationalversammlungswahlen sind für Januar 2027 angesetzt. Das Löschen von Casino-Slugs, falls sie noch aktiv sind, ist das Minimum. Das ist nicht die Geschichte.
INEC braucht ein öffentliches forensisches Audit jedes Veröffentlichungskontos, jedes Anbieter-Zugangsdatenpaars und jeder Subdomain. Es braucht ngCERT, Nigerias nationales Computer-Notfallteam, um die Behauptung zur Wähler-Subdomain zu untersuchen. Es muss sagen, ob Android-10-Geräte im nationalen Maßstab verteidigbar sind oder ob die Flotte von 2021 technische Schulden trägt, die ein Wahl-Logo tragen. Und es muss berichten, was – wenn überhaupt – außer SEO-Seiten aufgerufen wurde.
Bis diese Antworten vorliegen, sind die Casino-Artikel auf inecnigeria.org keine peinliche Fußnote, sondern eine Warnung, ausgesprochen 142 Tage zu nah an einer entscheidenden Präsidentschaftswahl.

