Kompromittierter privater Schlüssel hinter Diebstahl von rund 2 Millionen US-Dollar bei Fetch.ai und NuNet
Wichtige Erkenntnisse
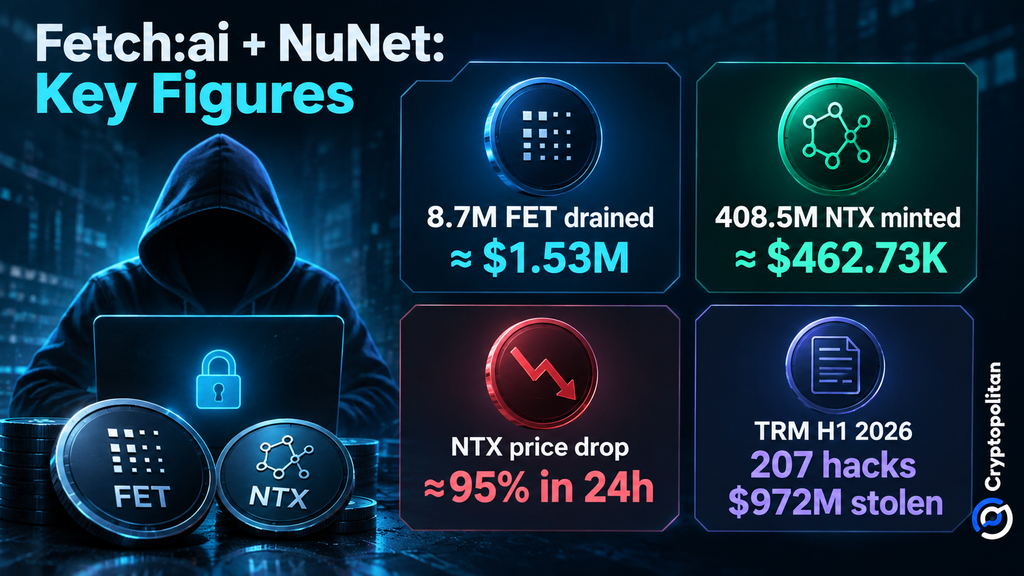
- •Ein Angreifer nutzte kompromittierte Signatur-Zugangsdaten, um rund 8,7 Millionen FET (etwa 1,53 Millionen US-Dollar) aus einem Fetch.ai-Converter abzuziehen und 408,5 Millionen NTX (rund 462.730 US-Dollar) unbefugt zu prägen; beide Aktionen wurden derselben Wallet zugeordnet.
- •SlowMist berichtete, dass der TokenConversionManagerV3-Vertrag allein auf einer ECDSA-Signatur von einem einzigen extern verwalteten Konto beruhte und weder Limit-Kontrollen noch on-chain Burn- und Lock-Nachweise prüfte, was den Abzug nach der Kompromittierung des Autorisierungsschlüssels ermöglichte.
- •Fetch.ai arbeitete mit SingularityNET zusammen, um betroffene Wallets und Contracts zu deaktivieren, pausierte vorsorglich AGIX-zu-FET-Konvertierungen und veröffentlichte eine vorläufige On-Chain-Analyse, die den Angriff vom kompromittierten Schlüssel bis zu den Cash-out-Wallets des Angreifers nachverfolgt.
- •NTX fiel innerhalb von 24 Stunden um fast 95 % auf rund 0,000066 US-Dollar und erreichte am 20. September ein Allzeittief von 0,00004075 US-Dollar, da die unbefugte Prägung bestehende Halter verwässerte, während FET keinen vergleichbaren Angebotsschock erlebte.
- •Branchendaten zeigen, dass Infrastruktur- und Betriebskompromittierungen nur etwa 15 % der 207 von TRM Labs im ersten Halbjahr 2026 verzeichneten Hacks ausmachten, aber rund 76 % der 972 Millionen US-Dollar gestohlener Gelder – dieser Vorfall fällt in diese kleinere, hochwirksame Kategorie.
Ein Angreifer hat rund 2 Millionen US-Dollar aus der Infrastruktur von Fetch.ai und NuNet erbeutet, in zwei Vorfällen, die Sicherheitsfirmen derselben Angreifer-Wallet zuordneten. Eine vorläufige Analyse von Fetch.ai ergab, dass der Angreifer mit kompromittierten Signatur-Zugangsdaten Zugriff auf die Infrastruktur erlangte; On-Chain-Überwachungssysteme schlugen Alarm, als der Exploit sich am 19. September 2026 entfaltete.
Gemessen an einem geschätzten Kryptomarkt von 2,85 Billionen US-Dollar mag ein Diebstahl von 2 Millionen US-Dollar gering erscheinen. Bemerkenswert an diesem Fall ist jedoch, dass kompromittierte privilegierte Zugangsdaten dem Hacker Zugang zu kritischer Infrastruktur verschafften – ein Hinweis darauf, wie sich Schwächen im Schlüsselmanagement auf verbundene Systeme auswirken können, selbst wenn die zugrunde liegenden Token-Contracts selbst nicht kompromittiert sind.
Dieselbe Wallet leerte FET und erhielt die NTX-Prägung
Laut PeckShield leitete der Hacker insgesamt 8,7 Millionen FET im Wert von etwa 1,53 Millionen US-Dollar ab und prägte 408,5 Millionen NTX unbefugt, im Wert von rund 462.730 US-Dollar. FET ist der native Token von Fetch.ai, NTX der Token von NuNet.
Blockaid beobachtete separat etwa 1,56 Millionen US-Dollar in FET, die aus einem Converter entfernt wurden, sowie rund 452.000 US-Dollar in neu geprägten NTX. Damit stieg der Gesamtwert dieses Wallet-Clusters während des laufenden Angriffs auf etwa 2,01 Millionen US-Dollar; ein Folgepost verband die NTX-Prägung mit derselben Empfänger-Wallet.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet gehört zum selben breiteren KI-Krypto-Ökosystem; CoinMarketCap beschreibt es als zweiten Ableger von SingularityNET.
Die Schwachstelle war die privilegierte Autorisierung
Die bisher vorgelegten Beweise belegen nicht, dass ein einziger Schlüssel für beide Projekte verantwortlich war. Basierend auf der vorläufigen Analyse von Fetch.ai wurde der Signaturschlüssel wahrscheinlich kompromittiert; die On-Chain-Analyse legt zudem nahe, dass auch der Präge-Schlüssel von NuNet kompromittiert sein könnte.
In seiner Analy berichtete SlowMist, dass der TokenConversionManagerV3-Vertrag allein auf einer ECDSA-Signatur – dem kryptografischen Signaturverfahren, das Ethereum zur Autorisierung von Transaktionen nutzt – von einem einzigen extern verwalteten Konto beruhte, um die conversionIn()-Funktion zu autorisieren, über die das FET abgezogen wurde. Die Funktion implementierte keine checkLimits(amount)-Kontrolle gegen die Transaktion und prüfte nicht, ob Burn- oder Lock-Nachweise on-chain vorlagen. Der Abzug erfolgte, sobald der Autorisierungsschlüssel kompromittiert war, da eine legitime Signatur ausreichte, um den FET-Bestand des Converters zu leeren.
Fetch.ai erklärte, es zusammen mit SingularityNET betroffene Wallets und Contracts deaktiviert zu haben. Ein späteres Update besagte, dass zu diesem Zeitpunkt keine Fetch.ai-Contracts gefährdet seien und AGIX-zu-FET-Konvertierungen – AGIX ist der Token von SingularityNET – vorsorglich pausiert wurden. Das Unternehmen veröffentlichte zudem eine On-Chain-Analyse des Exploits auf ASI:One, die den Angriff vom kompromittierten Signaturschlüssel bis zu den Cash-out-Wallets des Angreifers nachverfolgt.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Warum NTX einbrach, FET jedoch nicht
Die beiden Token reagierten unterschiedlich, da die Angriffe unterschiedliche Auswirkungen auf das Angebot hatten. Beim FET-Vorfall wurden zuvor ausgegebene Token gestohlen, während beim NTX-Vorfall Hunderte Millionen unbefugte Token geprägt wurden, was die Integrität des Angebots beeinträchtigte und zusätzlichen Verkaufsdruck erzeugte. Der Unterschied ist relevant, weil die Prägung neuer Token bestehende Halter direkt verwässert, während der Diebstahl von Token im Projektbesitz das Gesamtangebot nicht verändert.
Laut CoinMarketCap wurde NTX bei rund 0,000066 US-Dollar gehandelt, fast 95 % unter dem Niveau der vorangegangenen 24 Stunden, nachdem es am 20. September ein Allzeittief von 0,00004075 US-Dollar erreicht hatte. Bei FET trat kein vergleichbarer Angebotsschock auf.
Ein bekanntes Branchenmuster
Der unmittelbare Verlust ist moderat, doch die Angriffsmethode passt in ein deutlich größeres Branchenmuster. TRM Labs verzeichnete im ersten Halbjahr 2026 207 Hacks und Verluste von 972 Millionen US-Dollar. Infrastruktur- und Betriebskompromittierungen machten nur etwa 15 % der Vorfälle aus, aber rund 76 % der gestohlenen Gelder – ein vergleichsweise kleiner Anteil der Vorfälle war also für den Großteil des gestohlenen Werts verantwortlich. Der Diebstahl bei Fetch.ai und NuNet fällt in diese kleinere, hochwirksame Kategorie, wobei die Verluste auf kompromittierte privilegierte Zugangsdaten zurückgeführt werden.
CoinGeckos Sicherheitsbericht 2026 zeichnet ein ähnliches Bild. Infrastruktur- und Supply-Chain-Verletzungen verursachten zwischen Januar 2025 und Juli 2026 Verluste von mehr als 1,8 Milliarden US-Dollar, während die Kompromittierung privater Schlüssel ein wesentlicher Schwachpunkt blieb.
Cryptopolitan berichtete im Juni über ein ähnliches Muster, als Humanity Protocol angab, dass offengelegte private Schlüssel zu Verlusten von bis zu 31 Millionen US-Dollar beitrugen und dessen H-Token um bis zu 90 % fiel.
Fetch.ai erklärt, die Untersuchung laufe noch, und die veröffentlichte Analyse ist ausdrücklich nicht abschließend. Die nächsten Fragen lauten: Wie wurden die Zugangsdaten kompromittiert, hat Fetch.ai alle betroffenen Privilegien rotiert oder ersetzt, und wie geht NuNet mit den unbefugt geprägten NTX um, die weiterhin mit dem Angreifer verknüpft sind?
Quelle: Cryptopolitan

