Gehackte Daten des FBI-Stellenportals könnten Mitarbeiter mit sensiblen Geheimdienstaufgaben offenlegen
Wichtige Erkenntnisse
- •Die durchgesickerten FBI-Rekrutierungsdaten scheinen namentlich genannte Mitarbeiter mit geheimdienstbezogenen Einsätzen zu Russland und China sowie mit Überwachungs- und Quellenführungsaufgaben zu verknüpfen.
- •Reuters verifizierte unabhängig Angaben zu mehr als 22 Personen in einem 5.000 Zeilen umfassenden Datensatz, den Hacker als Teil eines 2–3 Terabyte großen Datenbestands bezeichnen; der größte Teil davon bleibt ungeprüft.
- •Das Portal FBIJobs.gov und sein Candidate Gateway speichern „sensible, aber nicht als geheim eingestufte“ Daten, darunter Sozialversicherungsnummern, sowohl von externen Bewerbern als auch von aktuellen Mitarbeitern der Behörde.
- •Das FBI hat nicht festgestellt, ob der Angriff in seinen eigenen Systemen oder bei einem Drittanbieter begann. Öffentliche Belege dafür, dass ShinyHunters oder CVE-2026-35273 verantwortlich waren, gibt es nicht.
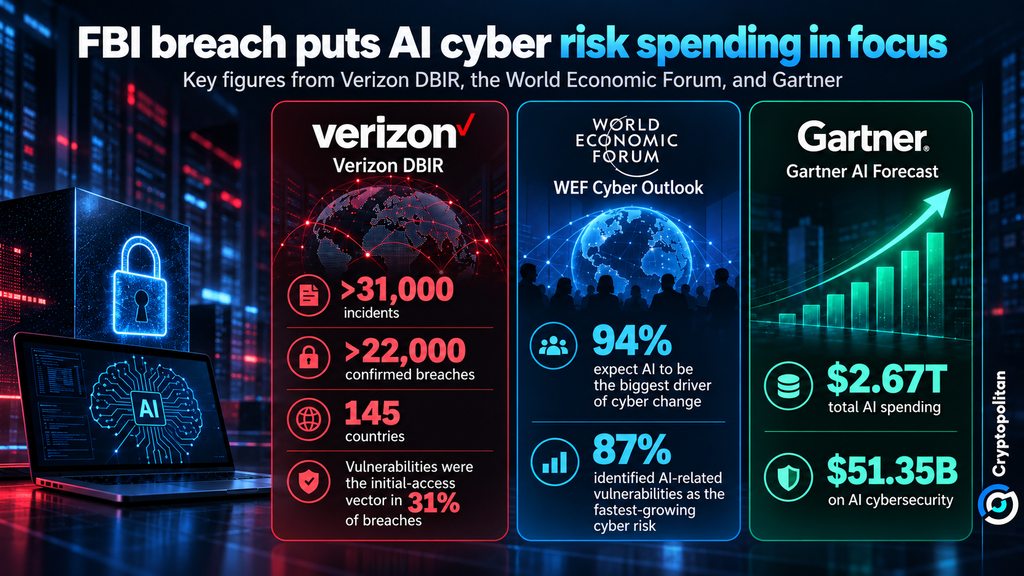
- •Branchenberichte weisen auf wachsende Risiken durch KI-gestützte Angriffe hin. Das Weltwirtschaftsforum erwartet bei 94 % der Führungskräfte, dass KI Veränderungen in der Cybersicherheit vorantreibt, während Gartner für 2026 KI-Cybersicherheitsausgaben von $51,35 Milliarden prognostiziert.
Aus den Rekrutierungssystemen des FBI entwendete personenbezogene Daten könnten mehr offenlegen als nur persönliche Informationen von Mitarbeitern: Die durchgesickerten Datensätze scheinen namentlich genannte Beschäftigte mit sensiblen Geheimdienstaufgaben zu verknüpfen, darunter Einsätze mit Bezug zu Russland und China.
Eine von Reuters durchgeführte Prüfung untersuchte laut den Hackern einen 5.000 Zeilen umfassenden Datensatz mit personenbezogenen Informationen, die angeblich zu Tausenden von Personen bei der Behörde gehören. Die Gruppe behauptete, der Datensatz sei nur ein kleiner Teil eines insgesamt 2–3 Terabyte großen Datenbestands. Reuters verifizierte unabhängig Angaben zu mehr als 22 Personen, während das FBI bislang nicht bestätigt hat, wie viele Mitarbeiter an dem Vorfall beteiligt waren. Der übrige angebliche Datenbestand wurde nicht unabhängig überprüft.
Warum ein Stellenportal Geheimdienstdaten enthält
Laut Reuters ergibt sich die Brisanz des Leaks aus Dokumenten, die namentlich genannte Mitarbeiter offenbar mit geheimdienstbezogenen Aktivitäten verknüpfen. Die Prüfung identifizierte Personen, die mit Einsätzen zu Russland und China sowie mit Überwachungs- und Quellenführungsaufgaben in Verbindung standen.
Die Datenschutz-Folgenabschätzung des FBI, ein öffentliches Dokument zur Erhebung und zum Schutz personenbezogener Daten durch die Behörde, erklärt, warum eine Rekrutierungsplattform derart sensible Informationen enthält. FBIJobs.gov und sein Candidate Gateway speichern als „sensibel, aber nicht als geheim eingestuft“ klassifizierte Informationen, darunter Name, Sozialversicherungsnummer, Geburtsdatum, Staatsangehörigkeit, Geschlecht und die Berechtigung für die bevorzugte Berücksichtigung von Veteranen.
Aktuelle Mitarbeiter können das System außerdem nutzen, um sich über mit den HR-Systemen der Behörde verbundenen Konten auf Stellen zu bewerben, die ausschließlich der internen Belegschaft offenstehen. Die Nutzerbasis des Portals reicht somit über externe Bewerber hinaus und umfasst auch aktuelle Beschäftigte der Behörde.
In einer auf den 23. September 2026 datierten Erklärung teilte das National Press Office des FBI mit: „Das FBI ist sich einer Cyberkriminellengruppe bewusst, die behauptet, das Portal fbijobs.gov kompromittiert zu haben und Auswirkungen auf personenbezogene Daten (PII) von FBI-Mitarbeitern geltend macht.“
Laut der FBI-Erklärung zur Kompromittierung des fbijobs.gov-Portals und den behaupteten Auswirkungen auf PII von FBI-Mitarbeitern hat die Behörde bislang nicht festgestellt, ob der ursprüngliche Angriff in einem FBI-System oder über einen Drittanbieter erfolgte, der das Portal unterstützt.
ShinyHunters, PeopleSoft und der Risikokontext
Laut den Datenschutzunterlagen des FBI stützt sich die Rekrutierungsplattform für ihre zugrunde liegende Infrastruktur auf Oracle PeopleSoft, Oracle Database und Drupal. Googles Mandiant]() hatte die Gruppe ShinyHunters zuvor mit Angriffen auf Oracle-PeopleSoft-Systeme unter Einsatz von CVE-2026-35273 in Verbindung gebracht, einer von Oracle mit 9,8 von 10 bewerteten Schwachstelle und damit dem kritischsten Problem des Unternehmens — einem Wert am oberen Ende der kritischen Kategorie des Common Vulnerability Scoring System.
Dieser Zusammenhang belegt jedoch nicht, wie der Angriff auf FBIJobs.gov erfolgte. Es gibt keine öffentlichen Belege dafür, dass CVE-2026-35273 oder ShinyHunters dafür verantwortlich waren. Ob Ermittler eine Verbindung feststellen oder ausschließen, bleibt offen. Google erklärte, mehr als 100 Organisationen gewarnt zu haben, die im Rahmen der umfassenderen Kampagne potenziell gefährdet waren. Die meisten befanden sich in den USA, 68 % im Hochschulbereich.
Wie gestohlene Personaldaten KI-gestützte Angriffe verstärken können
Es gibt keinen Hinweis darauf, dass künstliche Intelligenz beim Angriff auf das FBI eine Rolle spielte. Die dringendere Frage ist, wie die detaillierten personenbezogenen Informationen anschließend ausgenutzt werden könnten.
Ein Bericht der Google Threat Intelligence über die Entwicklung konfrontativer KI deutet darauf hin, dass Hacker mehr tun, als einfache Eingabeaufforderungen zu verwenden, und inzwischen unabhängiger agieren. In einem Beispiel nutzte eine Hackergruppe einen kompromittierten Cloud-Dienst, um in weniger als sechs Stunden einen groß angelegten Angriff zur Erbeutung von Zugangsdaten zu starten.
„Bedrohungsakteure verlassen sich zunehmend auf GenAI, um sie in verschiedenen Phasen ihrer Angriffe zu unterstützen“, heißt es im 2026 Data Breach Investigations Report (DBIR) von Verizon.
Die Analyse von Verizon umfasste mehr als 31.000 Sicherheitsvorfälle und über 22.000 bestätigte Datenschutzverletzungen in 145 Ländern. Dem Bericht zufolge dienten Schwachstellen in mehr als 31 % der Fälle als Ausgangspunkt für Angriffe. Die Folgen enden jedoch nicht zwangsläufig mit dem Eindringen, da gestohlene personenbezogene Daten auch für weitere Angriffe genutzt werden können.
Microsoft hob dieses Risiko in seinen Hinweisen zur Datenschutzverletzung bei National Public Data Anfang 2024 hervor. Das Unternehmen erklärte, dass jede offengelegte E-Mail-Adresse das Risiko von Phishing und Kontoübernahmen erhöht, während kompromittierte Telefonnummern für Phishing über Anrufe und Textnachrichten verwendet werden können.
Im Fall des FBI könnte die Situation ernster sein, da die durchgesickerten Informationen offenbar über Kontaktdaten der Mitarbeiter hinausgehen und Identitäten mit Angaben zu deren Rollen und Einsätzen verknüpfen. Diese Kombination könnte Angreifern bessere Möglichkeiten für Aufklärung, Identitätsvortäuschung und gezielt zugeschnittenes Social Engineering geben. KI könnte diese Aktivitäten potenziell beschleunigen und skalieren, indem sie Angreifer bei der Verarbeitung gestohlener Informationen, der Entwicklung überzeugender Strategien und der Automatisierung ihrer Abläufe unterstützt.
Cryptopolitan hat ebenfalls über Bedenken hinsichtlich autonomer KI-Agenten berichtet, die deutlich schneller agieren könnten, als Organisationen sie kontrollieren können.
Die Ausgaben, die der Angriff beschleunigen könnte
Der breitere Markt reagiert bereits auf diesen Druck. Der Global Cybersecurity Outlook 2026 des Weltwirtschaftsforums ergab, dass 94 % der befragten Führungskräfte erwarten, dass KI der wichtigste Treiber für Veränderungen in der Cybersicherheit sein wird. 87 % bezeichneten KI-bezogene Schwachstellen als das am schnellsten wachsende Cyberrisiko.
Gleichzeitig prognostiziert Gartner, dass die weltweiten KI-Ausgaben 2026 um 49,5 % auf $2,67 Billionen steigen werden, darunter $51,35 Milliarden für KI-Cybersicherheit.
Der FBI-Leak verursacht diese Trends nicht allein. Er zeigt jedoch, warum es für Regierungen und Unternehmen schwieriger wird, den Schutz von Identitäten, die Erkennung von Bedrohungen und KI-gestützte Abwehr als optional zu betrachten. In diesem Fall bleiben zwei Fragen offen: Wie viele Mitarbeiter waren betroffen, und begann die Kompromittierung innerhalb eines FBI-Systems oder bei einem externen Anbieter?

