Was sind Crypto Bridges? Wie Cross-Chain-Transfers funktionieren und warum sie immer wieder gehackt werden
Wichtige Erkenntnisse
- •Die kumulierten Verluste durch Crypto-Bridge-Exploits haben seit 2021 mehr als 4,3 Milliarden US-Dollar überschritten; auf Bridges gingen zwei der drei größten DeFi-Exploits im ersten Quartal 2026 zurück.
- •Die meisten Bridges übertragen Werte über einen Lock-and-Mint-Prozess, der den ursprünglichen Token auf der Quell-Chain sperrt und auf der Ziel-Chain einen Wrapped Token ausgibt – Wrapped Bitcoin ist das bekannteste Beispiel.
- •Schwachstellen in der Zugriffskontrolle waren 2024 der führende Angriffsvektor, verantwortlich für rund 75 Prozent des in Bridge-Vorfällen verlorenen Werts, also etwa 1,7 Milliarden US-Dollar.
- •Zu den großen Bridge-Vorfällen 2026 zählten der Kelp-DAO-Angriff mit rund 290 Millionen US-Dollar, der Verlust von Verus Protocol von rund 11,6 Millionen US-Dollar, der Exploit von Hyperbridge per gefälschter Nachricht und der Verlust von rund 24,15 Millionen USDC bei AFX Trade, nachdem ein Angreifer fünf Validatorsignaturen erlangt hatte.
- •Neuere Protokolle wollen das Bridge-Risiko senken: Chainlinks CCIP hat Berichten zufolge über 28,6 Billionen US-Dollar an Transfers ohne Protokolleben-Exploit abgewickelt, und Wormhole ergänzte 2024 Zero-Knowledge-Proof-Verifizierung und Cross-Chain-Governance.
Crypto Bridges bewegen Tokens und Daten zwischen Blockchains, die nicht eigenständig miteinander kommunizieren können, und zählen zu den am stärksten angegriffenen Komponenten der Kryptoindustrie. Eine Übersicht zu Blockchain-Bridges aus dem Jahr 2026 beziffert die kumulierten Verluste durch Bridge-Exploits seit 2021 auf mehr als 4,3 Milliarden US-Dollar; zudem gingen auf Bridges zwei der drei größten DeFi-Exploits im ersten Quartal 2026 zurück. Dieser Artikel erklärt, wie Bridges funktionieren, wie viel verloren gegangen ist und was die Daten über ihre Schwachstellen zeigen.
Was ist eine Crypto Bridge?
Blockchains wie Bitcoin, Ethereum und BNB Smart Chain unterliegen jeweils eigenen Regeln, mit unterschiedlichen Konsensmechanismen, Programmiersprachen und Token-Standards. Standardmäßig kann keine von ihnen Nachrichten oder Assets an eine andere Chain senden.
Eine Crypto Bridge ist ein Protokoll, das zwei getrennte Blockchain-Netzwerke miteinander verbindet und es Nutzern ermöglicht, Assets oder Daten von einer Chain zur anderen zu übertragen. Diese Fähigkeit wird als Interoperabilität bezeichnet.
Erklärbeiträge nutzen häufig das Bild einer physischen Brücke zwischen zwei Inseln: Jede Insel ist ein eigenes Blockchain-Ökosystem, und ohne Brücke bleiben Assets und Nutzer auf ihrer Insel gefangen.
Der Wechsel hat praktische Gründe. Nutzer können Anwendungen und DeFi-Dienste erreichen, die nur auf einer anderen Chain existieren, und da Transaktionsgebühren zwischen Netzwerken variieren, verlegen manche Nutzer Assets für bestimmte Transaktionen auf eine günstigere Chain.
Auch Entwickler profitieren, denn Bridges erlauben Anwendungen, die die Stärken mehrerer Blockchains zugleich nutzen. Curve Finance und Aave etwa setzen Bridges ein, damit Nutzer Liquidität zwischen Ethereum und Netzwerken wie Polygon und Avalanche bewegen können.
Die Alternative – ein Asset verkaufen und ein neues kaufen – verursacht Transaktionskosten und setzt den Nutzer Kursschwankungen aus. Eine Bridge lässt den Nutzer das ursprüngliche Asset behalten und zugleich ein neues Netzwerk nutzen.
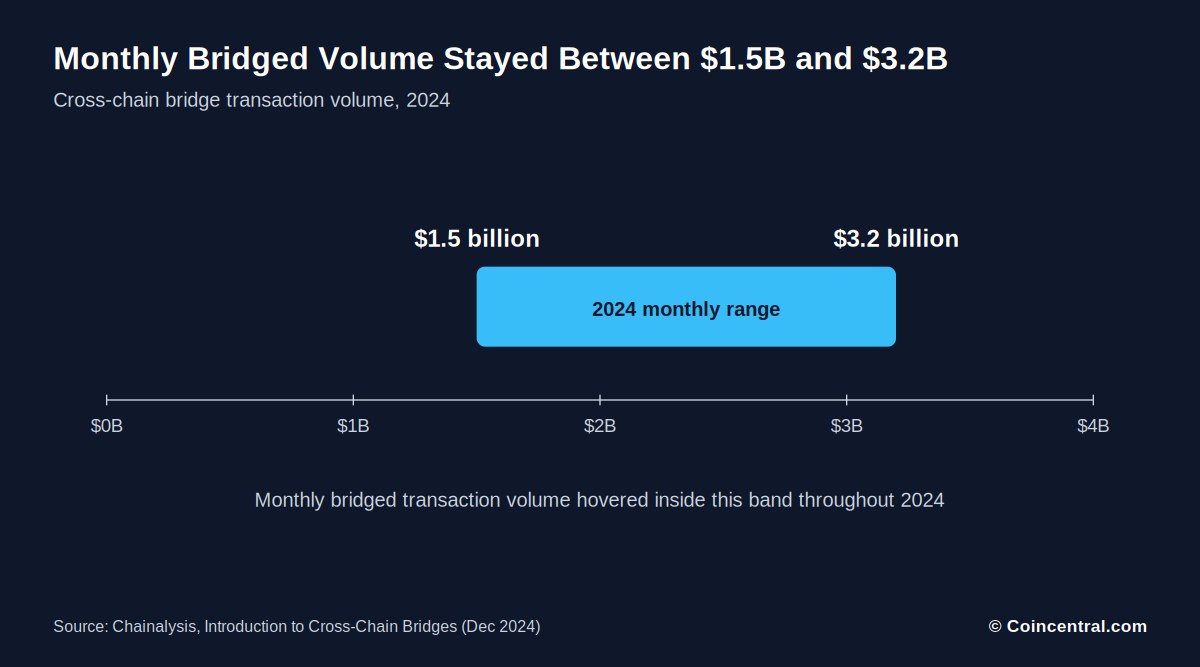
Nutzungszahlen belegen, wie stark Bridges nachgefragt sind. Laut Chainalysis lag das monatliche Bridging-Volumen 2024 zwischen 1,5 und 3,2 Milliarden US-Dollar.
Wie Crypto Bridges Werte bewegen
Die meisten Bridges übertragen Werte über einen Lock-and-Mint-Prozess. Der Nutzer sendet den ursprünglichen Token an einen Bridge-Vertrag auf der Quell-Chain, der den Token sperrt und die Einzahlung registriert. Die Bridge übermittelt dann eine gesicherte Nachricht an einen entsprechenden Vertrag auf der Ziel-Chain, der einen Wrapped Token erzeugt, der an den Wert des Originals gekoppelt ist.
Der ursprüngliche Coin verlässt die Chain-Grenze nie. Stattdessen erhält der Nutzer einen Vertreter-Token – Wrapped Bitcoin (WBTC), ein auf Ethereum nutzbarer ERC-20-Token, ist das klassische Beispiel – während die ursprünglichen BTC in Smart Contracts gesperrt bleiben.
Die Umkehrung des Transfers beruht auf Burning und Unlocking: Der Nutzer sendet den Wrapped Token zurück an den Bridge-Vertrag, der ihn aus dem Umlauf nimmt. Eine Nachricht gelangt anschließend zur Quell-Chain, und das ursprüngliche Asset wird freigegeben.
Chainalysis illustriert den Ablauf mit einem Ethereum-zu-Solana-Beispiel: Ein Asset wird auf Ethereum gesperrt, eine Nachricht erreicht Solana, und dort entsteht eine Wrapped Kopie, die so genutzt werden kann, als wäre sie nativ auf Solana.
Aus Nutzersicht sind die Schritte kurz: Quell-Chain und Betrag wählen, Assets an die Bridge senden und Wrapped Tokens auf der Ziel-Chain erhalten. Im Hintergrund stützt sich das System auf Nachrichten, Beweise, Validatoren, Verträge und Liquiditätspools.
Dieses letzte Element ist für die Sicherheit entscheidend. Fällt ein Glied in der Kette aus, können Mittel rasch abfließen – wie spätere Abschnitte zeigen. Ob das schwache Glied eine gefälschte Nachricht, eine fehlerhafte Signaturprüfung oder ein fehlender Validierungsschritt ist, die Höhe des Verlusts hängt in der Regel davon ab, wie viel Liquidität dahinter steht.
Arten von Crypto Bridges
Bridges lassen sich danach klassifizieren, wer sie betreibt, wie sie funktionieren und in welche Richtung sie Assets bewegen. Die gängigste Unterscheidung ist die zwischen vertrauensbasierten (trusted) und vertrauenslosen (trustless) Designs, jeweils mit Vor- und Nachteilen.
Eine trusted- bzw. custodial-Bridge wird von einer zentralen Stelle betrieben, und Nutzer müssen darauf vertrauen, dass dieser Betreiber die Assets schützt. Solche Bridges können ein reibungsloseres Erlebnis bieten, doch der Betreiber könnte Mittel missbrauchen.
Eine trustless- bzw. non-custodial-Bridge nutzt Smart Contracts zum Sperren und Freigeben von Tokens ohne zentralen Betreiber. Die Sicherheit hängt dann von der Qualität des Codes ab, und solche Bridges können komplexer und langsamer sein.
Weitere Kategorien sind Wrapped-Asset-Bridges, die ein Asset einer Chain in einen kompatiblen Token auf einer anderen umwandeln – WBTC ist das bekannteste Beispiel – und Sidechain-Bridges, die eine Parent-Chain mit einer Child-Chain mit anderem Konsensmechanismus verbinden, etwa die Verbindung zwischen Ethereum und Gnosis Chain.
Auch die Richtung spielt eine Rolle. One-Way-Bridges bewegen Assets nur zur Ziel-Chain, ohne Rückweg, während Two-Way-Bridges in beide Richtungen funktionieren und für die allgemeine Nutzung besser geeignet sind.
Manche Wallets bieten Cross-Chain-Swaps als weiteren Weg an. Die Wallet nutzt einen Aggregator, um dezentralen Börsen den besten Kurs zu entlocken, und greift dabei möglicherweise im Hintergrund auf Bridges zurück, ohne dass der Nutzer sie direkt handhabt.
Wie viel ist durch Bridge-Hacks verloren gegangen?
Bridge-Exploits haben Nutzern Milliarden gekostet. Eine Übersicht aus 2026 beziffert die kumulierten Verluste seit 2021 auf mehr als 4,3 Milliarden US-Dollar, womit Cross-Chain-Infrastruktur zu den am stärksten anvisierten Bereichen in Krypto zählt.
Eine frühere Chainalysis-Analyse zählte 1,4 Milliarden US-Dollar an Verlusten ab dem Beginn des Jahres 2022. Bis dahin hatte sich die von Bridges gestohlene Summe bereits über 1 Milliarde US-Dollar bewegt – und sie ist seither weiter gestiegen.
Schwachstellen in der Zugriffskontrolle waren 2024 die häufigste Ursache, verantwortlich für rund 75 Prozent des in Bridge-Vorfällen jenes Jahres verlorenen Werts, also 1,7 Milliarden US-Dollar. Ein späterer Abschnitt beleuchtet das genauer.
Das größte Einzelereignis im Quellenmaterial ist der Ronin-Exploit über 615 Millionen US-Dollar. Ronin war die Bridge, die das Spiel Axie Infinity unterstützte. Wormhole verlor nach einer Schwäche in seinen digitalen Signaturprüfungen rund 320 Millionen US-Dollar.
Der Kelp-DAO-Angriff mit rund 290 Millionen US-Dollar war bis Mai der größte bridgebezogene Exploit des Jahres 2026. Horizon verlor im Juni 2022 etwa 100 Millionen US-Dollar.
Die Größe allein zeigt nicht, wie gefährlich eine Schwachstelle ist. Hyperbridge verlor weit weniger, allein weil seine Liquidität begrenzt war – ein Bug, der heute 2,5 Millionen US-Dollar abzieht, könnte bei wachsendem Pool weit mehr abziehen.
Bridge-Hacks im Jahr 2026
2026 ereigneten sich mehrere Bridge-Vorfälle. Der größte betraf Kelp DAO, wo Angreifer angeblich rund 290 Millionen US-Dollar erbeuteten. TechRadar berichtete, der Angriff habe Kelps LayerZero-Setup ins Visier genommen, und manche Forscher brachten ihn mit der Lazarus Group in Verbindung.
LayerZero erklärte Berichten zufolge, das Problem liege in Kelps Konfiguration, einschließlich der Nutzung eines einzigen DVN. Kelp bestritt diese Darstellung. Der Fall zeigt, dass die Sicherheit davon abhängt, wie ein Projekt seine Messaging-Schicht einrichtet – nicht nur vom zugrunde liegenden Protokoll.
Die Ethereum-Bridge von Verus Protocol wurde für rund 11,6 Millionen US-Dollar ausgenutzt; Blockaid und PeckShield schlugen am 18. Mai Alarm. Eine gefälschte Cross-Chain-Nachricht verleitete die Bridge dazu, Reserven an die Wallet des Angreifers zu senden.
Der Angreifer zog ETH, USDC und tBTC ab und wandelte sie in rund 5.402 ETH um. Blockaid zufolge war die Ursache eine fehlende Quellbetragsvalidierung im Solidity-Code der Bridge, und kein ECDSA-Bypass, kein Notar-Keys-Kompromiss und kein Parser-Bug.
Hyperbridge wurde von einer gefälschten Cross-Chain-Nachricht getroffen. Der Angreifer übernahm die Kontrolle über einen Contract für einen Bridged-DOT-Token, mintete 1 Milliarde Bridged-DOT und verkaufte sie in die verfügbare Liquidität. Erste Berichte nannten einen Verlust von 237.000 US-Dollar, eine spätere Prüfung bezifferte die realisierten Verluste auf nahe 2,5 Millionen US-Dollar.
Die Quellen weichen beim Zeitpunkt ab: Eine Übersicht datiert den Hyperbridge-Verlust auf März 2025, ein Bericht aus 2026 auf April.
AFX Trade verlor am 22. Juli rund 24,15 Millionen USDC, nachdem ein Angreifer die fünf Validatorsignaturen erlangt hatte, die zur Freigabe einer Auszahlung aus der Bridge nötig waren – ein Muster, das dem im nächsten Abschnitt behandelten Validator-Takeover entspricht.
Warum Bridges gehackt werden
Eine Bridge muss eine schwierige Frage beantworten: Ist etwas auf einer anderen Chain wirklich passiert? Antwortet die Bridge falsch, kann Geld fließen, obwohl es nicht fließen sollte.
Bridges sind aus drei Gründen attraktive Ziele: Sie halten große Reserven, sie verbinden mehrere Ökosysteme, und sie machen aus einem Prüffehler eine direkte Auszahlung. Zudem stützen sie sich auf komplexe Smart-Contract-Logik, die sich über mehr als eine Chain erstreckt.
Eine Analyse teilt Angriffe in zwei Gruppen: Code-Angriffe, die Schwächen in Smart Contracts ausnutzen, und Angriffe auf das Netzwerkdesign, die oft über Social Engineering laufen.
Die meisten Bridge-Hacks zielen darauf ab, Tokens auf einer Chain freizugeben, ohne dass auf der anderen eine passende Einzahlung existiert. Drei Methoden kehren immer wieder.
Schwachstellen in der Zugriffskontrolle waren 2024 der führende Angriffsvektor, mit rund 75 Prozent des verlorenen Werts, also 1,7 Milliarden US-Dollar; der Rest hatte andere Ursachen. Custodial-Bridges bergen ein weiteres Risiko: Der Betreiber könnte Mittel missbrauchen.
Die Vorfälle 2026 zeigen, wie sich diese Kategorien in der Praxis äußern: Verus und Hyperbridge fielen gefälschten Cross-Chain-Nachrichten zum Opfer, AFX Trade einem Angreifer, der die für eine Auszahlung nötigen Validatorsignaturen zusammenbrachte, und Kelp DAO einem Streit über die Konfiguration einer Messaging-Schicht. Das Verständnismuster ist hier der Validator-Takeover: Wenn eine Bridge Mittel erst nach Erreichen eines Signatur-Schwellenwerts freigibt, kann jeder, der diese Signaturen hält, Auszahlungen ohne dahinterstehende Einzahlung autorisieren.
DeFi ist zudem weit stärker vernetzt als 2022, als Nomad und Wormhole getroffen wurden. Es gibt heute mehr Chains, Wrapper und Messaging-Schichten, wodurch kleine Validierungslücken mehr Möglichkeiten haben, zu großen Verlusten zu eskalieren.
Wie gestohlene Mittel über Bridges fließen
Bridges erleichtern auch die Bewegung gestohlenen Geldes. Indem sie Chains verbinden, machen sie Transaktionspfade für Strafverfolger und Sicherheitsteams schwerer nachvollziehbar. Chainalysis nennt fragmentierte Daten und verschleierte Transaktionspfade als Hauptprobleme.
Nach dem Kollaps von FTX stahlen Hacker rund 477 Millionen US-Dollar von der Börse und begannen, das Geld zu waschen – mit Peel Chains, CoinJoins und Bridges, um Ursprung und Verbleib der Mittel zu verschleiern. Ziel war eine höhere Anonymität.
Geldwäsche verläuft üblicherweise in drei Phasen. Beim Placement gelangt Schwarzgeld ins Finanzsystem, beim Layering wird es über viele Transaktionen bewegt, um die Quelle zu verbergen, und bei der Integration sind die Mittel nicht mehr leicht der Kriminalität zuzuordnen.
Die Integration ist ein entscheidender Erkennungspunkt, weil dort Krypto auf Bargeld trifft. Börsen, die Anti-Geldwäsche-Regeln einhalten, prüfen Identität und Herkunft der Mittel; andere Plattformen sind bei diesen Anforderungen weniger streng.
Bridge-Transaktionen hinterlassen lange Spuren über mehrere Smart Contracts und Schritte. Chainalysis zufolge kann das Werkzeug Reactor Mittel über Hunderte von Bridge-Protokollen und dezentralen Börsen hinweg verfolgen; die Daten umfassen mehr als 25 Blockchains, 17 Millionen Assets und 220 Millionen Bridge-Transaktionen.
AML-Regeln bilden eine Verteidigungsebene. Sie helfen, die illegale Nutzung von Krypto zu erkennen, können einen Exploit aber nicht allein verhindern.
Weitere Sicherheitsvorfälle von Juli bis Oktober 2026
Bridges sind nicht die einzige Schwachstelle der Branche. Ein Santiment-Bericht erfasste eine Serie von Vorfällen von Juli bis Anfang Oktober 2026, über Börsen, Hardware-Wallets, Bridges und Software-Wallets hinweg. Die Vielfalt ist selbst die Lehre: Die Verluste des Quartals stammten aus der operativen Sicherheit von Börsen, aus Mechaniken von Lending-Protokollen, aus einer Reserve-Diskrepanz, aus der Zufallsqualität von Wallet-Firmware und aus Systemen von Drittanbietern – andere Angriffsflächen als die oben beschriebenen Bridge-Exploits, aber mit denselben Folgen für betroffene Nutzer.
Bitget meldete am 24. September einen Vorfall mit Verlusten von rund 387,5 Millionen US-Dollar, gegenüber einer ersten Schätzung von 351,6 Millionen US-Dollar. Mandiant und SlowMist führten ihn auf kompromittierte Sicherheitsprodukte von Drittanbietern zurück. Bitget erklärte, seine Cold Wallets seien nicht betroffen und sein Schutzfonds werde die Nutzer entschädigen.
Der Tectonic-Exploit folgte am 30. August. Cronos bezifferte die betroffenen Kredite auf rund 120,4 Millionen US-Dollar. Validatoren rollten 10.961 Blöcke zurück und machten rund 111,2 Millionen US-Dollar rückgängig, während etwa 9,19 Millionen US-Dollar das Netzwerk bereits verlassen hatten.
Am 6. September erlaubte ein Bug im Liquid Network die Erzeugung von rund 4.000 LBTC ohne Unterlegung. Blockstream teilte mit, seine Reserve sei von rund 4.205 BTC auf rund 197 BTC gefallen. Der Angreifer gab 3.400 BTC zurück, rund 600 BTC blieben ausständig.
Coldcards Probleme begannen am 30. Juli: Ein Firmware-Fehler aus dem März 2021 hatte die Zufälligkeit der Seed-Erzeugung geschwächt. TRM Labs schätzte, dass rund 1.816 BTC im Wert von etwa 116 Millionen US-Dollar von mehr als 5.200 Adressen abgezogen wurden.
Die App-Wallet von D'CENT verlor zwischen dem 15. und 25. September rund 12,4 Millionen XRP über 7.393 Wallets. Trezor meldete Anbieterverletzungen bei ShipMonk und Brevo, erklärte aber, seine Wallets seien nicht gehackt worden. Etwa 347.149 Kontakte wurden aus Brevo exportiert, und rund 2.500 Personen klickten auf einen Phishing-Link.
Am 9. Oktober untersuchte Ledger leere Wallets von Kunden, die über den Wiederverkäufer CryptoBilis gekauft hatten. Der On-Chain-Ermittler Specter schätzte die Verluste auf über 86 Millionen US-Dollar, doch Ledger hat keine Gesamtsumme bestätigt. Zwei Tage zuvor hatte Justin Drake zur Planung gegen KI-Risiken für elliptische-Kurven-Kryptographie aufgerufen, während Coinbase' Yehuda Lindell erklärte, es gebe keine Hinweise auf eine Schwächung der zugrunde liegenden Annahmen.
Wie sich das Bridge-Risiko senken lässt – und was kommt
Keine Bridge ist risikofrei, aber Nutzer können ihre Gefährdung senken. Prüfen, ob eine Bridge Sicherheitsaudits bestanden hat und eine lange Betriebsbilanz vorweisen kann, und vor dem Senden von Mitteln auf Warnsignale achten.
Die Quellen listen zudem grundlegende Gewohnheiten auf: Mittel in einer sicheren Wallet wie einer Hardware-Wallet verwahren, starke Passwörter mit Multi-Faktor-Authentifizierung nutzen, Software aktuell halten, Transaktionsbenachrichtigungen aktivieren und die eigene Aktivität auf Ungewöhnliches überwachen.
Phishing ist ein häufiger Weg zum Diebstahl. Vor der Eingabe eines privaten Schlüssels oder sensibler Daten die URL prüfen. Etablierte Plattformen mit langer Bilanz können mehr Vertrauen bieten, doch keine ist völlig sicher.
Cross-Chain-Swaps bieten eine weitere Option. Eine Wallet oder ein Dienst leitet den Swap für Sie, womit der direkte Kontakt zu einer Bridge entfallen kann – mit Einschränkungen wie weniger unterstützten Tokens und Gebühren.
Bridges eignen sich für anspruchsvolle Bedürfnisse, etwa das Verschieben von Tokens, die Swap-Dienste nicht unterstützen, während Swaps für einfache Tauschgeschäfte zwischen gängigen Tokens passen.
Neuere Protokolle wollen das Risiko senken. Chainlinks CCIP hat Berichten zufolge über 28,6 Billionen US-Dollar an Transfers ohne einen Protokolleben-Exploit abgewickelt, mit dezentraler Validierung. Wormhole ergänzte 2024 Zero-Knowledge-Proof-Verifizierung und Cross-Chain-Governance. 1inch, das Cross-Chain-Swaps anbietet, erklärt, sein Produkt führe Nutzeranweisungen aus, ohne die Verwahrung von Assets zu übernehmen – eine Angabe des Unternehmens selbst.
Diese Schritte weisen auf strengere Validierungsstandards hin, doch Exploits bleiben ein Risiko. Schwachstellen in der Zugriffskontrolle, einzelne Fehlerquellen und schwache Konfigurationen haben bislang viele Verluste verursacht, und Nutzer sollten jede Option sorgfältig abwägen, bevor sie Assets bewegen. Die Signale, die es zu beobachten lohnt, sind jene hinter den Verlusten dieses Jahres: wie viele unabhängige Parteien eine Cross-Chain-Nachricht verifizieren müssen, ob eine Konfiguration Vertrauen in einen einzigen Verifizierer konzentriert – der Streitpunkt zwischen LayerZero und Kelp –, wie viel Liquidität hinter einem Contract steht und ob ein Betreiber Nutzermittel einseitig bewegen kann.
Quellen
- What Is a Blockchain Bridge? (aktualisiert am 21. April 2026)
- What is a Crypto Bridge? (veröffentlicht am 15. Juli 2024, aktualisiert am 17. Juli 2026)
- Introduction to Cross-Chain Bridges (Chainalysis Team, 5. Dezember 2024)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears (Trader Edge, 13. Oktober 2026)
- What is bridging in crypto?
- The biggest bridge hacks in 2026 (Vladimir Kozlov, 21. Mai 2026)
- How Do Hackers Use Crypto Bridges to Steal?
Quelle: CoinCentral

