Etwa 40 % der Coldcard-Abflüsse der Welle 2 waren Whitehat-Rettungen, so Galaxy
Wichtige Erkenntnisse
- •Die Blockchain-Beobachtung von Galaxy Digital zeigt, dass etwa 40 % der zweiten Angriffswelle beim Coldcard-Exploit Whitehat-Aktivität und kein krimineller Diebstahl waren.
- •Eine in Block 967.948 bestätigte Transaktion bewegte 52,37 BTC, etwa 2,8 % der erfassten Exploit-Mittel, aus Welle 2 und drei als Footprint AA, AU und AX bezeichneten Angreifer-Clustern an eine Recovery-Trust-Adresse mit der OP_RETURN-Nachricht "claim:cryptorecoverytrust dot com."
- •Derselbe Rettungseffort umfasste eine verwandte Transaktion am 21. September über 40,71 BTC im Wert von rund 3,31 Millionen US-Dollar, mit 11 Adressen, 20 Inputs und 480 Outputs.
- •Der Coldcard-Exploit begann am 30. Juli und brachte geschätzt 100 bis 130 Millionen US-Dollar ab; eine frühere Zähl belief sich auf rund 1.816 BTC aus mehr als 5.200 Adressen.
- •Die Schwachstelle geht auf eine Firmware-Änderung im März 2021 zurück, durch die einige Coldcard-Seeds eine softwarebasierte Zufallsquelle nutzten; obwohl Coinkite die Firmware gepatcht hat, bleiben Coins unter alten Seeds gefährdet, bis sie auf neu erzeugte übertragen werden.
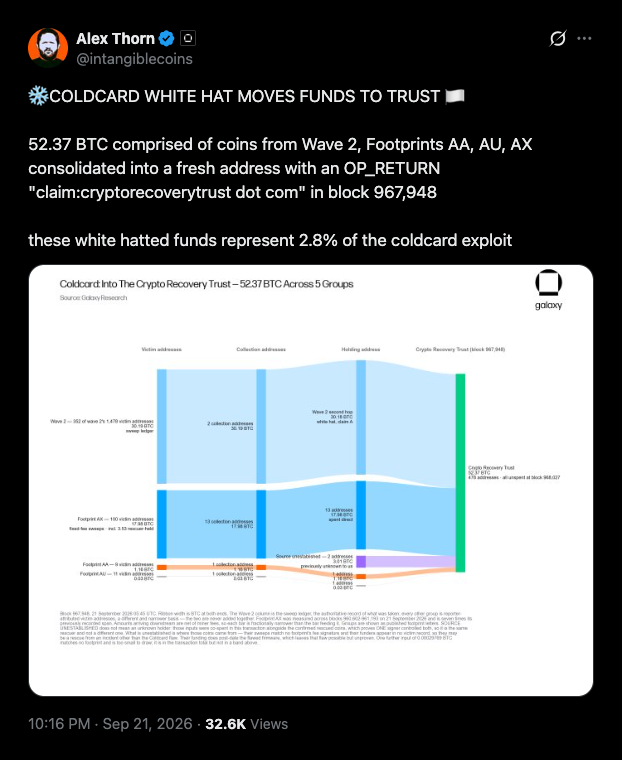
Alex Thorn, Forschungschef bei Galaxy Digital, sagt, dass die zweite Angriffswelle beim Coldcard-Wallet-Exploit zu etwa 40 % Whitehat-Aktivität war – basierend auf der Blockchain-Beobachtung des Unternehmens. Die Zahl ist eine wichtige Korrektur zu den Verlustsummen in den Schlagzeilen, denn nicht alle Coins, die kompromittierte Wallets verlassen, sind in die Hände von Kriminellen gelangt. In einem Beitrag auf X verfolgte Thorn 52,37 BTC, die an eine Adresse gesendet wurden, die einem neuen Recovery-Trust zugeordnet ist.
52,37 BTC gingen in Block 967.948 auf einer frischen Adresse ein
Laut Thorn stammten die 52,37 BTC aus Coins der Welle 2 und drei Angreifer-Clustern, die Galaxy als Footprint AA, AU und AX bezeichnete. Das Clusterbildung von Adressen nach gemeinsamem Verhalten ist eine gängige On-Chain-Tracing-Technik, mit der Forscher Geldflüsse einem einzelnen Akteur zuordnen können, selbst wenn sie sich über viele Adressen verteilen. Die Mittel erreichten eine neue Adresse, die in Block 967.948 bestätigt wurde.
Die Transaktion enthielt eine OP_RETURN-Notiz – eine kurze, in eine Bitcoin-Transaktion eingebettete Nachricht – mit dem Text "claim:cryptorecoverytrust dot com." Thorn bezifferte die Summe auf 2,8 % der erfassten Exploit-Mittel. Dieselbe Transaktion sendete zudem weitere 3,0134 BTC ohne bisherige Tracking-Historie an dieselbe Recovery-Adresse. Thorn sagte, es handele sich wahrscheinlich um weitere von Whitehats geborgene Coldcard-Mittel, markierte diese Verbindung jedoch als unbestätigt.
Im Rahmen ihrer Blockchain-Beobachtung erkannte Galaxy Research außerdem am 21. September eine verwandte Transaktion über 40,71 BTC im Wert von rund 3,31 Millionen US-Dollar. Diese Transaktion umfasste 11 Adressen, 20 Inputs und 480 Outputs und enthielt dieselbe Recovery-Trust-Nachricht.
Verluste erreichten durch einen Firmware-Fehler von März 202 fast 130 Millionen US-Dollar
Whitehats sind Sicherheitsexperten, die die Techniken von Angreifern nutzen, um freigelegte Coins zu sichern, bevor Kriminelle dazu kommen. Ein Teil der Abflüsse aus den Opfer-Wallets waren daher Rettungen, bei denen Coins geparkt werden, bis sich die Besitzer melden. Opfer können ihre Wallet-Adressen auf cryptorecoverytrust.com prüfen, um herauszufinden, ob ihre Mittel in Sicherheit gebracht wurden. Der Großteil der gestohlenen Bitcoin liegt weiterhin ungenutzt in Angreifer-Wallets. Offen ist, wie viele Besitzer sich melden, um die geparkten Coins zu beanspruchen – der Schritt, der Rettungen in tatsächliche Bergungen verwandelt und die tatsächliche Verlustbilanz festigt.
Der Coldcard-Exploit begann am 30. Juli und spielte sich in den folgenden Tagen in mehreren Schüben ab. Die Schadensschätzungen reichen von mehr als 100 Millionen bis zu rund 130 Millionen US-Dollar. Ein früherer Bericht von Cryptopolitan zählte rund 1.816 BTC aus mehr als 5.200 Adressen, die zu diesem Zeitpunkt zwischen 114 und 116 Millionen US-Dollar wert waren.
Der Fehler geht auf eine Firmware-Änderung im März 2021 zurück. Einige von der Coldcard-Firmware erzeugte Seeds nutzten eine softwarebasierte Zufallsquelle statt des Hardware-Generators des Geräts, und Angreifer rekonstruierten diese Seeds offline, um Wallets zu leeren. Coinkite, der Hersteller der Coldcard-Hardware-Wallet, hat seine Firmware inzwischen gepatcht, doch die Gefährdung folgt dem Seed und nicht dem Gerät: Coins, die unter alten Seeds freigelegt wurden, bleiben gefährdet, bis ihre Besitzer sie auf neu erzeugte Seeds übertragen – genau deshalb bleiben Whitehat-Rettungen und der Claim-Prozess des Recovery-Trusts relevant, selbst wenn gepatchte Firmware im Umlauf ist.

