Bitget-Wallets im Verdacht eines Sicherheitsvorfalls von 170 Millionen Dollar
Wichtige Erkenntnisse
- •Mehr als 170 Millionen Dollar in Kryptowährungen wurden beim Abfluss aus den Hot- und Cold-Wallets von Bitget markiert; die Transfers flossen dem Vernehmen nach innerhalb von etwa einer Stunde an eine einzige frische Adresse.
- •Zu den mutmaßlich betroffenen Assets gehörten ETH, USDT, USDC, AVAX und BNB; das von Wu Blockchain zitierte Monitoring deutet auf drei Hot-Wallets und eine Cold-Wallet hin.
- •Bitget hatte zum Zeitpunkt der Berichterstattung keine öffentliche Erklärung abgegeben; weder die Angriffsmethode noch eine endgültige Verlustsumme sind bestätigt.
- •Die Warnungen betreffen die Exchange-Infrastruktur und weisen auf keine Kompromittierung der eigenständig markierten Self-Custody-Anwendung Bitget Wallet hin.
- •Es kursieren Nutzerberichte über Auszahlungsschwierigkeiten, doch diese bestätigen weder eine Aussetzung der Auszahlungen durch Bitget noch einen Zusammenhang mit den markierten Transfers.
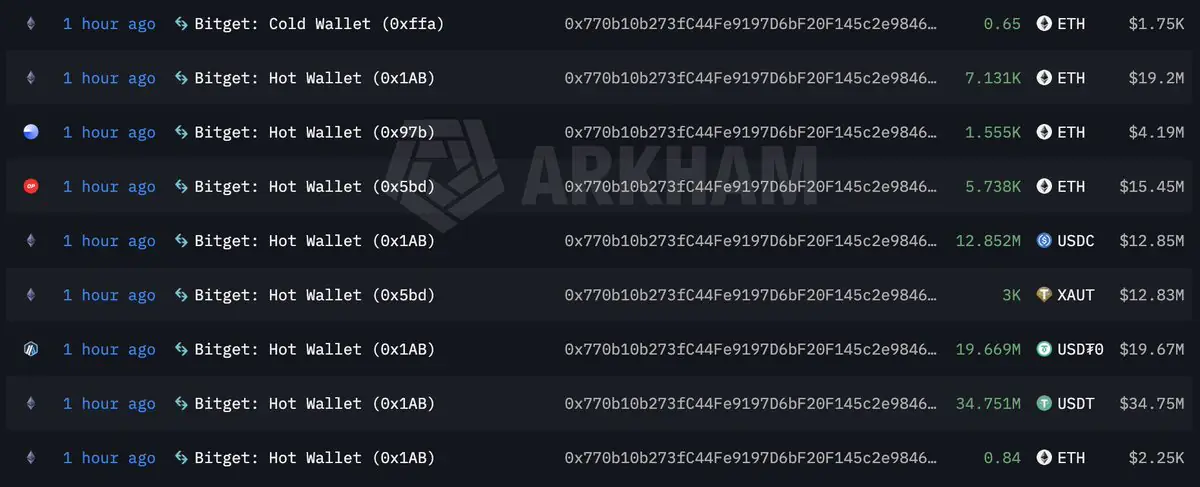
On-Chain-Monitoring-Dienste haben die Bewegung von mehr als 170 Millionen Dollar in Kryptowährungen aus Wallets im Umfeld des Krypto-Börsenbetreibers Bitget markiert – ein mutmaßlicher Sicherheitsvorfall, der bislang unbestätigt ist. Weder die berichtete Angriffsmethode noch eine endgültige Verlustsumme waren zum Zeitpunkt der Veröffentlichung bestätigt.
The Block berichtete, man habe Bitget kontaktiert, um zu klären, ob die Transfers mit einem Sicherheitsvorfall zusammenhängen und ob Auszahlungen ausgesetzt wurden, doch eine öffentliche Erklärung der Börse lag zum Zeitpunkt der Berichterstattung nicht vor.
Die Warnungen betreffen Wallets, die mit der Exchange-Infrastruktur von Bitget verbunden sind. Sie belegen keine Kompromittierung der eigenständig markierten Self-Custody-Anwendung Bitget Wallet. Der Unterschied ist relevant: Vermögenswerte auf einer zentralisierten Börse liegen in Wallets, die die Plattform kontrolliert, während eine Self-Custody-Wallet die privaten Schlüssel beim einzelnen Nutzer belässt.
Was die On-Chain-Spur dem Vernehmen nach zeigt
Laut The Block zeigten On-Chain-Daten dem Vernehmen nach mehr als 170 Millionen Dollar, die innerhalb von etwa einer Stunde von Bitget-Hot- und Cold-Wallets an eine einzige Adresse flossen. Hot-Wallets bleiben mit dem Internet verbunden, damit Börsen tägliche Auszahlungen abwickeln können, während Cold Storage die Reserven offline hält – deshalb lösten Abflüsse, die dem Vernehmen nach beide Kategorien im selben Zeitfenster betrafen, sofortige Prüfung aus. Zu den Transfers gehörten dem Vernehmen nach ETH, USDT, USDC, AVAX und BNB.
Wu Blockchain teilte mit und bezog sich dabei auf MLM-Monitoring, dass drei Hot-Wallets und eine Cold-Wallet verdächtigt werden, beteiligt gewesen zu sein. Der Account verknüpfte die Aktivität mit 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee und betonte, dass sowohl der Angriffsvektor als auch die Gesamtverluste unbestätigt bleiben. The Block teilte den Bericht auch auf X.
Auszahlungsbeschwerden werfen eine separate Frage auf
The Block wies zudem auf Social-Media-Beiträge und Online-Berichte von Nutzern hin, die vonzahlungsproblemen berichteten. Diese Aussagen belegen weder, dass Bitget Auszahlungen ausgesetzt hat, noch beweisen sie, dass ein etwaiges Serviceproblem mit den markierten Wallet-Bewegungen zusammenhängt. Branchenweit setzen Börsen Auszahlungen bei Untersuchungen eines verdächtigen Vorfalls häufig als Schutzmaßnahme aus oder begrenzen sie; eine Bestätigung in beide Richtungen wäre daher jeweils in sich aussagekräftig.
Dennoch wirft dies eine zweite Frage für die Börse auf. Handelte es sich um autorisiertes Wallet-Management, kann Bitget die Empfängeradresse identifizieren und erklären, ob Nutzer lediglich einer unrelated operativen Verzögerung gegenüberstehen. Hängen die beiden Vorgänge zusammen, wird eine öffentliche Reaktion dringender.
Warum die Bewegung von 170 Millionen Dollar noch nicht bedeutet, dass 170 Millionen Dollar gestohlen wurden
Börsen verlagern regelmäßig große Guthaben zwischen Hot-Wallets, Cold Storage und Liquiditätsadressen. Ein großer Transfer kann auf einem Blockchain-Explorer alarmierend aussehen und trotzdem autorisiertes Wallet-Management sein.
Das hier berichtete Muster ist schwerer abzutun als ein einzelner Transfer, da Vermögenswerte aus mehreren Wallets dem Vernehmen nach eine einzige frische Adresse erreichten – und nicht die lang etablierten Adressen, die Börsen üblicherweise für interne Umbuchungen nutzen – und anschließend in Swaps flossen. Dennoch ist das ein untersuchenswerter Hinweis, kein Diebstahlsnachweis.
Die fehlende Tatsache ist einfach: Kontrolliert Bitget die Empfängeradresse? Identifiziert die Börse sie als interne operative Wallet, schwächt sich die Breach-Theorie deutlich ab. Fließen die Mittel weiter über Bridges (Werkzeuge zum Transfer von Assets zwischen Blockchains), Mixer (Dienste, die TransaktionsSpuren verschleiern sollen) oder Wallets ohne Bezug zu Bitget, wird der Fall eines unbefugten Abflusses deutlich stärker.
Drei Antworten sind wichtiger als die erste Verlustschätzung
Kontrolliert Bitget die Zieladresse?
Das ist der schnellste Weg, internes Wallet-Management von einer möglichen Kompromittierung zu unterscheiden. Die Zieladresse ist öffentlich einsehbar; nur Bitget kann sagen, ob sie sie kontrolliert.
Waren die Transfers autorisiert?
Bitget muss klären, ob die Wallets über normale Signaturverfahren handelten oder ob der Zugriff auf Teile der Infrastruktur kompromittiert wurde. Bis dahin bleiben Aussagen zur Methode hinter den Transfers Spekulation.
Sind Nutzer oder Plattformdienste betroffen?
Die On-Chain-Berichte belegen nicht, dass Kundenguthaben, Einlagen, Auszahlungen oder Handelsdienste betroffen sind. Ein öffentliches Update zu diesen Punkten wäre für Nutzer wichtiger als eine weitere revidierte Schätzung der Abflüsse.
Was die Frage klären würde
Eine formelle Erklärung von Bitget ist die nächste wichtige Entwicklung, doch auch ein unabhängiges Tracking wird eine Rolle spielen – Börsen bei verdächtigen Vorfällen ziehen dazu üblicherweise spezialisierte Analysefirmen heran. Sicherheitsfirmen können verfolgen, ob das ETH in der Empfänger-Wallet verbleibt, über Bridges bewegt wird, Börsen-Einzahlungsadressen erreicht oder in bekannte Waschrouten fließt.
Diese Beweise werden entscheiden, ob die Geschichte eine verdächtigefolge von Wallet-Bewegungen bleibt oder sich als bestätigter Sicherheitsvorfall einer Börse erweist. Bis dahin sollte die Zahl von 170 Millionen Dollar als gemeldetes On-Chain-Volumen behandelt werden, nicht als abschließende Verlustbilanz.
Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Finanz- oder Anlageberatung dar. Wallet-Labels und On-Chain-Schätzungen können sich ändern, sobald neue Informationen vorliegen.

