Bitget-Hack: Verluste erreichen 351,6 Millionen US-Dollar, CEO schließt Kompromittierung privater Schlüssel aus
Wichtige Erkenntnisse
- •Angreifer nutzten ein Backend-Wallet-System aus, um Transaktionsdaten zu replizieren und den Autorisierungsprozess zum Bewegen von Geldern auszulösen; Bitget schloss eine Kompromittierung seiner privaten Schlüssel aus.
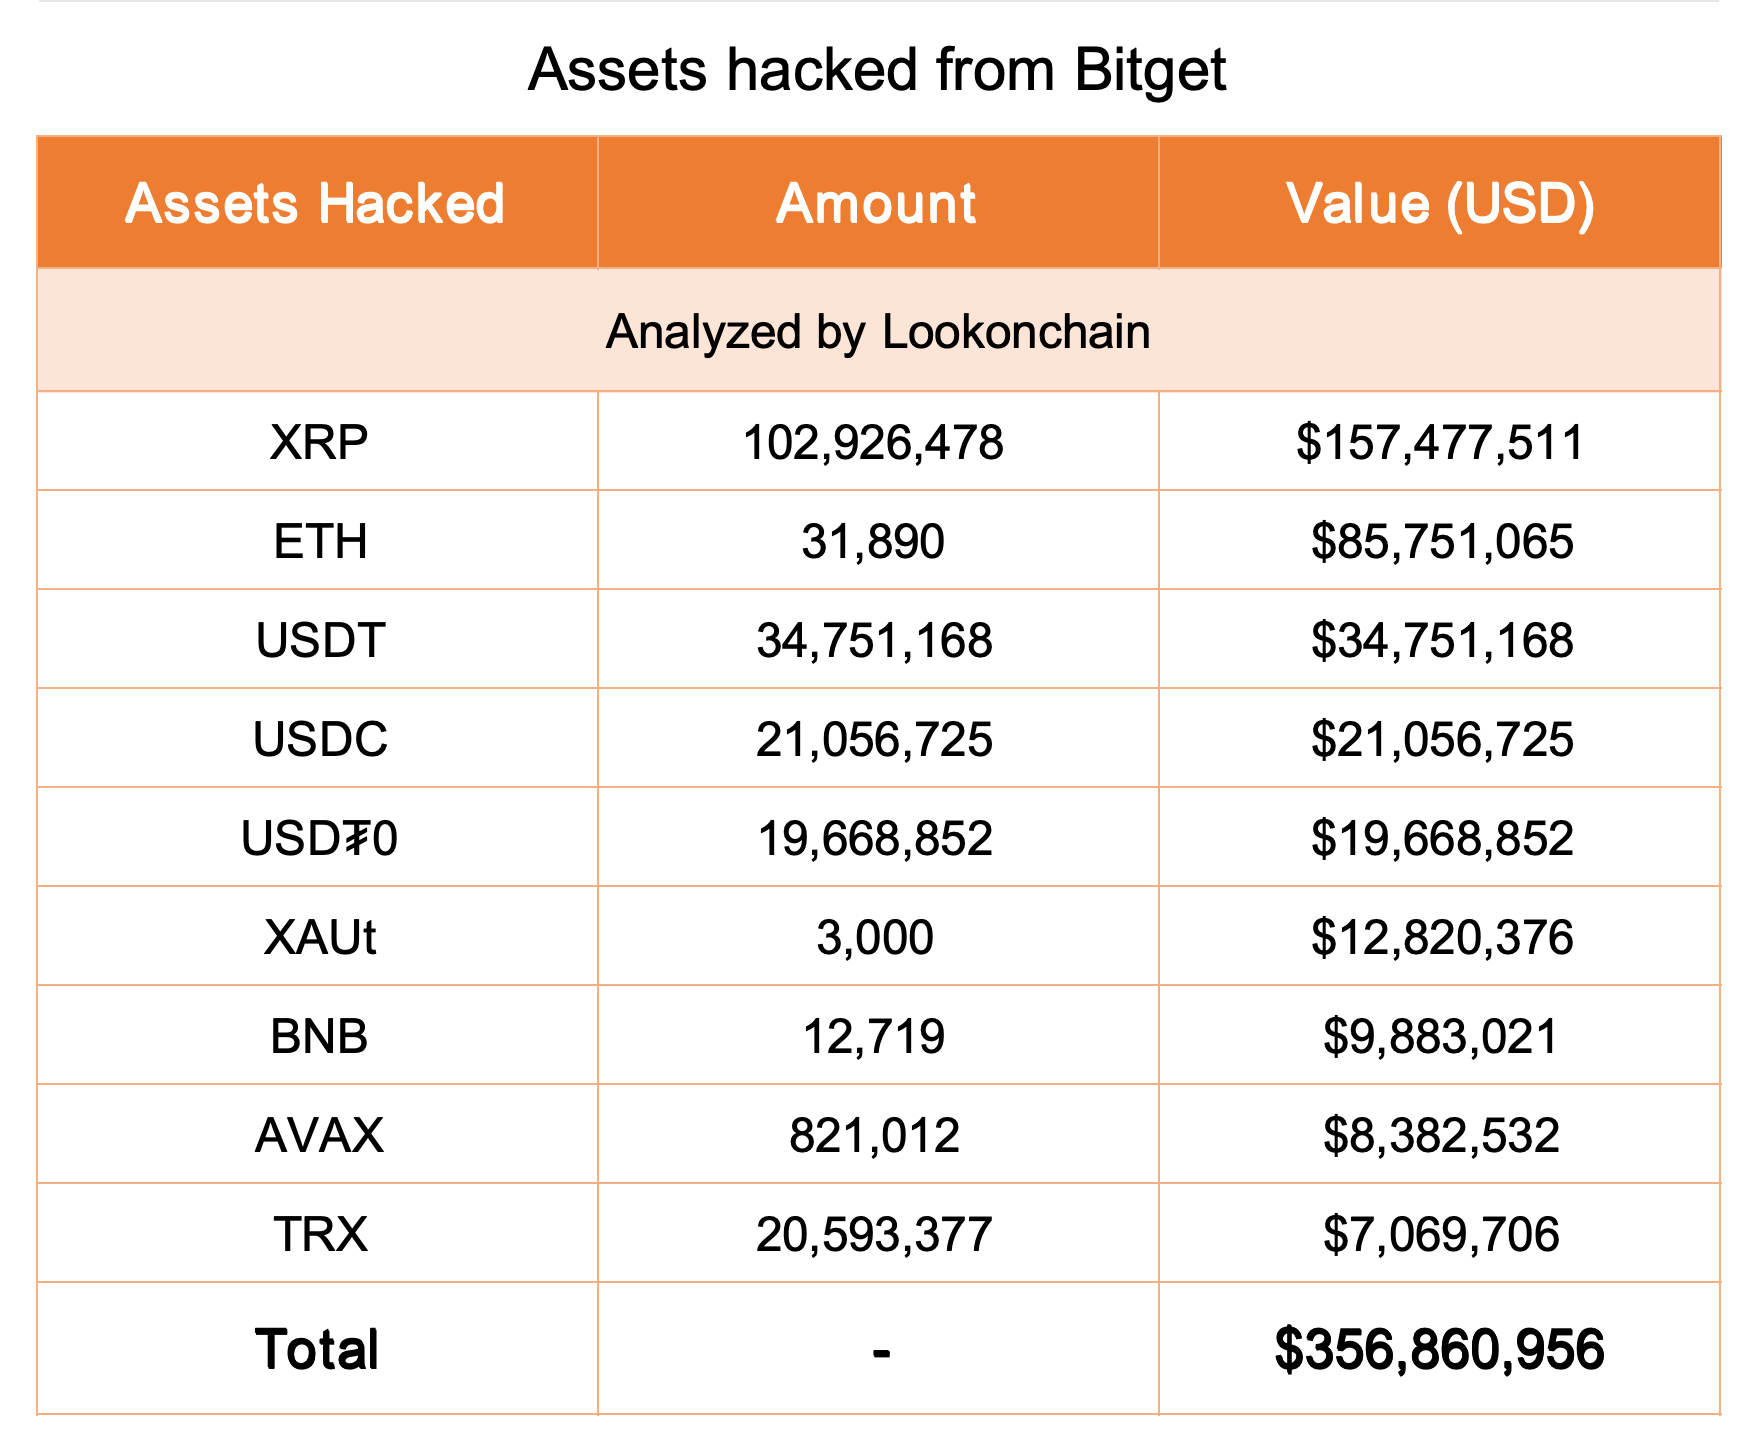
- •Lookonchains On-Chain-Analyse ergab, dass XRP und Ethereum die am stärksten betroffenen Assets waren, darunter 102,93 Millionen XRP im Wert von 157,48 Millionen US-Dollar und 31.890 ETH im Wert von 85,75 Millionen US-Dollar.
- •Bitgets Überwachung markierte die unbefugten Transfers am 24. September um 18:31 UTC; das Unternehmen erklärt, die Verluste seien eingedämmt, die Cold Wallets blieben sicher und weitere unbefugte Transfers seien nicht möglich.
- •Auszahlungen sind ausgesetzt, während Einzahlungen und der reguläre Handel weiterlaufen; der User Protection Fund von Bitget mit mehr als 464 Millionen US-Dollar soll die Verluste der Anleger abdecken.
- •CEO Gracy Chen sagte, identifizierte IP-Adressen zeigten VPN-Nutzungsmuster, die mit einer DPRK-verbindeten Gruppe übereinstimmen, was eine nordkoreanische Beteiligung sehr wahrscheinlich mache; für die Wiedereröffnung der Auszahlungen oder den vollständigen technischen Bericht wurde kein Zeitrahmen genannt.
Bitget gab an, dass ein Sicherheitsvorfall am 24. September 2026 digitale Vermögenswerte im Wert von rund 351,6 Millionen US-Dollar auf der Börse betraf. Chief Executive Officer Gracy Chen erklärte, Angreifer hätten ein Backend-Wallet-System kompromittiert und nicht die privaten Schlüssel der Plattform erlangt. Das Unternehmen setzte die Auszahlungen aus, während Einzahlungen und der reguläre Handel in Betrieb blieben.
Die Börse erkannte die unbefugten Transfers um 18:31 UTC und aktivierte ihre Notfallverfahren innerhalb weniger Minuten. Nach Angaben von Bitget erreichte der Angriff Teile der Hot- und Warm-Wallet-Infrastruktur, während die Cold Wallets, die Assets offline speichern, unberührt blieben. Chen erklärte später, das Unternehmen habe den Vorfall eingedämmt und weitere unbefugte Transfers blockiert.
Angreifer griffen Backend-Wallet-Infrastruktur an
Krypto-Hack-Vorfälle haben 2026 zugenommen, wobei sich die Branchenverluste im ersten Halbjahr auf insgesamt 1,32 Milliarden US-Dollar beliefen, wie aus einer früheren Berichterstattung von The Market Periodical hervorgeht, und Bitget ist die jüngste große Börse, die getroffen wurde. Nach Angaben von Chen kompromittierten die Angreifer ein zentrales Backend-System innerhalb der Wallet-Infrastruktur von Bitget und nutzten diesen Zugriff anschließend, um Transaktionsdaten zu replizieren und den Autorisierungsprozess auszulösen, der erforderlich war, um Gelder von der Börse zu bewegen.
„Eine Kompromittierung der privaten Schlüssel wurde ausgeschlossen", sagte Chen. Da die privaten Schlüssel selbst nicht kompromittiert wurden, konnte der Diebstahl bei rund 351 Millionen US-Dollar gestoppt werden, wodurch die Angreifer daran gehindert wurden, neue Transfers zu signieren und weitere Gelder von der Plattform abzuzie.
„Die Eindämmung der Verluste ist bestätigt. Weitere unbefugte Transfers sind nicht möglich. Die genaue Methode des Systemeindringens wird derzeit aktiv untersucht. Ein vollständiger technischer Bericht wird folgen, sobald dieser bestätigt ist", sagte Chen.
Die Systeme von Bitget markierten die unbefugten Transfers aus den Hot Wallets der Börse um 18:31 UTC am 24. September. Die Hot-Wallet-Schicht bleibt online und rund um die Uhr mit dem Internet verbunden. Chen sagte, es sei dem Angreifer gelungen, die Warm-Wallet-Schicht zu erreichen, die als Puffer zwischen vollständig Hot Wallets (online) und vollständig Cold Wallets (offline) fungiert – eine gestufte Struktur, die in der Branche üblich ist und darauf ausgelegt ist, den jederzeit online exponierten Betrag zu begrenzen. Sie bestätigte, dass der Offline-Tresor von Bitget, die Cold Wallets, „vollständig sicher bleibt".
XRP und ETH führen die Liste der betroffenen Assets an
Eine On-Chain-Analyse der Blockchain-Analyseplattform Lookonchain, geteilt in einem Beitrag auf X, identifizierte Ripples XRP und Ethereum (ETH) als die beiden am stärksten betroffenen Assets auf der Bitget-Plattform. Zu den gestohlenen Geldern gehörten laut Lookonchain 102,93 Millionen XRP im Wert von 157,48 Millionen US-Dollar und 31.890 ETH im Wert von 85,75 Millionen US-Dollar.
Lookonchain führte auch 34,75 Millionen USDT (etwa 34,75 Millionen US-Dollar), 21,05 Millionen USDC (etwa 21,05 Millionen US-Dollar), 19,67 Millionen US-Dollar und 3.000 XAUt (etwa 12,82 Millionen US-Dollar) unter den betroffenen Beständen auf. Der Vorfall betraf zudem 12.719 BNB im Wert von 9,88 Millionen US-Dollar, 821.012 AVAX im Wert von 8,38 Millionen US-Dollar und 20,59 Millionen TRX im Wert von 7,07 Millionen US-Dollar.
Bitget verweist auf 464-Millionen-Dollar-Schutzfonds
In einer auf X veröffentlichten Nachricht sagte Chen, der User Protection Fund von Bitget halte mehr als 464 Millionen US-Dollar, ein Betrag, der ausreiche, um die Verluste der Anleger abzudecken. „Die Gelder der Nutzer sind sicher", schrieb sie. „Ihre Kontostände sind korrekt und Ihre Assets sind geschützt."
Auszahlungen sind vorläufig ausgesetzt, während Einzahlungen und der reguläre Handel weiterlaufen. Chen sagte, die Auszahlungen würden wieder geöffnet und das Team sei in der Lage, jede Art von Bank Run zu bewältigen. Sie wies darauf hin, dass das Retail-Handelsvolumen von Bitget mit dem Bybit vergleichbar sei, und argumentierte, die Börse könne einen Verlust von mehr als 300 Millionen US-Dollar absorbieren, ähnlich wie Bybit seinen Verlust von 1,5 Milliarden US-Dollar absorbieren konnte.
Chen sagte auch, das Team habe IP-Adressen mit VPN-Nutzungsmustern identifiziert, die mit denen einer bestimmten mit der DPRK in Verbindung gebrachten Gruppe übereinstimmen, was eine nordkoreanische Verbindung „sehr wahrscheinlich" mache. Ermittler und Forscher haben nordkoreanisch verbundene Hackergruppen in den letzten Jahren mit einigen der größten Kryptobörsen-Diebstähle in Verbindung gebracht.
Bitget hat zugesagt, die Auszahlungen wieder zu öffnen und einen vollständigen technischen Bericht über die Eindringungsmethode zu veröffentlichen, hat jedoch für beides keinen Zeitrahmen genannt. Die Untersuchung läuft weiterhin, und Verlustschätzungen oder Zuschreibungen können sich ändern, wenn neue Erkenntnisse auftauchen. Dieser Artikel dient ausschließlich Informationszwecken.

