Bitget fordert THORChain offiziell auf, Angreifer-Adressen des 387,5-Millionen-Dollar-Exploits Dienste zu verweigern
Wichtige Erkenntnisse
- •Bitget erlitt am 24. September einen Security-Vorfall, bei dem rund 387,5 Millionen US-Dollar in Assets gestohlen wurden, darunter AVAX, BNB, ETH, TRX, USDT, USDC, XRP und ZEC; die Summe wurde von einer ersten Schätzung von 3516 Millionen US-Dollar nach oben revidiert.
- •Bitget-CEO Gracy Chen rief THORChain öffentlich dazu auf, den Angreifer-Adressen Dienste zu verweigern, und warnte, die Branche beobachte, wie das zensurresistente Protokoll reagiert.
- •THORChain läuft auf 95 global verteilten Nodes ohne Admin-Key und ohne kontrollierendes Multisig; eine Verweigerung von Diensten hinge daher von der freiwilligen Koordination unabhängiger Node-Betreiber ab, nicht von einer Unternehmensentscheidung.
- •Die Stablecoin-Herausgeber Circle und Tether stoppten am 25. September fast 318.000 US-Dollar an Bewegungen im Zusammenhang mit dem Hack und nutzten dabei die zentralisierte Kontrolle über Token-Verträge, die THORChain konstruktionsbedingt fehlt.
- •Bitget hat ein Recovery Bounty Program mit 5 % auf eingefrorene und 5 % auf wiedererlangte Gelder aufgelegt, erhält Unterstützung von Mandiant und SlowMist, erklärt den Vorfall als eingedämmt und plant, Auszahlungen schrittweise wieder aufzunehmen.
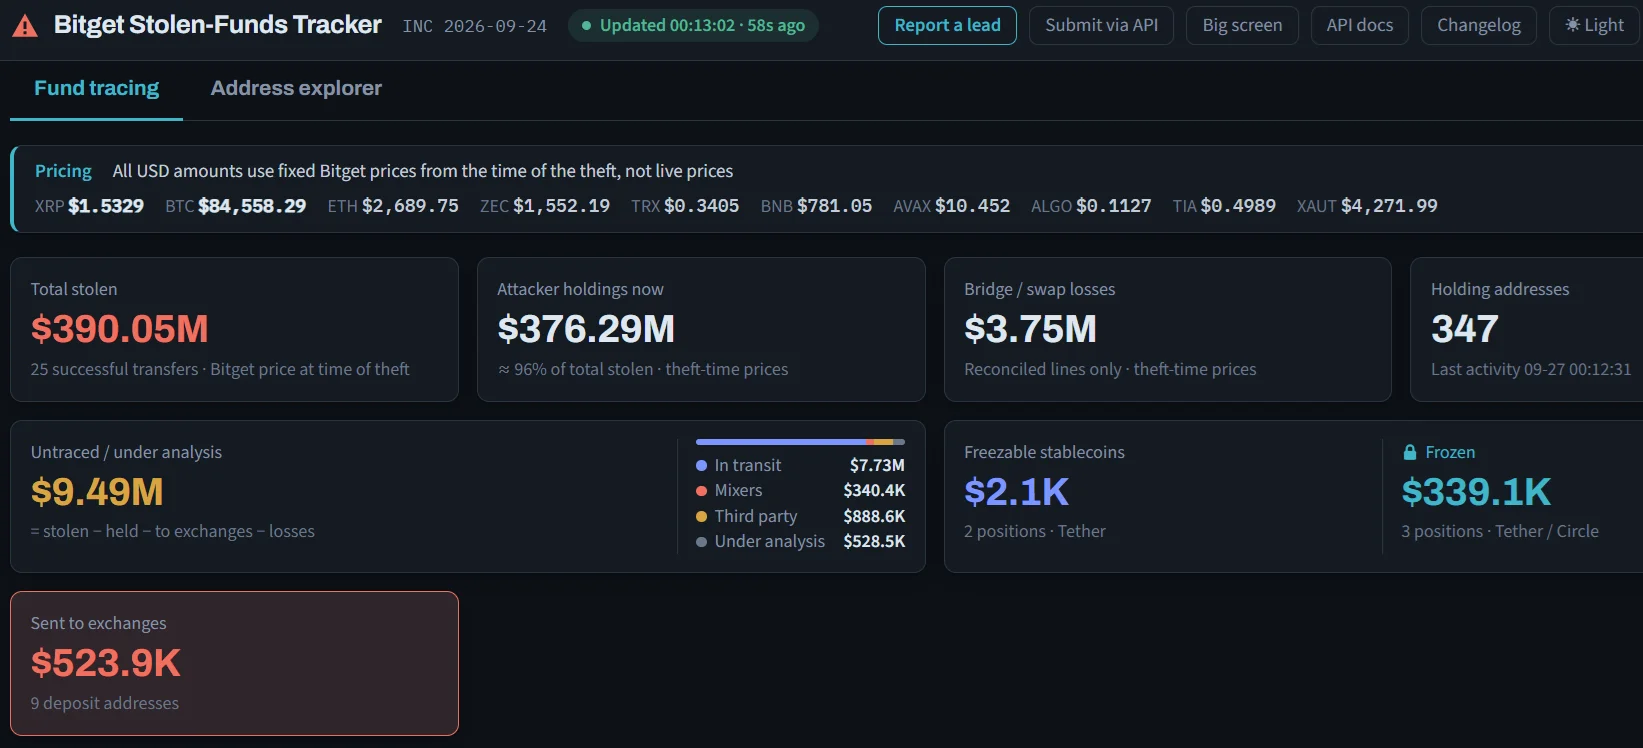
Bitget-CEO Gracy Chen hat öffentlich bestätigt, dass die Börse THORChain offiziell auffordert, Transaktionen im Zusammenhang mit dem Exploit zu blockieren, bei dem rund 387,5 Millionen US-Dollar aus ihren Wallets abgeflossen sind – ein direkter Appell an die KYC-freie dezentrale Börse, die Blockchain-Analysten wiederholt als bevorzugte Waschroute für große Krypto-Diebstähle bezeichnet haben.
Der Vorstoß folgt auf das Eingreifen der Stablecoin-Herausgeber Circle und Tether, die am Freitag, den 25. September, fast 318.000 US-Dollar an Stablecoin-Bewegungen im Zusammenhang mit dem Hack stoppten, wie Cryptopolitan berichtete. Herausgeber können so schnell handeln, weil sie die direkte Kontrolle über die Verträge ihrer Token behalten – ein zentralisierter Hebel, den THORChain konstruktionsbedingt nicht besitzt. Die Kooperation von THORChain zu gewinnen dürfte jedoch nicht so einfach sein.
Bitgets Appell an THORChain
Auf X schrieb Chen am frühen Samstag: „We are formally asking @THORChain to refuse service to these addresses.“ Sie warnte „the industry is watching“, und forderte das Protokoll auf, sich nicht auf „a design principle“ wie Protokollneutralität oder Dezentralisierung zu berufen, um sich jeder Verantwortung zu entziehen, während „known stolen funds“ über seine Plattform bewegt würden.
Wie THORChain tatsächlich eingreifen könnte, wird durch seine Struktur erschwert. Eine frühere Berichterstattung von Cryptopolitan stellte fest, dass das Protokoll eher mit Code als mit einem tatsächlichen Unternehmen gleichzusetzen ist: Laut eigenen Angaben des Protokolls läuft die DEX auf 95 global verteilten Nodes ohne Admin-Key und ohne kontrollierendes Multisig. Ohne Admin-Key gibt es keine einzelne Führungskraft oder Stelle, an die man sich wenden könnte; eine Verweigerung von Diensten würde auf der freiwilligen Koordination unabhängiger Node-Betreiber beruhen und nicht auf einer einseitigen Unternehmensentscheidung.
THORChain bietet schnelle, ermittlungsfreie native Cross-Chain-Swaps ohne Know-your-Customer-Prüfungen für legitime Nutzer – genau dieselbe Eigenschaft, die es bei Kriminellen beliebt macht, die Gelder aus dem Wiedererlangungsbereich hinausbewegen wollen. Bemerkenswerterweise frierte das Protokoll nach seinem eigenen Vault-Exploit in Höhe von 10,7 Millionen US-Dollar zu Beginn dieses Jahres keine Transaktionen ein. Genau diese Vorgeschichte verleiht Chens Appell Gewicht: Die Branche beobachtet de facto, ob ein auf Zensurresistenz ausgelegtes Protokoll überhaupt reagiert, wenn die Anfrage von einer gehackten Börse unter voller öffentlicher Aufmerksamkeit kommt.
Was bei Bitget passiert ist
Bitget erlitt am 24. September einen Security-Vorfall, bei dem 387,5 Millionen US-Dollar gestohlen wurden – nach oben revidiert von einer ersten Schätzung von 351,6 Millionen US-Dollar, wie ein Update des Support-Centers vom 25. September mitteilte.
Zu den gestohlenen Assets gehörten AVAX, BNB, ETH, TRX, USDT, USDC, XRP und ZEC, die auf primären Empfänger-Wallets geparkt waren, darunter 0x770b…63ee für Ethereum-seitige Assets. Separate Adressen beherbergen die XRP-, Zcash- und TRON-Assets.
Bitget hat ein Live-Tracing-Dashboard sowie eine Angreifer-Adressen-API eingerichtet, um die Angreifer in Echtzeit zu überwachen. Nach Angaben vonget unterstützen die Cybersecurity-Firmen Mandiant und SlowMist die Untersuchung, und die Börse erklärt, der Vorfall sei bereits eingedämmt, sodass weitere unbefugte Transfers ausgeschlossen seien. Die öffentlich geteilten Angreifer-Adressen ermöglichen es Herausgebern, Börsen und Analytics-Firmen, Einzahlungen branchenweit zu markieren – derselbe Mechanismus, der auch den Einfrierungen durch Circle und Tether zugrunde liegt.
Warum THORChain der Druckpunkt ist
Chen verweist auf THORChain wegen seiner Vorgeschichte. TRM Labs bezeichnete das Protokoll im Mai als „the bridge of choice“ für die Geldwäsche der größten Raubzüge Nordkoreas, unter Verweis auf den Bybit-Hack vom Februar 2025 mit rund 1,5 Milliarden US-Dollar und den KelpDAO-Diebstahl von fast 300 Millionen US-Dollar. TRM stellte außerdem fest, dass THORChain „has consistently refused to block illicit activity“ – und deutete diese Verweigerung als Position gegen Zensur.
MistTrack wies am 25. September auf dasselbe Muster hin und führte an, dass fast 1,2 Milliarden US-Dollar der Bybit-Beute über THORChain bewegt wurden. Genau diese Spannung – Herausgeber und Partnerfirmen frieren ein, was sie können, während die Plattform, die Analysten am häufigsten für die Wäsche solcher Erlöse nennen, historisch nicht handelte – soll Bitgets öffentlicher Appell offenlegen.
Was Bitget zur Wiedererlangung der Gelder unternimmt
Über den öffentlichen Appell hinaus hat Bitget ein Recovery Bounty Program aufgelegt, das 5 % aller eingefrorenen und 5 % aller wiedererlangten Gelder auszahlt und teilweise über Bybits LazarusBounty-Kanal abgewickelt wird – den Belohnungsrahmen, den Bybit nach seinem eigenen Hack im Februar 2025 aufgebaut hatte. Die Börse erklärte, mit Hilfe von Branchenpartnern seien bereits einige Assets eingefroren worden, wobei Maßnahmen auf Grundlage von Gerichtsbeschlüssen oder Behördenersuchen vom Bounty ausgeschlossen sind.
Chen sagte außerdem, Bitget werde Auszahlungen in Phasen wieder aufnehmen, warnte jedoch, dass der Prozess langsamer als üblich verlaufe, da der Vorfall mehrere Blockchains und mehrere Tokens betrifft. Die beobachtbaren Anzeichen in der Folge sind THORChains Reaktion auf den Appell, die Bewegungen der markierten Adressen auf Bitgets öffentlichem Tracker sowie das Tempo, mit dem die gestaffelten Auszahlungen zur Normalität zurückkehren.

