Trezor 在 8600 萬美元錢包竄改疑慮後縮減經銷商網絡,並稱設備仍然安全
重點速覽
- •Trezor 在硬體錢包產業發生供應鏈事件後,正縮減其授權經銷商網絡,作為預防性措施。
- •該公司表示,沒有任何證據顯示任何 Trezor 裝置曾遭入侵。
- •受影響的經銷商已被告知,自 1 月 1 日起將不再是授權銷售商,其出貨預計將被停止。
- •此決定是在一份報導指出,透過經銷商購買的 Ledger 錢包含有惡意硬體,旨在暗中擷取回復短語並將其傳送到裝置之外之後作出。
- •Trezor 建議用戶在可能的情況下直接購買裝置、確認產品完好無損,並使用多重簽名安排,使單一遭入侵的裝置無法單獨移動資金。
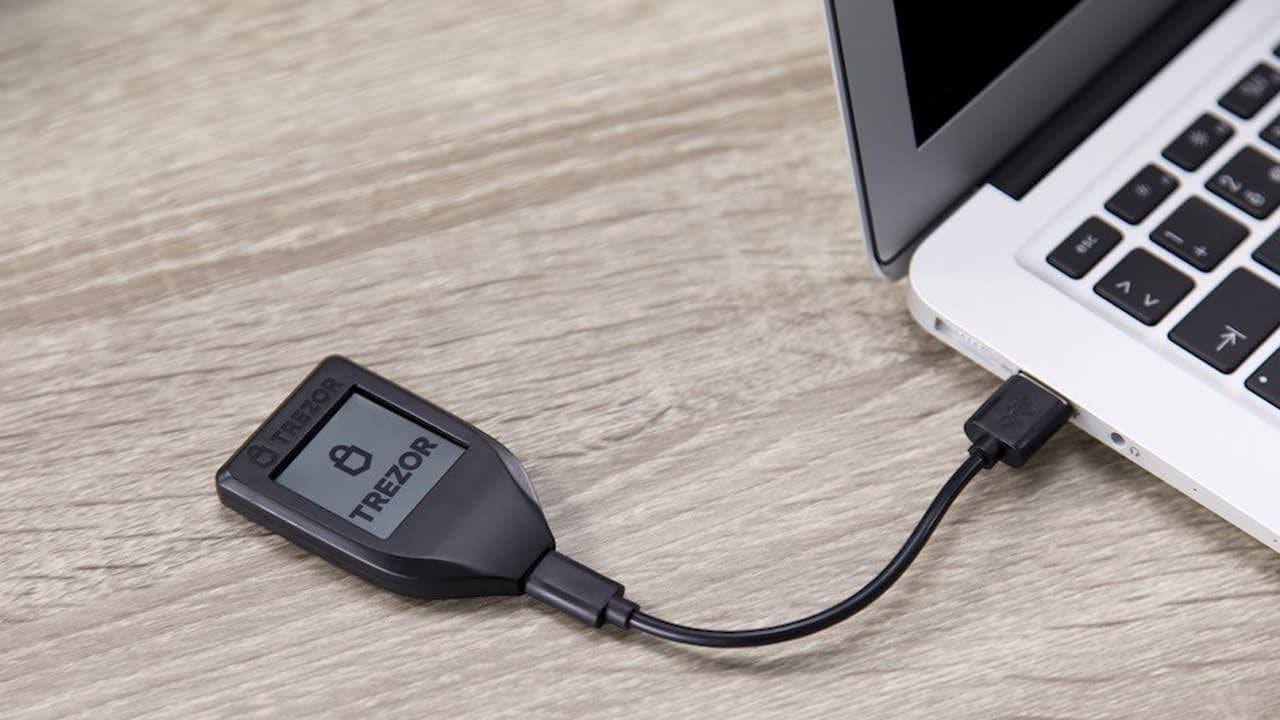
在硬體錢包產業近期發生供應鏈事件之後,Trezor 正在減少其硬體錢包授權經銷商的數量。該公司表示,此舉屬於預防性措施,並非因為任何 Trezor 裝置遭確認入侵所致。
硬體錢包將控制加密貨幣資金的私鑰離線保存,其安全模型假設裝置出廠後原封不動地送達客戶手中。此項決定是在一份報導指出,透過經銷商取得的 Ledger 硬體疑被發現植入惡意硬體之後作出。Trezor 表示,正在縮小其經銷網絡,以便更嚴格審查與監控經手其產品的公司。
「在近期發生供應鏈事件之後,我們決定減少經銷商數量,以便更有效地審查合作對象。讓我們非常明確地說:沒有任何一項證據顯示 Trezor 裝置曾遭入侵。這是基於高度謹慎而採取的預防性步驟。我們也要感謝所有相關人士的合作,以及多年來讓 Trezor 交付到使用者手中的努力。」— Trezor (@Trezor),2026 年 10 月 13 日
Trezor 縮減授權經銷商網絡
Trezor 表示,部分經銷商已獲告知,自 1 月 1 日起將不再是授權銷售商。受影響的公司預計也將停止出貨。
Trezor 商務長 Danny Sanders 在 X 上的一則貼文中向受影響的夥伴表示:
「致曾協助打造 Trezor 的經銷商們:謝謝你們,也很抱歉 💔」— Danny (@Dantoshi),2026 年 10 月 13 日
該公司也感謝其長期分銷夥伴,包括多年來協助擴大其硬體錢包使用管道的企業。Trezor 表示,修訂後的政策適用於這個既有經銷商網絡中的部分成員。
該公司的聲明是在競爭對手錢包供應商 Ledger 相關事件引發關注之際發布。根據原始資料所引用的報導,至少有一個 Ledger 錢包涉及非法硬體安裝。據報導,該事件並未涉及傳統的韌體修改,而是惡意硬體被設計用來收集機密的回復資訊並將其傳送到裝置之外。回復短語是可重建錢包私鑰的備份,這正是為什麼暗中擷取它可能使資金面臨風險,即使並未進行傳統的韌體修改。
Trezor 表示沒有任何裝置遭入侵
Trezor 強調,沒有證據顯示其硬體錢包曾遭入侵。該公司將縮減經銷商描述為供應鏈安全措施,而非針對涉及 Trezor 產品的已確認攻擊或入侵事件的回應。
Trezor 現有的安全機制旨在偵測多種形式的篡改,包括假裝置與韌體變更。然而,對硬體的實體操縱,代表著與裝置軟體或韌體變更不同類型的供應鏈威脅。
此議題突顯了自我託管用戶面臨的更廣泛安全考量。硬體錢包的設計是將私密資訊離線保存,但其安全性也可能取決於裝置從製造商到客戶之間的處理方式。該鏈條中的每一個經銷商都是額外的經手環節,這正是 Trezor 將監督集中在更少合作夥伴上的原因。經過實體竄改的裝置,可能避開主要針對軟體指令或韌體未經授權變更的保護機制。
因此Trezor 將重點放在監督其產品的分銷公司上,而非宣布其錢包遭入侵。
Trezor 呼籲用戶查核裝置來源
Trezor 建議用戶在可能的情況下直接向公司購買裝置,並確認產品完好無損。該公司也向持有較大加密資產的用戶提供多重簽名安排作為選項。
在多重簽名設定中,授權一筆交易需要多把金鑰。因此,即使某個裝置遭入侵,也無法單獨移動資金。
Trezor 縮減經銷商的舉措,是在傳出 8600 萬美元錢包竄改疑慮之後進行,旨在加強對其供應鏈的控制。該公司持續聲明,沒有證據顯示任何 Trezor 裝置曾遭入侵。在修訂後的政策將於 1 月 1 日生效之際,買家需要留意的實際細節,是購買裝置時哪些賣家仍在授權網絡之內。

