將加密貨幣轉錯地址會發生什麼事?
重點速覽
- •轉錯加密貨幣地址後能否追回,主要取決於誰控制目標地址的私鑰以及使用了哪條網路,因為已確認的交易無法逆轉。
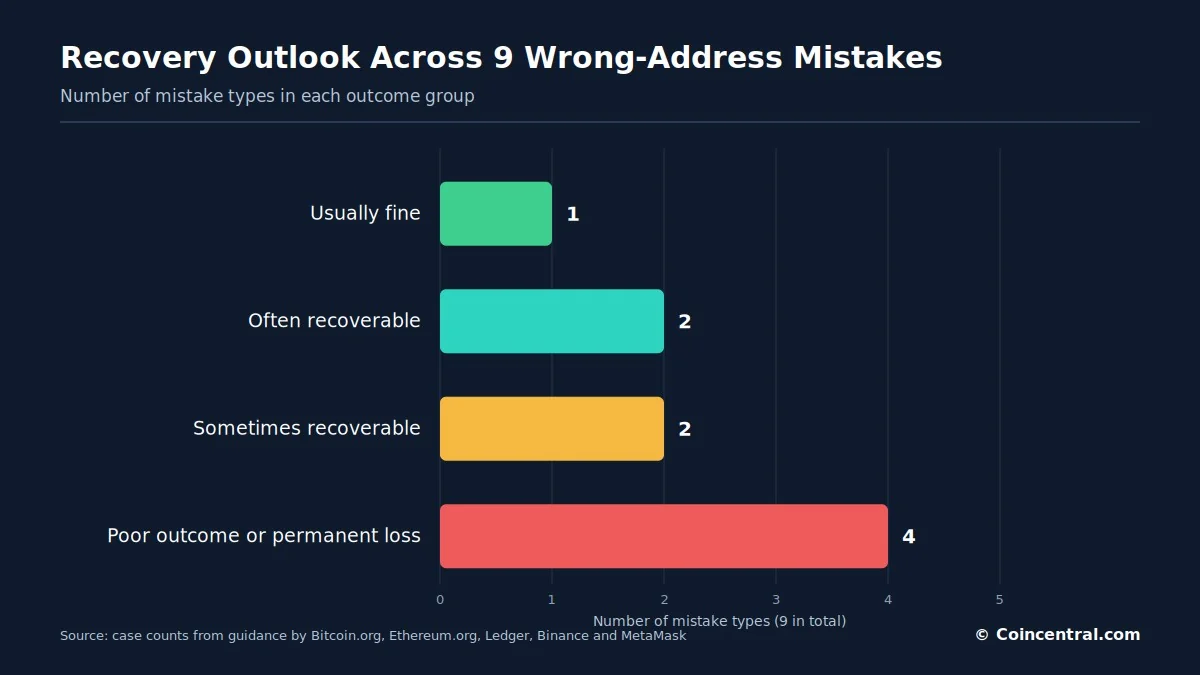
- •九種錯誤類型中,五種可完全或部分挽回,四種導致不良結果或永久損失,其中轉到自己舊地址通常無礙。
- •涉及交易所的錯誤,如缺失標籤、備忘錄或不支援的代幣,通常有機會解決,因為交易所控制充值地址,但追回並無保證。
- •地址投毒與剪貼簿惡意軟體可將看似有效的轉帳導向攻擊者,校驗和保護無法偵測這些情況,因為目的地地址本身是合法的。
- •建議用戶核對資產、網路、完整地址及任何備忘錄或標籤,並在轉移大額資金前先發送小額測試交易。
將加密貨幣轉到錯誤地址,是數位金融中最昂貴的錯誤之一。與銀行轉帳或刷卡付款不同,大多數加密貨幣交易一經確認便無法取消。
比特幣官方文件指出,已確認的交易不可逆轉。只有控制收款地址的人才能將資金退回。以太坊遵循同樣原則,任何中央機構都無法撤銷已完成的轉帳。
不過,「轉錯地址」涵蓋多種不同情況。有些會造成永久損失,有些則可在幾分鐘內解決。本文檢視九種常見錯誤、其可能的結果,以及每種情況下由誰控制目標地址。
Bitcoin.org、Ethereum.org、Ledger、Binance 與 MetaMask 的指引並未提供損失總額或追回率數據。以下數字是該等指引中案例的數量,並非各類錯誤發生頻率的統計。
重點摘要
- 本文涵蓋九種錯誤類型。
- 九種中有四種導致不良結果或永久損失。
- 三種涉及交易所,而交易所是唯一能嘗試追回資金的一方。
- 七條 EVM 網路被列為使用相同的
0x地址格式。 - 發現錯誤後建議採取十個步驟。
- 大多數情況的關鍵問題是:誰控制目標地址的私鑰。
轉錯地址的轉帳如何運作
區塊鏈交易是一條簡單的指令:將指定金額從地址 A 發送到地址 B。
網路確認交易後,帳本即記錄地址 B 為資金的新持有者。區塊鏈不知道發送者原本想輸入哪個地址。它有客服窗口,也沒有可撤銷已確認轉帳的按鈕。
比特幣表示,已確認的款項只能由收款人退回。以太坊對轉錯錢包的 ETH 與代幣也適用同樣規則。實際可行的選項是:聯絡地址持有者、若地址屬於交易所則聯絡交易所,或確認智能合約是否具備追回功能。
因此,關鍵問題不僅在於地址是否轉錯,更在於誰控制該地址,以及使用了哪條網路。
九種錯誤及其結果
相關指引涵蓋九種常見情況,並為每種情況提供追回展望。
表 1:九種轉錯地址錯誤及其追回展望
九種錯誤中有四種屬於結果不佳或資金損失類別。兩種通常可追回,兩種有時可追回。將資金轉到自己舊的比特幣地址,是唯一通常無礙的錯誤。
輸入錯誤通常會被偵測到
加密貨幣地址通常內建校驗和(checksum)。比特幣指出,其軟體可偵測許多輸入錯誤,一般不會將款項發送到無效地址。
因此,隨機更改一個字元並不一定會把資金送給陌生人。多數情況下,錢包會拒絕該地址。真正的危險在於打錯的地址本身是有效的。
目標地址由誰控制決定結果
每種情況的結果主要取決於:擁有目標地址私鑰的人,是否有技術上的方法移動該資產。
若有人控制私鑰,追回或有可能。若無人持有所需的私鑰,區塊鏈也無法憑空創造一把。指引按收款地址的控制者對錯誤進行分類。
表 2:按目標地址控制者劃分的錯誤類型
他人的有效錢包
這通常是最糟的情況。例如,發送者原本想把 1 ETH 轉到某地址,卻貼上了一個只差幾個字元的地址。如果第二個地址有效且由他人控制,以太坊會照常處理這筆轉帳。
從網路的角度來看,一切正常:發送者簽署了交易並將其發送到有效目的地。Ledger 表示,唯一實際的補救辦法是在能確認對方身分時聯絡地址持有者。則,這些資產一般應視為已損失。
無人控制的地址
轉帳可能到達一個有效但無人持有私鑰的地址。區塊鏈接受該交易,但沒有人能從該錢包授權付款。
Bitcoin.org 指出,以這種方式發送的資金將永久無法取得。這些幣仍記錄在區塊鏈上,但無人能夠動用。
智能合約地址
以太坊地址可能屬於普通帳戶或智能合約。當代幣被發送到合約時,接下來會發生什麼由合約程式碼決定。
Ethereum.org 表示,若合約具備提款或追回功能,偶爾可以追回,但這種情況很少見。若程式碼無法將代幣轉出,它們可能永久卡住。
自己的舊地址
將資金轉到自己錢包中的舊地址通常不是問題。許多比特幣錢包為提升隱私,會為每筆收款產生新地址。
Bitcoin.org 解釋,即使顯示了較新的地址,先前的地址仍屬於該錢包。Ledger 表示同樣原則適用於萊特幣(Litecoin)、狗狗幣(Dogecoin)及其他基於 UTXO 的幣種。舊地址不會失效。
轉錯網路的錯誤
選錯網路是當今最常見的加密貨幣錯誤之一。交易所可能提供一個以 0x 開頭的以太坊充值地址,而用戶提領 USDT 時卻選擇了 BNB Smart Chain 而非以太坊。
錢包或許能順利發送代幣,但交易所等待的是以太坊網路的充值。因此資金可能不會出現在用戶帳戶中。
Binance 警告,選擇不相容的網路可能導致資金損失且可能無法追回。不過某些情況仍可解決,尤其是涉及 EVM 相容網路的轉帳。
七條 EVM 網路共用同一地址格式
以太坊相容網路通常使用相同的地址格式。一般而言,同一把私鑰在每條網路上都會產生相同的 0x 地址。指引列出的網路包括:以太坊、BNB Smart Chain、Polygon、Arbitrum、Optimism、Base 與 Avalanche C-Chain。
Ledger 解釋,若發送者控制目標錢包,轉錯網路的轉帳可能可以追回,或許只需在錢包中新增正確的網路或代幣即可。
例如,用戶原想透過以太坊發送 USDC,卻透過 Polygon 發送到自己的 0x 地址。這些 USDC 可能仍屬於該用戶,只是位於其在 Polygon 上的地址,而非以太坊上。
表 3:追回轉到自己在另一條 EVM 網路上地址之資金的四個步驟
在這種情況下,轉帳本身未必是錯的,錯的是所查看的網路。
代幣合約錯誤
穩定幣也可能造成混淆。個代幣可能擁有相似的名稱或代號,而像 USDT 這樣的代幣在每條網路上可能使用不同的合約。詐騙者也會創建模仿知名名稱的假代幣。
若使用了錯誤的代幣合約,即使地址正確,接收平台也可能無法識別該資產。在自託管錢包中,新增正確的代幣合約或許能顯示餘額。若涉及交易所,用戶可能需要申請追回。
交易所充值錯誤
當目的地是交易所時,情況便不同。用戶並不持有交易所充值地址的私鑰,私鑰由交易所掌控。
因此,只有交易所能嘗試追回資金,結果完全取決於交易所的政策與技術工具。九種錯誤類型中有三種屬於此類。
缺失標籤與備忘錄
某些加密貨幣在交易所充值時需要額外的識別資訊。指引提及 XRP 的目的地標籤(destination tag)、Stellar XLM 的備忘錄(memo)、TON 備忘錄,以及某些網路上的付款 ID。
大型交易所常以單一區塊鏈錢包服務眾多客戶。標籤或備忘錄用於識別哪位客戶應收到該筆充值。若遺漏或填寫錯誤,幣可能安全到帳,但交易所無法確定應記入哪個帳戶。
Binance 表示,缺失或錯誤的標籤可能導致充值無法入帳。受影響的用戶或可透過其備忘錄與標籤追回流程提出申請。追回通常可行,因為地址由交易所持有、交易在鏈上可見,且發送者能證明是哪個帳戶發起交易。
表 4:備忘錄或標籤追回申請通常需要的七項資訊
部分平台會就此服務收取費用。
不支援的代幣
交易所可能在其以太坊地址接受 ETH 與 USDC,卻不接受規模較小的 ERC-20 代幣。若發送了不支援的代幣,交易仍可在鏈上完成,但交易所可能不會將其記入客戶帳戶。
這些代幣可能滯留在交易所控制的地址中,卻不出現在其客戶紀錄裡。Binance 表示,追回並無保證,但在某些情況下可能提供協助。其 Smart Retrieval 系統涵蓋部分錯誤充值。
因此,用戶在發送前應確認網路以及交易所支援的特定資產。
交易所能否撤銷提款?
在交易所廣播提款之前,流程可能仍由其掌控。一旦提款抵達區塊鏈,交易所無法要求比特幣或以太坊將其逆轉。
若目的地屬於交易所自身,內部追回有時可行。若目的地屬於外部錢包,Binance 表示無法協助,並指示用戶聯絡地址持有者或控制該地址的平台。儘快聯絡交易所仍值得一試,但速度並不保證能取消交易。
地址投毒與剪貼簿惡意軟體
有效的地址仍可能是錯誤的目的。指引指出五種發生方式:複製錯誤的地址、選錯收款人、惡意軟體竄改剪貼簿內容、使用攻擊者製造的相似地址,以及重複使用歷史紀錄中的地址。
其中三種屬於用戶失誤,兩種由攻擊者發動。校驗和保護對這些情況都無能為力,因為目的地是合法的區塊鏈地址。
地址投毒
在地址投毒攻擊中,詐騙者會創建一個與受害者常用地址相似的地址。首尾字元相同,中間字元則不同。
攻擊者接著向受害者的錢包發送一筆小額交易,使該相似地址出現在錢包的交易歷史中。受害者日後可能從歷史中複製這個看似熟悉的地址,將資金轉給攻擊者。
MetaMask 警告,此類交易一經確認,資金一般無法挽回。其已新增警告機制,將目的地與過往活動比對以識別相似地址。Bitcoin.org 建議用戶檢查完整地址,而非僅看首尾幾個字元。
剪貼簿惡意軟體
剪貼簿劫持惡意軟體會監視剪貼簿中的加密貨幣地址,並將其替換為攻擊者的地址。用戶可能在不知情的情況下貼上被替換的地址。
Ledger 警告,轉到被替換地址的資金可能永久損失。硬體錢包可降低此風險,因為可在裝置的可信螢幕上核對地址。地址應在硬體錢包上驗證,而不僅在電腦上確認。
表 5:與地址相關的威脅及各自的主要防禦措施
交易在確認前能否取消?
有時可以。比特幣交易並非立即成為最終狀態,因為確認數會隨著更多區塊的增加而累積。Bitcoin.org 指出,每增加一次確認,交易就更難逆轉。
待處理的以太坊交易有時可被替換,方法是提交另一筆具有相同 nonce 但更高 gas 費用的交易。一旦原始轉帳獲得確認,一般便無法再取消。更安全的做法是在簽署前核對細節,而非在廣播之後。
出錯後該怎麼辦
若已將加密貨幣轉到錯誤目的地,首先應保持冷靜。指引建議採取十個步驟。
表 6:轉錯地址後應採取的十個步驟
先檢查交易
在假設資金已損失之前,先找出交易雜湊值(transaction hash),也稱為 TxID 或交易 ID。這個唯一識別碼可輸入相應區塊鏈的區塊瀏覽器,包括比特幣、以太坊、Solana、XRP Ledger、BNB Smart Chain 或 Polygon。
檢查五項內容:交易狀態、目的地地址、網路、代幣與金額。交易失敗通常意味著資產並未移動,不過部分區塊鏈仍可能收取費用。成功則表示區塊鏈確實執行了被簽署的指令。
小心追回詐騙
失去加密貨幣會帶來第二重風險。受害者常在網上發文求助,詐騙者則趁機回應表示能追回資金。
他們可能聲稱能逆轉區塊鏈、駭入收款錢包、聯絡礦工、找回私鑰、使用特殊軟體,或以預付款項為條件取回資金。Ethereum.org 表示,沒有人能逆轉區塊鏈交易,任何提供付費追回服務者極有可能是在進行另一場詐騙。
切勿向所謂的追回服務提供助記詞、私鑰、交易所密碼或電腦的遠端存取權限。任何取得助記詞的人都能控制相關錢包。
如何預防轉錯地址
一些簡單的習慣即可避免大多數此類錯誤。指引列出九項做法:四項減少地址錯誤,四項有助於發送前核對交易細節,一項加強裝置保護。
表 7:降低轉錯地址風險的九個習慣
使用測試轉帳
大額轉帳時,先發送一小筆測試金額。例如計劃轉移價值 50,000 美元的加密貨幣,可先發送約 10 至 50 美元(視網路費用而定),待接收平台確認到帳後,再發送其餘金額。
這需要支付第二筆網路費用,但幾美元的成本有助於核實一筆 50,000 美元的轉帳。測試轉帳在使用新交易所、新錢包、跨鏈橋、選擇網路、XRP 標籤或任何大額交易時特別有用。
加密貨幣為何如此運作
出錯時,不可逆轉性看似缺陷,但它也是加密貨幣的核心特性。銀行掌控自己的帳本,因此可以逆轉付款、凍結資金或更正紀錄。
比特幣與以太坊則採用去中心化共識。以太坊指出,沒有任何公司在網路背後擁有凍結或追回用戶資金的權力。這帶來了最終結算與抗審查能力,同時也將責任從機構轉移到用戶身上。
結論
將加密貨幣轉到錯誤地址並不必然意味著資金化為烏有。在本文檢視的九種錯誤類型中,五種可完全或部分挽回,四種導致不良結果或損失。
涉及自身錢包或交易所的錯誤最容易追回;涉及陌生人、無人可及的地址或攻擊者的錯誤則最難挽回。已簽署的交易一經確認,便無法逆轉。
最安全的流程很簡單:核對資產、網路、完整地址以及任何備忘錄或標籤,然後在轉移大額資金前先發送一筆小額測試交易。
資料來源
- Bitcoin.org: Some Things You Need to Know
- Bitcoin.org: Frequently Asked Questions
- Bitcoin.org: Avoid Scams
- Ethereum.org: Frequently Asked Questions
- Ethereum.org: Security and Scam Prevention
- Ethereum.org: Common Misconceptions
- Ethereum.org: Scam Help and Reporting
- Ledger: I Accidentally Sent Crypto to a Wrong Address
- Binance: Incorrect Deposit FAQs
- Binance: How to Deposit and Withdraw Cryptocurrency
- MetaMask: Address Poisoning Scams
- Blockonomi: What Happens If You Send Crypto to the Wrong Address?

