公開金鑰密碼學如何保障加密貨幣與網際網路的安全
重點速覽
- •公開金鑰密碼學採用數學關聯的金鑰對——可自由分享的公開金鑰與嚴加保護的私密金鑰——在無需各方事先交換秘密的情況下,實現安全的加密、數位簽章與身分驗證。
- •RSA 與橢圓曲線密碼學成為將公開金鑰密碼學推入廣泛商業應用的主流演算法家族,保障從 HTTPS 網站、電子郵件到軟體更新及加密貨幣網路的一切。
- •NIST 於 2024 年 8 月發布了前三項最終版後量子加密標準——FIPS 203、FIPS 204 與 FIPS 205——基於旨在抵抗量子運算攻擊的全新數學方法。
- •許多政府機構計畫在 2030 至 2035 年間淘汰 RSA-2048 與 ECC P-256,因為足夠強大的量子電腦可能解決這些傳統演算法所依賴的數學問題。
- •「先收集,後解密」的威脅使攻擊者能在今日收集加密資料,預期在量子技術成熟後加以解密,使得向後量子標準的過渡在大規模量子機器出現之前就顯得迫切。
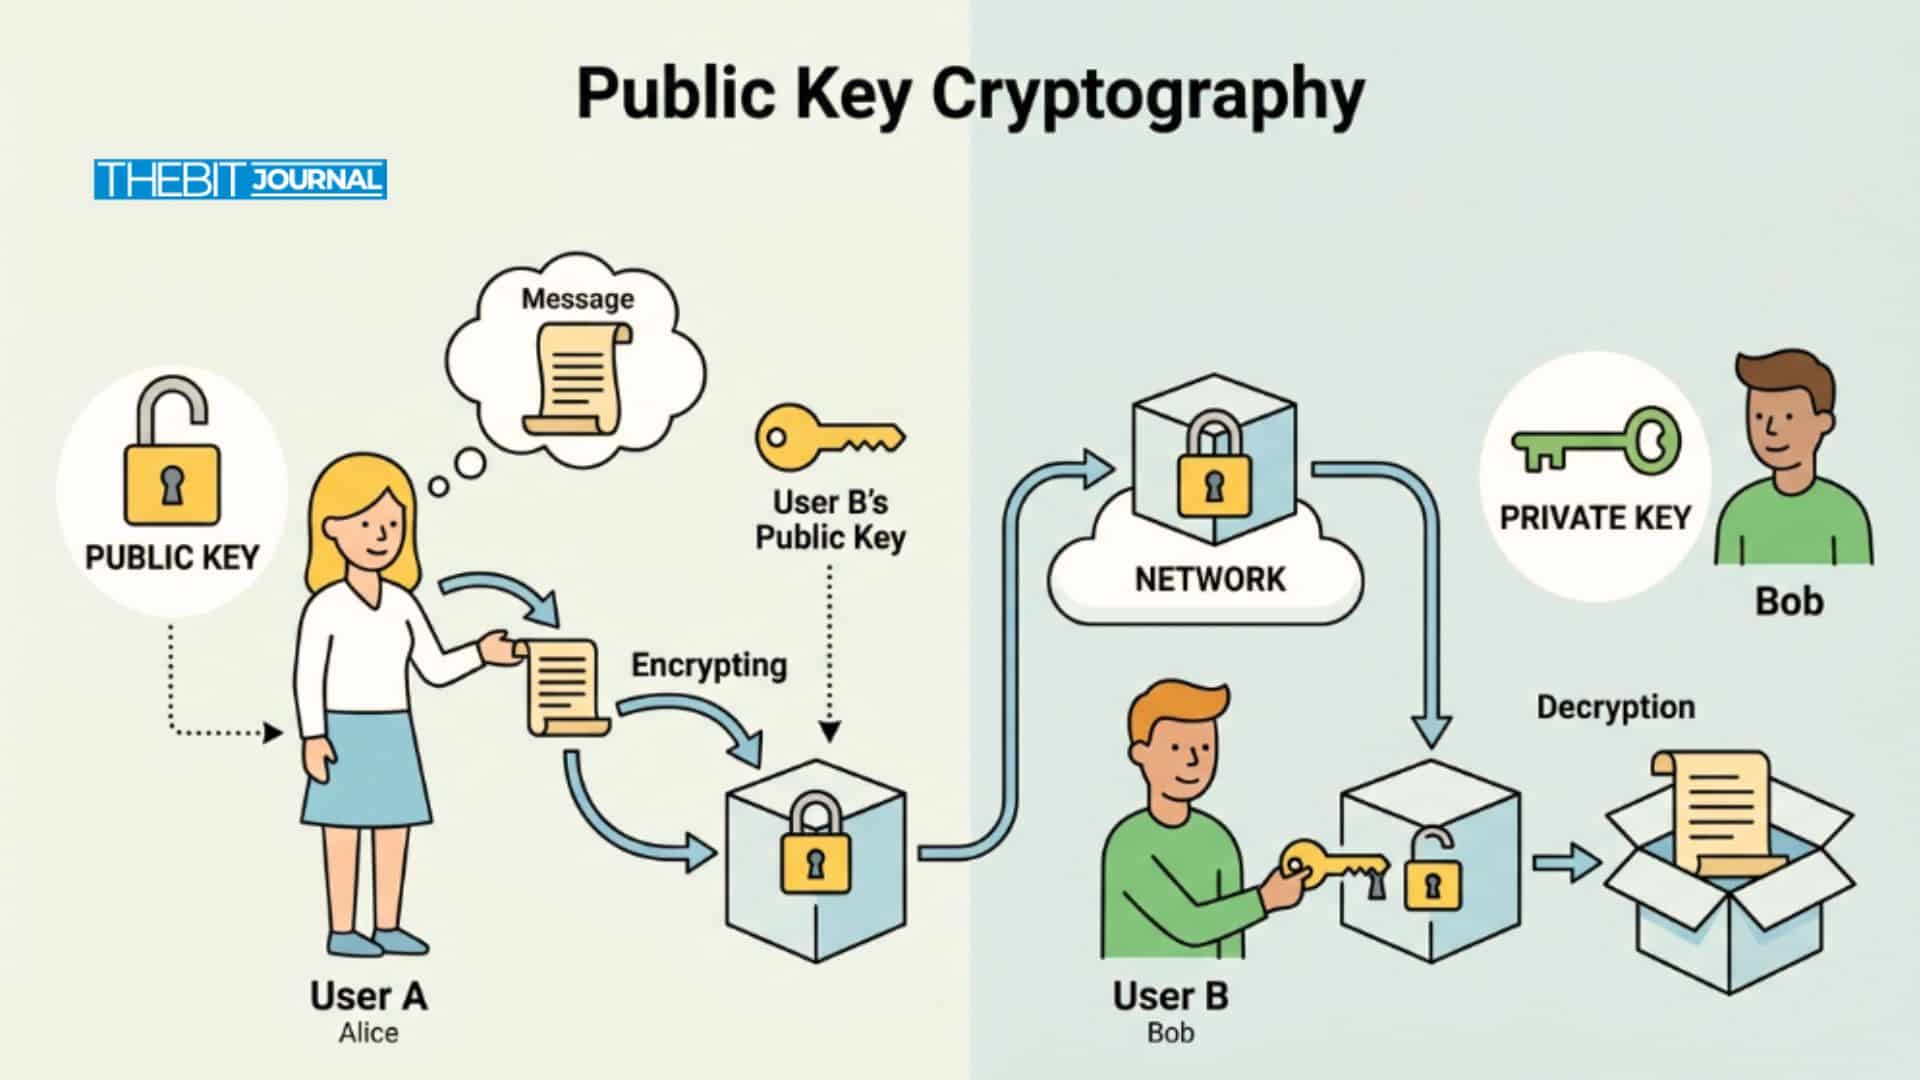
公開金鑰密碼學是現代數位安全的骨幹。透過採用一對金鑰——一把公開金鑰與一把私密金鑰——它能在無需事先共享秘密的情況下,實現資料的加密、簽章與驗證。公開金鑰是此金鑰對中可分享的一半:任何人都能查看或使用它,但只有持有對應私密金鑰的人才能解開加密資料或驗證針對其建立的簽章。
此機制讓安全、可信的通訊與交易能在開放的網際網路與區塊鏈上實現,驅動從 HTTPS 網站到加密貨幣錢包的一切應用。現今幾乎每一次安全的網頁連線、行動應用程式連接及區塊鏈交易都仰賴這項技術。
公開金鑰密碼學有效解決了網際網路根本的信任問題,消除了交換密鑰的需求。正如 Whitfield Diffie 與 Hellman 在 1976 年的開創性發明所揭示的,每位使用者生成一組獨特的金鑰對,僅分享公開的那一半,並將私密的那一半保密。以公開金鑰加密的資料只能由對應的私密金鑰解密,而以私密金鑰建立的簽章只能以公開金鑰驗證。隔年問世的 RSA 以及在 1980 年代中期發展出的橢圓曲線密碼學(ECC),成為將此模型推入廣泛商業應用的兩大演算法家族——保護網路流量、電子郵件、軟體更新,以及最終的加密貨幣網路。
運作原理
公開金鑰密碼學,又稱非對稱加密,依賴金鑰對在運算上相互關聯的數學演算法。每一對金鑰由一把公開金鑰(公開分享)和一把私密金鑰(保密)組成。
根據 MDN Web Docs,「公開金鑰密碼學是一種金鑰成對出現的密碼系統。一把金鑰(私密金鑰)予以保密,另一把則予以公開。」
一個有用的比喻是信箱:公開金鑰的功能如同信箱地址(任何人都可以投入信件),而私密金鑰則是信箱鑰匙(只有擁有者才能取出內容)。
兩把金鑰具有不同且互補的功能:
加密與解密: 任何人都可以使用公開金鑰來加密訊息,但只有對應的私密金鑰才能解密。在電子郵件或即時通訊應用中,使用者公布自己的公開金鑰,讓聯絡人可以加密只有金鑰持有者能閱讀的訊息。
數位簽章: 使用者以私密金鑰對資料簽章,其他人則以公開金鑰驗證簽章。每筆加密貨幣交易都依賴私密金鑰產生數位簽章,網路再以公開金鑰驗證。同樣的原則適用於簽署文件或軟體套件——任何人都可以使用簽署者的公開金鑰確認其真實性。
這些角色是互補的:在加密模式下,公開金鑰負責加密,私密金鑰負責解密;在簽章時,私密金鑰負責簽署,公開金鑰負責驗證。此設計允許公開金鑰被廣泛發布——甚至附加到電子郵件或託管在網站上——同時私密金鑰保持鎖定狀態。
公開金鑰與私密金鑰
安全專家強調,雖然公開金鑰可以自由分享,但私密金鑰賦予對關聯公開地址中所存資金的完全存取權。在區塊鏈網路中,公開金鑰的功能類似帳號號碼:所有參與者都能看到它(或其雜湊版本)作為錢包地址。相比之下,私密金鑰必須不惜一切代價嚴加保護,因為任何持有它的人都能冒充合法擁有者。
加密、簽章與區塊鏈
公開金鑰密碼學是許多日常技術的基礎。當造訪安全網站(HTTPS)時,瀏覽器會取得伺服器的公開金鑰憑證,並使用它建立加密通道。只有伺服器的私密金鑰才能解密瀏覽器發送的工作階段金鑰,從而防止竊聽或竄改。網站的公開金鑰作為 TLS 憑證的一部分可自由取得,而對應的私密金鑰則保留在安全的伺服器上。
在電子郵件方面,S/MIME 與 PGP 等協定允許任何人使用收件者的公開金鑰加密訊息;只有收件者能以私密金鑰開啟。
無密碼登入系統(FIDO2/WebAuthn)也依賴公開金鑰密碼學。使用者裝置為每個網站生成一組公開/私密金鑰對,而網站只能看到公開金鑰。安全機構指出,當私密金鑰保持未受損害時,現代驗證便能具備抗釣魚能力。FIDO 標準採用標準公開金鑰密碼學技術來提供抗釣魚驗證:不傳輸任何密碼,使用者改為證明自己持有私密金鑰。
在區塊鏈系統中,公開金鑰扮演關鍵角色。加密貨幣錢包會生成一組金鑰對,從公開金鑰衍生出錢包地址(通常透過雜湊運算),並分享該地址讓他人能發送資金。公開金鑰作為接收加密貨幣或資料的地址,而私密金鑰則賦予對相關數位資產的控制權。當使用者發起交易時,錢包以私密金鑰對其簽章,網路再以公開金鑰驗證簽章——證明該交易確實來自帳戶持有者。主要區塊鏈網路每日處理數百萬筆交易,此驗證循環持續不斷地在全球規模下運作。
除了加密貨幣之外,公開金鑰也是數位憑證與身分系統的基礎。組織發行將公開金鑰綁定到個人或伺服器的憑證,讓第三方能信任某把金鑰確實屬於聲稱的使用者。憑證管理中心(CA)管理這些憑證,並能撤銷受損的金鑰。此框架稱為公開金鑰基礎建設(PKI),透過受信任的 CA 實現公開金鑰的驗證。
公開金鑰為何重要——以及如何保護
由於任何人都可以使用公開金鑰進行加密或驗證,它們被廣泛分享——有時甚至發布在全球目錄或記錄在區塊鏈上。然而,安全性完全取決於私密金鑰保持機密。RSA 與橢圓曲線密碼學(ECC)等現代密碼系統的設計使得從公開金鑰推導出私密金鑰在運算上不可行。由於單向數學函數(陷門函數),僅使用公開金鑰實際上不可能復原私密金鑰。
然而,所有這些保證都取決於謹慎的金鑰管理。被竊取或外洩的私密金鑰會危及整個安全模型:本應保密的資料將被暴露,簽章也會變得可偽造。組織必須將私密金鑰儲存在硬體安全模組(HSM)或安全保險庫中,定期輪換金鑰,並採用強大的演算法,正如 Encryption Consulting 所強調的。
後量子時代轉變
2026 年的一大趨勢是為公開金鑰密碼學迎接量子電腦的到來做準備。RSA 與 ECC 等傳統公開金鑰演算法依賴的數學問題——整數因數分解與離散對數——足夠強大的量子電腦可能得以解決。這引發了「先收集,後解密」的疑慮:攻擊者可在今日收集並儲存加密資料,預期在量子技術成熟後加以解密,意味著威脅的時間線實際上早於大規模量子機器的到來。NIST 警告,系統管理員應開始過渡到能抵禦量子攻擊的新標準。2024 年 8 月,NIST 發布了前三項最終版的後量子加密標準——FIPS 203(基於 CRYSTALS-KYBER,用於金鑰建立)、FIPS 204(基於 CRYSTALS-Dilithium,用於數位簽章)和 FIPS 205(基於 SPHINCS+,用於無狀態雜湊簽章)。
到 2030 至 2035 年間,許多機構計畫淘汰 RSA-2048 與 ECC P-256。「公開金鑰」的意義可能因此改變:未來的公開金鑰將更大並基於新的數學原理,但核心原則不變——一把公開、一把私密。現今的公開金鑰已開始增大尺寸以為後量子密碼學(PQC)做準備。新的 PQ 簽章方案可能產生 2,420 位元組的簽章與 1,312 位元組的公開金鑰,相比之下 RSA 簽章僅 256 位元組。
專家見解:透過公開金鑰建立信任
網路安全專家強調,公開金鑰能夠在無需各方共享秘密的情況下建立信任。每筆區塊鏈交易都使用公開金鑰來驗證簽章確實是由對應私密金鑰的持有者所建立。公開金鑰本身不需要保密;它作為身分的證明。
這就是為什麼攻擊者僅憑知道公開金鑰也無法竊取資金。即使公開金鑰、錢包地址和所有交易簽章對所有人都可見,只要私密金鑰保持私密,資金就是安全的。
公開金鑰密碼學也將信任轉移到數學與標準之上。政府與產業機構維護演算法與協定,確保公開金鑰確實屬於其所聲稱的擁有者。FIDO Alliance 等組織現正鼓勵以基於公開金鑰的「通行密鑰」取代密碼——這是一種旨在防止釣魚攻擊的密碼學憑證。
來自 IBM 與 Ledger Academy 的額外資源提供了更多關於非對稱密碼學如何保障區塊鏈生態系統的背景資訊。
結論
公開金鑰是非對稱加密金鑰對中非保密的一半,旨在公開分享。它允許任何人向金鑰持有者發送加密資料或驗證已簽署的訊息。公開金鑰密碼學驅動了從 HTTPS 到加密貨幣的一切,實現無需預先共享秘密的安全通訊。
現代安全標準與研究持續圍繞公開金鑰密碼學演進——包括開發後量子安全演算法與抗釣魚驗證。基本原則始終不變:公開金鑰是公開的,私密金鑰是私密的,這種二元性在設計上確保了資料安全。因此,公開金鑰密碼學仍是 2026 年線上安全不可或缺的基礎,在網頁與區塊鏈生態系統中提供可擴展、可信賴的加密與數位簽章。
詞彙表
非對稱密碼學: 使用金鑰對(公開與私密)的密碼系統。以一把金鑰加密的資料只能以另一把金鑰解密。
私密金鑰: 非對稱金鑰對中保密的一半,予以保密並用於解密訊息或建立數位簽章。
數位簽章: 以私密金鑰產生、可由對應公開金鑰驗證的密碼學證明,確保資料完整性與來源。
PKI(公開金鑰基礎建設): 由數位憑證與憑證管理中心組成、將公開金鑰綁定至實體的系統。
後量子密碼學: 為抵抗量子運算攻擊而設計的新密碼學演算法,這些攻擊威脅到許多現有的公開金鑰演算法。
常見問題
公開金鑰有什麼用途?
公開金鑰用於加密資料與驗證簽章。任何人都可以使用它向金鑰持有者發送加密訊息,或確認以對應私密金鑰簽署的訊息是否真實。
公開金鑰與私密金鑰有何不同?
公開金鑰可公開分享;私密金鑰須嚴格保密。公開金鑰用於加密與簽章驗證,而私密金鑰用於解密與簽署。
有人能從我的公開金鑰推導出私密金鑰嗎?
在現代密碼學中(如 RSA、ECC),從公開金鑰推導私密金鑰在運算上不可行。安全性依賴單向數學問題,這意味著即使知道公開金鑰也無法計算出私密金鑰。
公開金鑰在區塊鏈中為何重要?
在區塊鏈中,公開金鑰(或其雜湊值)作為錢包地址,用於識別網路上的帳戶。發送交易時,發送方以私密金鑰簽署;其他節點使用公開金鑰驗證簽章,確保只有合法擁有者才能授權轉帳。
如果公開金鑰遭到洩露會怎樣?
由於公開金鑰本就是設計用來分享的,被他人知曉並無危害。系統安全取決於私密金鑰保持機密。即使有人取得了公開金鑰,沒有對應的私密金鑰也無法解密資料或偽造簽章。
免責聲明:本文僅供教育用途,不構成財務或投資建議。任何關於密碼學協定或未來標準的資訊應自行獨立查證。

