駭客利用 Optimizely Web Experimentation 漏洞,竄改 178 個組織網站上的加密貨幣錢包地址
重點速覽
- •攻擊者利用 Optimizely Web Experimentation 產品的漏洞注入惡意 JavaScript,觸及 Zoom、BBC、HSBC、Ledger、CNN、Salesforce 和 IKEA 等 178 個組織的訪客,而無需直接入侵這些網站。
- •注入的腳本在顯示文字、剪貼簿複製內容和外發請求中替換合法的加密貨幣錢包地址,使付款即使從完全更新的裝置上也能被轉移方向。
- •Report URI 估計,截至 11 月 16 日 19:25 UTC,攻擊者已收到約 7,040 美元,而 TechNext24 隨後的鏈上審查發現了一筆約 150 美元的額外 Bitcoin 存款。
- •Optimizely 於 11 月 17 日發布安全公告,表示已修復漏洞、移除注入的程式碼、保護受影響的帳戶,並加強了防止未經授權程式碼交付的防護措施。
- •除加密貨幣竊取外,這波攻擊還包含擷取支付卡資訊、竊取 cookies 和螢幕截圖,以及傳送 iOS 漏洞利用工具包的程式碼,Report URI 警告受影響組織的數量可能進一步增加。
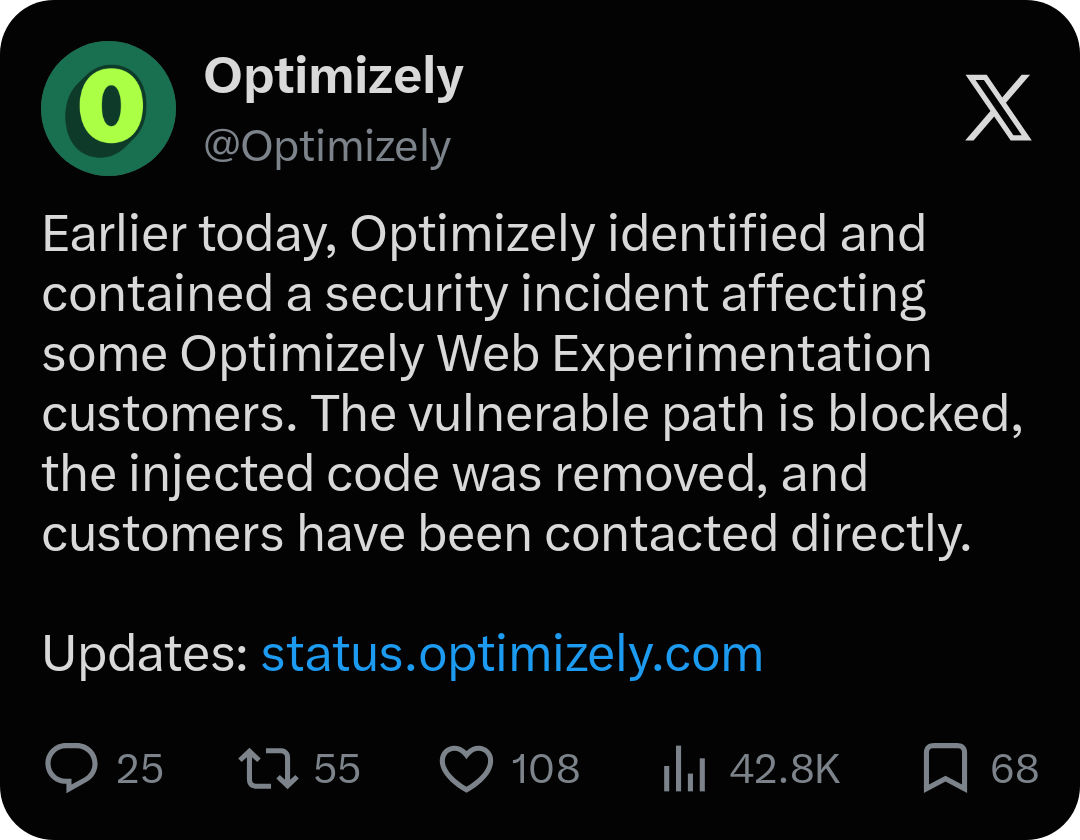
Optimizely 的 Web Experimentation 產品出現漏洞,使 178 個組織的網站訪客暴露於旨在將加密貨幣付款導入攻擊者錢包的惡意程式碼之中。該事件於 11 月 16 日被發現,顯示數位資產可以在不入侵區塊鏈本身的情況下被竊取。
受影響的組織包括 Zoom、BBC、HSBC、Ledger、CNN、Salesforce 和 IKEA。據資安監控公司 Report URI——其創辦人 Scott Helme 曾在一篇 X 貼文中記錄這波攻擊——表示,攻擊者將惡意 JavaScript 注入 Optimizely 平台上的客戶專案。由於客戶網站本來就載入這些腳本,即使網站本身從未被入侵,程式碼仍能觸及訪客。
該腳本在三個位置以攻擊者控制的地址取代合法的錢包地址:網頁上顯示的地址、複製到剪貼簿的地址,以及外發請求中包含的地址。因此付款可以在用戶不知情的情況下被轉移方向。由於這種竄改是在網頁本身內運行,而非以訪客裝置上的惡意軟體形式存在,即使是電腦完全更新的用戶,在複製地址的瞬間也可能受害。
Report URI 估計,截至 11 月 16 日 19:25 UTC,攻擊者已收到約 7,040 美元。然而,TechNext24 於 11 月 17 日上午對已識別錢包的檢視,發現了該估計未能涵蓋的活動。
區塊鏈未被入侵——被入侵的是使用 Optimizely 的網站
攻擊者無需利用 Bitcoin、Ethereum 或任何其他網路的缺陷。他們針對的是向網站訪客顯示資訊的軟體。
Optimizely 提供讓企業測試網站版本並個人化內容的工具。客戶將該公司的 JavaScript 片段加到自己的網站上,這意味著在 Optimizely 層級被入侵的程式碼,即使網站本身從未被入侵,仍可觸及訪客。資安團隊將這種模式視為網頁供應鏈入侵:攻擊者無需逐一攻破 178 個網站,只需入侵一家單一供應商,而該供應商的腳本已在所有這些網站上被信任並載入。
Optimizely 於 11 月 17 日發布的安全公告中承認了此事件。該公司披露,一個未經授權的方利用其 Experimentation 產品中的漏洞,將惡意 JavaScript 加入部分客戶專案。據公告指出,Optimizely 已修復該漏洞、移除注入的程式碼、保護受影響的用戶帳戶,並加強了防止未經授權程式碼交付的防護措施。
加密貨幣竊取只是這波攻擊的一部分。Report URI 還發現了用於擷取支付卡資訊、竊取 cookies 和螢幕截圖,以及向某些 iPhone 和 iPad 傳送 iOS 漏洞利用工具包的程式碼。該公司檢視了 1,611 個 Optimizely 片段,識別出屬於 178 個組織的 188 個受感染片段,同時警告實際數字可能更高。這兩項數據都無法顯示有多少訪客暴露其中,也無法顯示損失了多少資金。
鏈上數據顯示了什麼
公開區塊鏈讓研究人員得以觀察資金流入和流出已識別的錢包。Report URI 的 Bitcoin (BTC) 錢包收到了四筆存款,總計 0.08298 BTC,當時約值 5,380 美元。其其他已識別的錢包收到了 Litecoin、Tether (USDT)、Tron (TRX)、Ethereum 以及 Binance Smart Chain 資產。
TechNext24 在公開區塊鏈瀏覽器上檢查了這些錢包:
- Bitcoin: 五筆存款總計 0.08528782 BTC,比 Report URI 統計的多一筆。額外的存款為 0.00231063 BTC,約 150 美元。在檢查前不久,全部餘額已被轉出。
- Tron: 該錢包餘額不足 0.01 美元,但當天上午仍有交易顯示。許多流入的轉帳金額極小,且錢包中持有數個垃圾代幣,這些不能被視為受害者的付款。
- Ethereum: 餘額接近零,流出的轉帳包括 USDC,最近一筆發生在檢查前幾分鐘。
- Solana、Bitcoin Cash 和 Dogecoin: Solana 地址在鏈上不存在,Bitcoin Cash 地址沒有任何交易,而 Dogecoin 地址在 Blockchain 上查無紀錄。
- TON: 零餘額,約 14 小時前有一筆來自標記為 traddergift.ton 地址的流入轉帳。金額無法查看。
TechNext24 未檢查 Litecoin 錢包。
這些發現附帶若干注意事項。一個被清空的錢包並不能證明沒有人嘗試向其轉入資金,而一個活躍的錢包也不會顯示被竊取的金額。額外的 Bitcoin 存款顯示最初的交易統計並非最終數字,但在無法將更多存款與該腳本聯繫起來之前,稱其為被竊資金確認增加還為時過早。7,040 美元的數字是 Report URI 在單一時間點的估計,而非最終統計。區塊鏈顯示資金的流向,但無法顯示誰控制每個地址、影響了多少受害者,或資金是否被兌換成現金。情況仍可能變化:Report URI 警告受影響組織的統計數字可能上升,而已識別錢包的進一步存款將出現在本次審查所使用的公開瀏覽器上。
非洲暴露有限,對用戶的更廣泛啟示
Report URI 公布的名單中沒有出現任何奈及利亞組織,而埃及汇丰(HSBC Egypt)是唯一被點名的非洲實體。對奈及利亞用戶而言,教訓在於付款習慣,而非暴露於這次特定攻擊。許多人透過從交易所、付款頁面或商家網站複製地址並貼到錢包應用程式的方式來發送 USDT——這一流程可能被惡意 JavaScript 中斷,在中途替換地址。已確認的轉帳通常不可逆轉,也沒有銀行可以求助。
用戶可以透過四種方式降低風險:
- 貼上地址後,將完整地址與收款方的原始資料比對,而不只比對開頭和結尾字元。
- 確認網路(TRON、Ethereum 或其他)與收款方的指示相符。
- 對於大額轉帳,先發送一小筆測試金額並獨立確認到帳。
- 盡可能透過另一個管道(例如直接訊息)取得收款方地址,並與網站顯示的地址比對。

