與北韓關聯的 Kimsuky 建置本地 AI 基礎設施以強化加密貨幣與金融網路攻擊
重點速覽
- •Kimsuky 正在使用 Ollama、GPT4All 和 Msty 等開源工具建置本地 AI 環境,以在不依賴受監控雲端服務的情況下處理敏感資料。
- •該駭客組織利用 AI 生成高品質、具說服力的釣魚誘餌,這些誘餌與合法的金融和商業文件極為相似。
- •這些 AI 驅動的活動已嵌入該組織更廣泛的攻擊行動中,被追蹤為 Operation GitPower,主要針對加密貨幣和金融領域。
- •透過在本地運行 AI 模型,Kimsuky 防止了雲端 AI 供應商與安全研究人員或執法機構共享遙測資料。
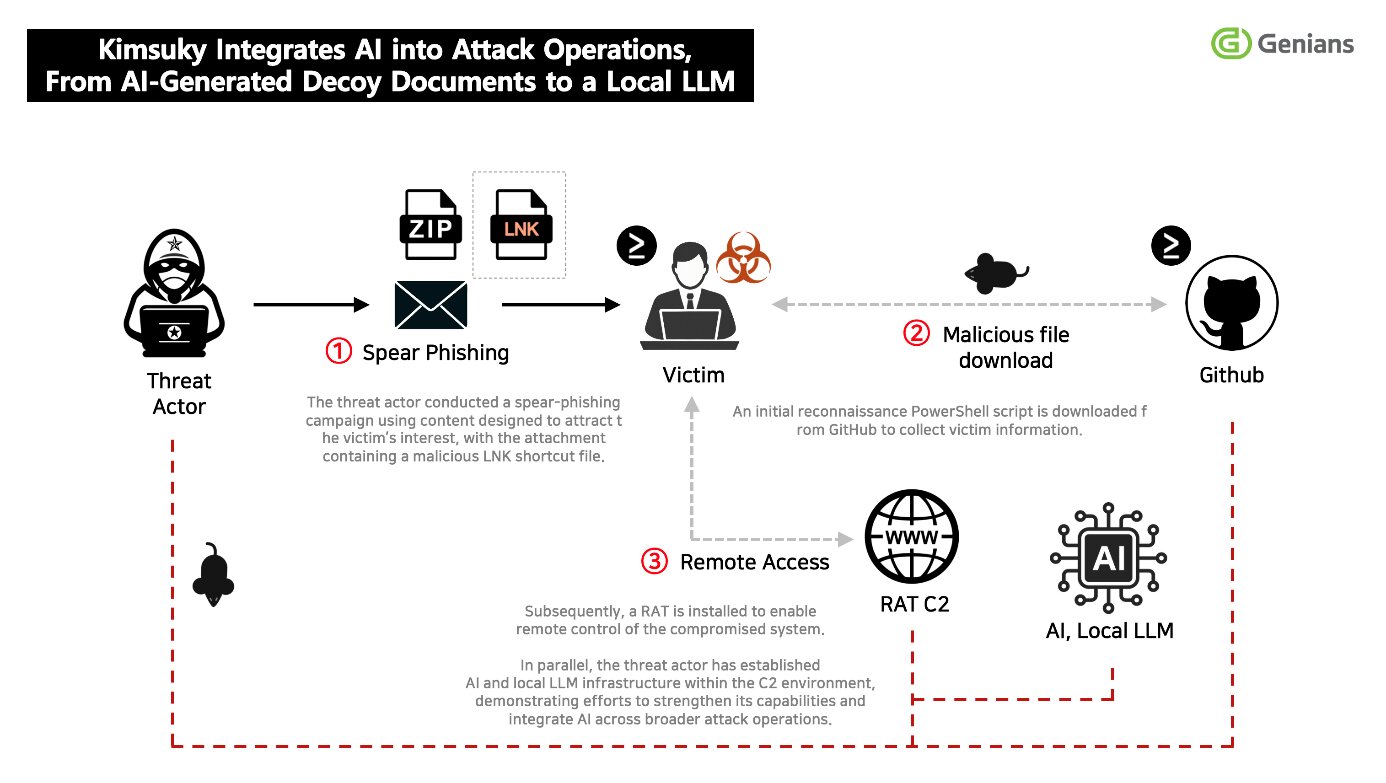
根據南韓網路安全公司 Genians 的新研究,與北韓有關聯的駭客組織 Kimsuky 正加深其對人工智慧的使用。研究結果顯示,該威脅行為者正在建置本地 AI 環境,並利用生成式工具進行針對加密貨幣與金融領域使用者的攻擊活動。
Kimsuky 同時也被追蹤為 APT43,並於 2023 年因其在支援北韓國家利益的網路金融竊盜中所扮演的角色,被美國財政部列為制裁對象。該組織長期以來一直將智庫、學術界人士和金融專業人士作為攻擊目標。其轉向自行託管的 AI 工具,標誌著受制裁的威脅行為者在適應現成技術以用於行動用途方面的升級。
Genians 報告指出,這些 AI 驅動的活動已嵌入 Kimsuky 更廣泛的攻擊行動中,而非作為獨立的倡議運作。研究人員將此持續進行的活動追蹤為 Operation GitPower,該行動建立在先前與 FlowerPower 活動相關的戰術之上。
本地 AI 基礎設施
Genians 識別出三個用於運行 Kimsuky 本地大型語言模型環境的工具:Ollama、GPT4All 和 Msty。這三者均為免費提供的開源框架,旨在消費級硬體上運行大型語言模型,無需網路連接或雲端訂閱。該組織還被觀察到在探索檢索增強生成(RAG)技術和 AI 程式碼助手 Cursor。
這些發現表明,Kimsuky 已超越了對公共 AI 聊天機器人的偶爾使用,正在準備將 AI 整合到攻擊生命週期的多個階段。透過在本地運行 AI 模型,攻擊者能對其資料和工作流程維持更大的控制權,同時消除雲端 AI 供應商可能與執法機構或安全研究人員共享的遙測資料。敏感查詢、惡意軟體開發和收集到的情報都可以在不依賴第三方雲端 AI 服務的情況下進行處理。
Genians 評估認為,證據顯示正處於能力發展階段,AI 可能被應用於惡意軟體建立、資訊分析和攻擊自動化。這一發展與 Microsoft 和 OpenAI 所記錄的更廣泛的行業關注相呼應,兩家公司均曾報告國家附屬行為者(包括北韓組織)試圖利用大型語言模型進行偵察、腳本編寫和社交工程。
AI 生成的誘餌取代粗糙的釣魚
研究人員識別出的一個顯著轉變涉及 Kimsuky 釣魚材料的品質。Genians 發現了與虛擬資產、金融投資和遊戲開發相關的內容生成記錄,這些記錄均顯示出 AI 輔助創建的跡象。生成的文件結構專業、以自然語言撰寫,並且與合法的商業通信極為相似——這是對過去因語法不一致而讓防禦者能夠標記北韓釣魚企圖的誘餌的重大改進。
研究人員發現,某些英文文件的元資料將其連結到 python-docx 或 WPS Office。這些文件的建立和修改日期呈現出異常規律的模式,與自動化文件生產流程一致。
在一個觀察到的活動中,一個惡意的 LNK 檔案被偽裝為投資策略文件。該誘餌被設計成模仿一個韓國金融科技平台,增加了目標信任投遞內容的可能性。
對加密貨幣與金融領域的持續鎖定
Kimsuky 持續將攻擊指向與虛擬資產、金融、外交、安全和國際事務相關的組織和專業人士。包括 Chainalysis 在內的區塊鏈分析公司持續將北韓列為最多產的國家資助加密貨幣竊賊之一,Lazarus 和 Kimsuky 等關聯組織近年來被指控竊取了數十億美元的數位資產。
技術投遞鏈遵循既定的模式。受害者收到封裝在 ZIP 壓縮檔中的惡意 LNK 捷徑檔案。執行後,這些檔案會顯示隱藏的命令列指令或部署 PowerShell 載入器。
Genians 建議防禦者監控異常的 LNK 執行參數、隱藏在檔案中的 PowerShell 命令、異常的排程任務、對 GitHub Raw Contents API 的存取、不規則的個人存取權杖,以及加密的 .data 參數。
來源:CryptoNinjas

