深入揭露 ISWAP 在奈及利亞北部的秘密 AI 單位
重點速覽
- •前 ISWAP 與博科聖地成員向劍橋研究人員透露,叛亂分子利用商用 AI 模型進行戰術問題解決、武器檢修、爆裂物設計與作戰安全強化。
- •叛亂組織成立了由 5 至 20 名受信任成員組成的專責 AI 小組,其中包括受訓繞過 AI 安全過濾器的提示工程師,伊斯蘭國核心幹部的技術轉移自 2023 年左右開始。
- •研究人員描述了一種「提升」效應,即 AI 在不需要額外資源的情況下提升現有武裝團體的能力,例如攻擊速度、精準度與作戰安全。
- •根據研究引用的數據,涉及博科聖地及其分支的衝突已在查德湖盆地造成約 43,000 人死亡、310 萬人流離失所,並使超過 400 萬人陷入嚴重糧食不安全。
- •作戰層面使用 AI 的公開證據在博科聖地與 ISWAP 方面較青年黨更為充分,但幾乎不存在的進入門檻意味著其他武裝團體也可能採用相同的商用工具。
如何騎摩托車躍過軍用壕溝?對伊斯蘭國西非省(ISWAP)的指揮官而言,答案是透過向生成式 AI 提問。從專責提示工程小組,到由伊斯蘭國核心幹部付費的加密衛星連線,前叛亂分子揭露了博科聖地分支如何將消費級軟體轉化為戰術武器。在本期「深入 AI」專欄中,Adonijah Ndege 探討現成演算法如何為恐怖分子帶來危險優勢,以及為何區域各國政府正在戰場上被超越。
在奈及利亞東北部的軍事基地周圍,深掘的防禦壕溝是抵禦 ISWAP(博科聖地的分裂派系)武裝分子的低科技屏障。由於摩托車難以跨越這些壕溝,周邊防禦為士兵爭取了反應的寶貴時間。
面對這一障礙受阻後,ISWAP 指揮官轉向人工智慧。
前 ISWAP 成員向劍橋大學研究人員透露,指揮官利用商用 AI 模型集思戰術變通方案,包括以摩托車躍過壕溝並突破加固的周邊大門。其他叛亂分子則利用這些工具檢修擄獲的政府武器、優化攻擊後勤、設計爆裂物,並強化作戰安全。
這些揭露指向一項令人不寒而慄的演變:一個致命的叛亂運動正以極低成本加速提升其解決問題的能力。這一現實對薩赫勒與東非各國政府構成嚴峻挑戰——其中許多國家早已因長期反恐承諾而捉襟見肘。奈及利亞及其鄰國多年來透過多國聯合特遣部隊(一個包括奈及利亞、尼日、查德、喀麥隆與貝南的聯盟)打擊博科聖地與 ISWAP,但叛亂活動依然持續。
當在耗費巨資的多國反恐行動中倖存數十年的非國家行為者,得以廉價、無摩擦地取得專家級的問題解決軟體時,會發生什麼事?國家安全機構的適應速度是否夠快以與之抗衡?
直到最近,安全分析人士對生成式 AI 威脅的框架主要圍繞自動化宣傳:翻譯宣言、偽造深度偽造影片、生成合成圖像,以及以最少人力擴大招募產出。
然而,劍橋的發現揭露了一個更危險的轉變:AI 已從宣傳部門走向戰場。
專責 AI 武裝分子
研究員 Antonia Juelich 在奈及利亞東北部訪談了 27 名前博科聖地與 ISWAP 成員(包括高階指揮官與技術操作人員),其田野調查顯示,AI 正深深嵌入叛亂組織的基礎設施。
根據該研究,兩個派系都系統性地查詢了現成的商用 AI 平台,包括 ChatGPT、Claude、Gemini、Grok、Meta AI 與 DeepSeek。
前指揮官詳述了由 5 至 20 名受信任成員組成的專責 AI 小組的成立。存取權限受到嚴格管控,並指定提示工程師接受訓練,以繞過安全過濾器、查詢模型,並為戰場指揮官整理戰術情報。
技術轉移始於 2023 年左右,當時伊斯蘭國核心幹部向 ISWAP 提供硬體、加密衛星連線與付費軟體訂閱,並傳授越獄技術——即設計用以繞過防止生成危險指令之安全防護的提示技巧。武裝分子需要此類變通手段,反映出主要 AI 供應商在服務條款中禁止將其模型用於暴力,並在系統上層疊加安全過濾器;劍橋的發現顯示,這些防護機制是被系統性地規避,而非不存在。
這絕非隨意的實驗,該組織多年來一直在將 AI 制度化為核心作戰能力。這一軌跡應令奈及利亞權力中樞阿布加的安全首長感到警覺,同時也為奈洛比、摩加迪休及其他面對非對稱叛亂的非洲首都敲響警鐘。
博科聖地在採用數位工具之前就已相當致命。自 2009 年加強叛亂活動以來,該組織及其分支在查德湖盆地周圍殺害了數萬名平民,並使數百萬人流離失所。
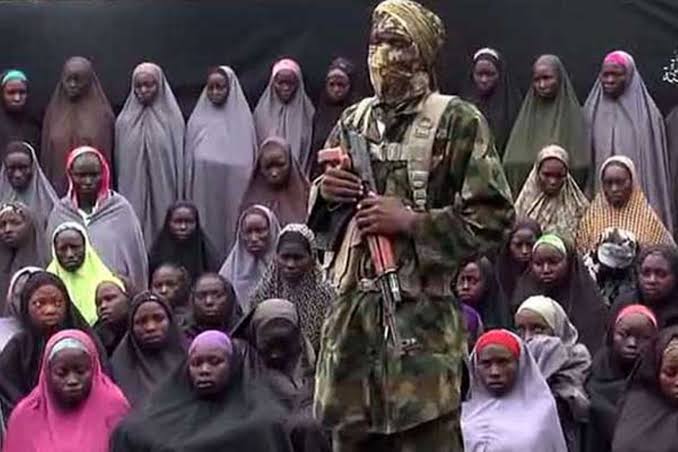
該組織於 2011 年轟炸了位於阿布加的聯合國總部,並於 2014 年策劃了奇博克 276 名女學生的大規模綁架事件,使奈及利亞東北部的叛亂成為全球矚目的故事。
根據國際特赦組織 2024 年報告,其中 80 多名女學生至今仍遭囚禁。
15 年來,博科聖地武裝分子持續攻陷加固的前哨基地、奪取重型武器,並針對奈及利亞與區域聯軍部署的反制措施調整戰術。
根據劍橋研究中引用的數據,這場更廣泛的衝突已奪走約 43,000 條人命,使 310 萬人流離失所,並導致查德湖盆地超過 400 萬人陷入嚴重糧食不安全。
東非迫在眉睫的威脅
數千公里之外的東非,青年黨構成了極為相似的作戰風險。
這個以索馬利亞為根據地的組織於 2000 年代中期脫胎於伊斯蘭法院聯盟,演變成蓋達組織最具韌性且最致命的分支之一。它經受了索馬利亞部隊、美國、肯亞、衣索比亞以及歷屆非洲聯盟維和任務數十年的持續軍事攻勢。
多年來,肯亞首當其衝承受其攻擊能力。
青年黨武裝分子於 2013 年 9 月攻擊奈洛比的 Westgate 購物中心,造成 67 人死亡。兩年後,槍手襲擊加里薩大學學院,造成 148 人死亡,其中多為學生。2019 年 1 月,另一夥人攻擊奈洛比的 DusitD2 園區,造成 21 人死亡。
眼前的危險並不在於 AI 將業餘新兵變成軍事天才,而在於一個曾跨境進行游擊戰的經驗豐富組織,在其本已擅長的領域變得更加出色。
劍橋研究人員將此效應稱為「提升」(uplift):在不需要相應增加資源的情況下,提高現有行為者的能力。這可能意味著更快速的攻擊、更高的精準度、更完善的作戰安全,或更複雜的行動。
這在武裝分子與追捕他們的國家之間造成了不尋常的不對稱。試想一名博科聖地指揮官採用新 AI 模型需要什麼。
只需要有人擁有智慧型手機或筆記型電腦、網路連線,或許再加上一份訂閱。組織進行實驗。如果這項技術證實有用,指揮官便可要求更多戰士使用它。
現在再想想政府安全機構部署 AI 可能需要什麼。
預算必須獲得批准。系統可能必須採購。敏感資料需要保護。人員必須受訓。不同機構必須決定誰可以存取什麼。監控與隱私方面的法律問題浮現。軍事指揮官必須確立何時可以信任 AI 生成的情報。
這些限制有許多是必要的。政府理應比恐怖分子更加謹慎。但它們也造成了潛在的危險錯配。
奈及利亞軍隊擁有的資金、武器、情報和人員遠多於博科聖地。肯亞及其夥伴同樣擁有青年黨永遠無法匹敵的能力。
然而,武裝組織或許仍能更快地對市面上可取得的商業技術進行實驗。
因此,問題不在於非洲國家能否在支出上勝過武裝團體——它們顯然可以。而是在於它們能否在學習速度上勝過對方。
快速移動的威脅地平線
劍橋研究記錄的 ISWAP 活動反映的是 2024 年的 AI 能力。如今的多模態模型遠為精密,能夠分析衛星影像、處理龐大資料集、合成即時音訊與視訊,並執行複雜的推理任務。
因此,安全機構面對的是移動目標。一套針對 2024 年生成式 AI 能力設計的反恐策略如今已經過時。
誠然,博科聖地與 ISWAP 在作戰層面部署 AI 的公開證據遠比青年黨充分。劍橋的發現建立在前戰士的直接證詞之上,詳述了有組織的小組結構與具體的戰場應用。
關於其他非洲武裝團體的證據則較不詳細。現在就假設青年黨已複製博科聖地的 AI 作業仍為時過早。
但核心漏洞依然不變:進入門檻幾乎不存在。不需要專有硬體或專業情報網路。賴哥斯軟體開發者、奈洛比大學生或約翰尼斯堡企業主管所使用的商業模型,任何擁有瀏覽器和網路連線的人都能取得。要阻止其他組織跟進所需的技術基礎設施微乎其微。
博科聖地與青年黨數十年來之所以倖存,是因為在面對優勢國家武力時展現出持續的敏捷性。如今,廉價且無所不在的 AI 模型已進入戰場。
這正是從阿布加到摩加迪休與奈洛比的各國政府應當憂心之處。
終極危險在於,商用 AI 悄悄賦予老練叛亂組織漸進的優勢,使其更聰明、更快速、更難以剷除,而國家行為者卻因官僚惰性、情報共享碎片化以及技術專業人才長期短缺而癱瘓不前。

