距離奈及利亞2027年大選還有142天,印尼黑客接管 INEC 網站
重點速覽
- •約有28個賭場與博彩頁面在 INEC 的官方網域上直接上線,其中部分內容以 WordPress 作者名 Ajuma Achor 發布。
- •據報導,voters.inecnigeria.org 子網域顯示無關的俄文內容,且 SSL 憑證指向另一個新註冊網域,顯示可能存在子網域接管。
- •INEC 的 ICT 主任表示 BVAS 驗證設備仍運行 Android 10,但委員會使用客製化版本,且目前沒有在 2027 年前升級作業系統的計畫。
- •這次網站入侵與一個更廣泛的模式一致:與印尼有關的網絡在多個非洲國家的政府網站上植入賭場內容,以獲取搜尋排名。
- •INEC 已被敦促對發布帳號、供應商憑證與子網域進行公開鑑識審計,並請 ngCERT 調查選民子網域的說法。
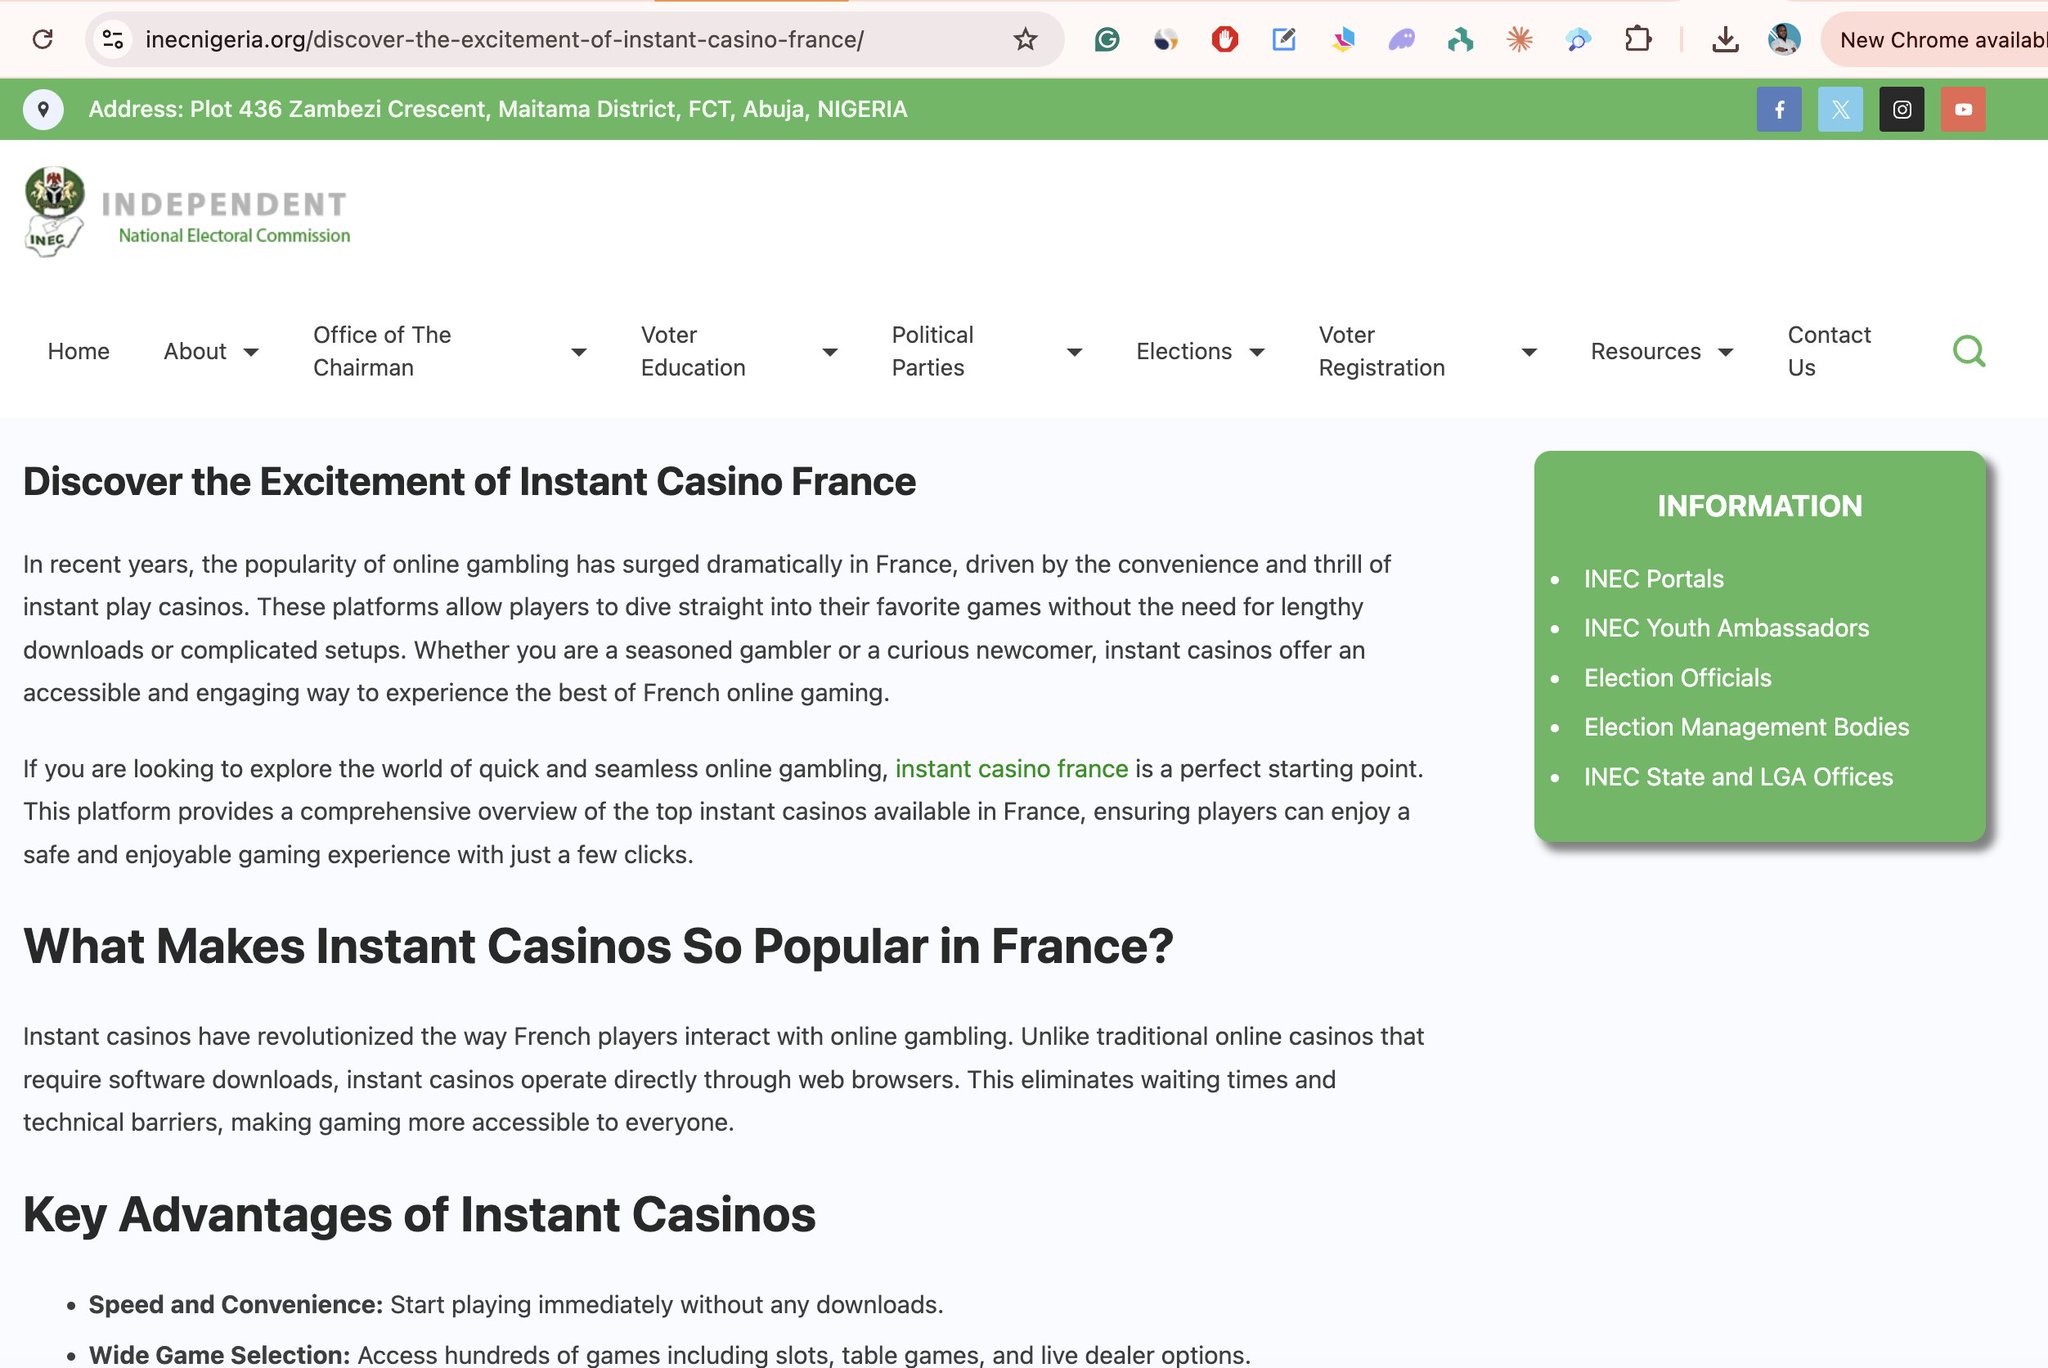
在2027年全國大選中,距離奈及利亞選民前往投票選出下一批領導人還有142天時,獨立全國選舉委員會(INEC)的官方網站上被發現出現賭場頁面;該委員會將負責舉行並宣布這場選舉結果。
這項發現是在2026年8月26日深夜被揭露,距離下一次預定的補選還有23天,而就在數週前,INEC 自己的 ICT 主任才剛確認,該國核心的驗證設備仍在運行 Android 10。
8月26日,數據研究者 Mundus 記錄到約28篇直接發布在 inecnigeria.org 上的賭場與博彩文章。這些內容不是外部連結,而是官方網域上的實際頁面,包括捷克語賭場說明、「instant casino France」促銷,以及類似的搜尋引擎誘餌,並集中在 WordPress 作者名 Ajuma Achor 之下。
同一個名字也出現在職業紀錄中,顯示其為 Interra Networks 的行銷主管;該 ICT 公司過去曾向 INEC 提供聯絡中心及其他服務。Mundus 提出了兩種可能:一個長期遭入侵且未被任何人審計的發布帳號,或是擁有合法存取權的人在使用它進行付費 SEO 佈局。無論哪一種情況,能夠悄悄發布數十篇博彩頁面的憑證,理論上也能在全國關注時發布偽造的結果公告或虛假的聲明。
同一晚還發現了第二個問題:據報 voters.inecnigeria.org 正在顯示無關的俄文內容,且使用的是屬於一個新註冊、無關網域的 SSL 憑證,這是可能發生子網域接管的典型跡象。對選民可見的主機若處於這種狀態,並不只是外觀問題;它位於公民用來查詢登記、並將官方數位服務視為可信來源的渠道旁邊。
已經潛入政府網站的非洲集團
INEC 網站遭入侵,與 Techpoint Africa 最近記錄的一項行動相符:一個與印尼有關的網絡在16個非洲國家的約20個政府網站內植入賭場內容,其中包括奈及利亞、埃及、肯亞、烏干達、迦納與南非。其目的在於搜尋排名。Google 對既有的官方網域信任程度高於新賭博網站;只要把賭場頁面隱藏在政府 CMS 中,營運者就能繼承這份信任。Google 本身也在 2024 年採取了行動,其「site reputation abuse」垃圾內容政策開始鎖定發布在高權重網域上的第三方內容,因其試圖利用這些網域的搜尋排名。
Zend Cybersecurity Threat Labs 的研究員 Chris Nwobi 表示,攻擊者不需要頂級利用程式;過時軟體與暴露於網際網路的管理面板就已足夠。早在 2024 年11月,就已在奈及利亞聯邦高等法院網站上觀察到與博彩相關的存在。到 2026 年5月,多個奈及利亞機構已在提供印尼品牌內容,包括「SLOT88」通知。GitHub 在印尼工作時間提交的變更、當地客服電話與 QRIS 付款通道,都指向同一個生態系。7月的資料包提到的機構包括 NILDS、NEMA、NAERLS、EFCC 以及聯邦高等法院。INEC 並不在最初名單中。若確認這次攻擊來自同一威脅行為者,意味著選舉委員會如今也加入了一個它本不該踏入的圈子。
這個集團的動機看來是商業性的,但這並不代表其立足點無害。一旦攻擊者或內部人員能寫入官方 CMS,同一渠道也可用於散布錯誤資訊、針對選民資料設計的釣魚頁面,或在投票日進行定時干擾。
在網站事件發生前數週,INEC ICT 主任 Lawrence Bayode 博士在 Arise TV 上證實,雙模態選民驗證系統(Bimodal Voter Accreditation System)仍在運行 Android 10,也就是這些設備於 2021 年出貨時所搭載的版本。Google 已於 2023 年停止對該版本提供主流安全支援。Bayode 表示,委員會並非只依賴作業系統本身;這些機器使用鎖定、客製化的版本,另加由 INEC 控制的安全層,以及分離的驗證與結果上傳應用程式。他還說,2027 年之前沒有更換作業系統的計畫,因為更新的 Android 版本將迫使硬體升級,包括更多 RAM,這可能使設備變慢。
批評者,包括前副總統 Atiku Abubakar 及獨立資安分析師,認為未修補的基礎系統仍會擴大攻擊面。公開的 Android 公告已列出影響 Android 10 的嚴重遠端程式碼執行漏洞。若底層核心與函式庫未獨立維護,客製化版本也會承接其中一部分風險。BVAS 設備會擷取指紋與臉部影像,與登記冊比對,並傳送投票站結果。理論上,遭入侵的設備可在離開投票亭前竄改快取中的驗證紀錄或結果檔案。
8月的奧孫州模擬驗證已經出現失敗,INEC 將其歸因於較舊的選民紀錄產生過高相似度分數。那些事件屬於技術問題;但它們引發的可信度問題則是政治性的:如今同一個被指在其公開網站上托管賭場頁面的機構,正要求全國信任那些作業系統已經三年未受支援的設備。
選舉完整性不是從計票之夜才開始。它始於公民是否相信選民名冊乾淨、驗證設備處於控制之下,以及官方網站不會被無聲改寫。inecnigeria.org 上的發布權限迄今未顯示有嚴格盤點。選民子網域處於不安全狀態,顯示即使是面向公民的基礎設施也可能逐漸失守。BVAS 上的 Android 10 則顯示,2021 年購入的硬體被當作成品,而不是一個需要安全生命週期的系統。
選民資料是這套架構中最敏感的資產:生物特徵、地址、投票站分配與歷史名冊。WordPress 網站上的賭場頁面,並不等同於全國名冊的外洩;但它們證明,寫入權限與邊界控制 कमजोर 到足以讓外部人員,或持有殘留憑證的內部人員,大規模植入內容。讓博彩網絡搭乘非洲政府網域的那些弱點,也可被想要選票、而非下注的行為者重用。
網站與 BVAS 是兩台不同的機器。單靠部落格登入,不可能自行改寫手持設備中的結果檔案;不受支援的 Android 版本,也不能證明 SEO 操作者碰過名冊。真正的危險在於這種模式:被忽視的官方網站、長期供應商關係,以及把選舉技術當作硬體購買,而不是作為必須持續修補、直到最後一張選票被點算的平台。
INEC 在2027年前必須做什麼
奈及利亞的下一場全國考驗早已排定。總統與國民議會選舉安排在 2027 年1月舉行。如果賭場 slug 仍然存在,刪除它們只是最低要求,這並不是故事的全部。
INEC 需要對每個發布帳號、每個供應商憑證以及每個子網域進行公開鑑識審計。它需要讓 ngCERT 介入調查選民子網域的說法。它需要說明 Android 10 設備是否能在全國規模上維持防護,或 2021 年那批設備只是披著選舉標誌的技術債。它還需要報告,除了 SEO 頁面之外,是否還有其他內容被存取。
在這些答案提供之前,inecnigeria.org 上的賭場文章不是尷尬的註腳,而是對一場關鍵總統選舉發出的警告,只是這警告來得離投票日太近了,整整142天。

