FomoPeek iOS 惡意軟體鎖定加密貨幣用戶,SlowMist 與 Binance 發出警告
重點速覽
- •SlowMist 於 9 月 19 日警告,iOS 應用程式 FomoPeek 的 1.1 與 1.2 版本含有惡行程式碼,受影響用戶回報資產遭竊且私鑰外洩。
- •該應用程式暗藏一個 iOS 核心漏洞利用框架,具備八種漏洞利用方法,涵蓋 iOS 12.0–18.7 及 26.0–26.1 版本,可逃逸沙盒並存取鑰匙圈資料及其他應用程式的檔案。
- •FomoPeek 於 9 月 17 日更新的 1.3 版本已不再包含這些漏洞利用框架,比 SlowMist 的公開警示早了兩天。
- •Binance 敦促安裝過該應用程式的用戶解除安裝、更新 iOS,並將自託管錢包資產轉移至從未安裝過 FomoPeek 的裝置上的新錢包,同時表示其用戶尚未確認受到影響。
- •曾協助 SlowMist 調查的 Gate.io 與 OKX 也已發出警告;此事件凸顯不法份子日益利用行動應用程式(包括在合法應用程式商店上架的假應用程式)鎖定加密貨幣用戶。
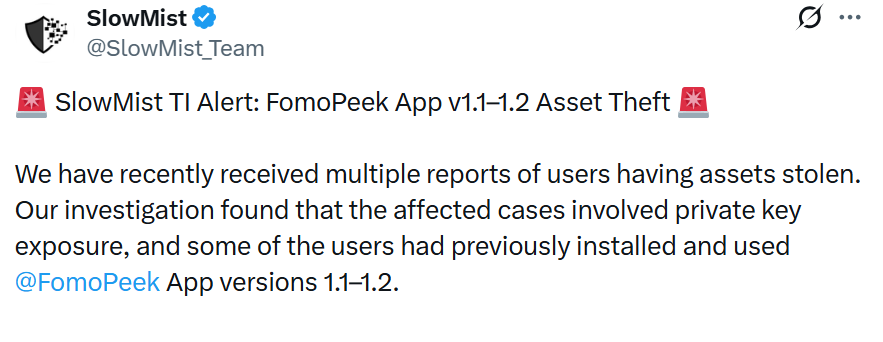
區塊鏈安全公司 SlowMist 發現 iOS 應用程式 FomoPeek 內嵌針對加密貨幣用戶的惡意軟體。該公司於 9 月 19 日在 X 上發布警示,提醒 iPhone 用戶注意此惡意軟體,並指出多名用戶回報資產遭竊。
根據 SlowMist 的調查,受影響用戶的私鑰已外洩。該公司也確認部分受害用戶安裝了 FomoPeek 1.1 或 1.2 版本,該應用程式宣稱是用於監控 Ethereum、Solana 與 Tron 網路上巨鯨錢包的唯讀工具。
FomoPeek 惡意軟體可繞過 iOS 沙盒
SlowMist 的分析顯示,該應用程式的 iOS 版本包含兩個與其宣稱功能無關的模組。其中一個模組藏有一個 iOS 核心漏洞利用框架,具備八種不同的作業系統漏洞利用方法。該框架影響 iOS 12.0–18.7 及 26.0–26.1 版本,並會根據 iPhone 機型與 iOS 版本選擇漏洞利用方法。
核心層級的漏洞利用被視為最嚴重的裝置入侵類型之一,因為核心支撐著區隔不同應用程式資料的隔離邊界。一旦漏洞利用成功,該應用程式便能逃逸 iOS 沙盒,解密敏感的鑰匙圈資料並存取其他應用程式的檔案。因此,受感染裝置上幾乎所有敏感資訊都面臨曝光風險,包括登入憑證、助記詞、聊天記錄與私鑰——這意味著即使 FomoPeek 本身定位為監控工具而非錢包,儲存在其他應用程式中的錢包資料也處於其觸及範圍之內。
該惡意軟體還能收集資料、連線至隱藏伺服器,並接收不法份子的遠端指令。不過,惡行程式碼似乎已被移除:9 月 17 日更新的 1.3 版本已不再包含這些漏洞利用框架,比 SlowMist 9 月 19 日的公開警示早兩天。
Binance 敦促用戶轉移資產、解除安裝 FomoPeek 並更新 iOS
多家加密貨幣交易所已就此事向用戶發出警示。Binance 要求運行 iOS 26.x 或更早版本且安裝過該應用程式的 iPhone 與 iPad 用戶將其解除安裝,並切勿重新下載。該交易所在一則 X 貼文中同時建議將 iOS 更新至最新版本,並表示尚未收到任何 Binance 用戶受影響的報告。
對於 Binance 自託管錢包的用戶,該交易所建議將資產轉移至從未安裝過 FomoPeek 的裝置上的新錢包——此建議反映了沙盒逃逸可觸及同一裝置上其他應用程式檔案的能力。
其他交易所,包括曾協助 SlowMist 調查的 Gate.io 與 OKX,也已向用戶發出警告。
行動裝置仍是日益擴大的攻擊面
此事件凸顯威脅行為者持續透過行動裝置鎖定加密貨幣用戶。過去幾年來,不法份子越來越多地依賴各種方法入侵智慧型手機以存取加密錢包。值得注意的是,惡意應用程式有時會出現在 Play Store 與 App Store 等合法通路。App Store 上曾出現多款假加密應用程式,其中包括一款冒充 Wasabi 錢包的應用程式,導致一名用戶於 8 月損失 6 BTC。
對於想評估自身風險的用戶而言,各項公告提供的具體檢查點包括所安裝的 FomoPeek 版本、裝置的 iOS 版本,以及參與調查的公司與交易所的後續更新。
本文僅供參考之用。可能安裝過受影響軟體的用戶,應遵循官方安全機構與錢包平台的指引。

