FBI求職入口網站遭駭 外洩資料恐曝光涉敏感情報工作的員工
重點速覽
- •外洩的FBI招募紀錄似乎將具名員工與涉及俄羅斯和中國的情報相關任務,以及監控與人力情報職能連結起來。
- •路透已獨立核實一份5,000行樣本中22人以上的細節,駭客宣稱該樣本是2至3 TB資料庫的一部分,其中大部分仍未經核實。
- •FBIJobs.gov入口網站及其Candidate Gateway為外部申請人和現職局內人員儲存「敏感但未分類」的資料,包括社會安全號碼。
- •FBI尚未確定入侵是始於自身系統或第三方供應商,且沒有公開證據證實ShinyHunters或CVE-2026-35273是幕後黑手。
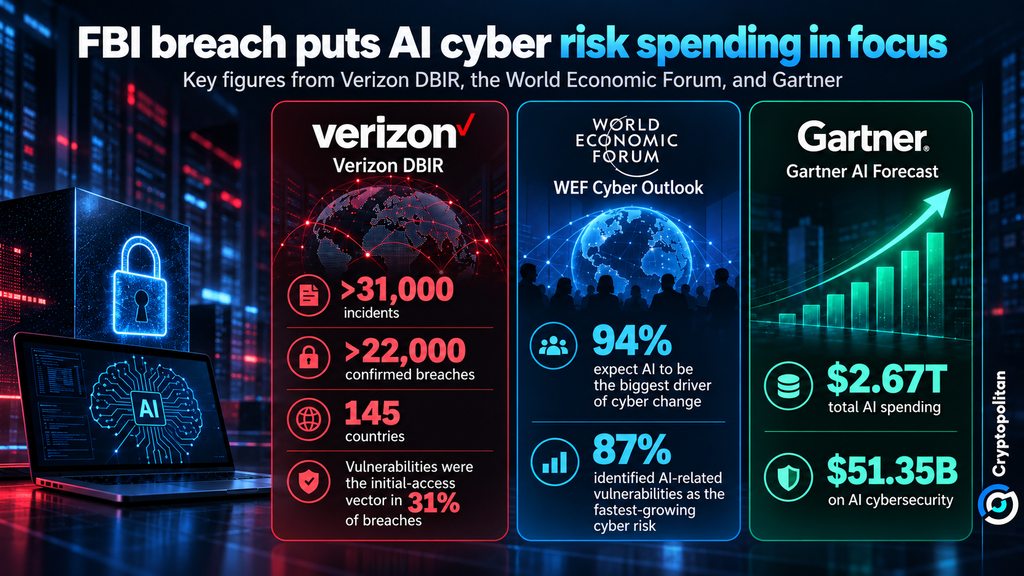
- •業界報告顯示AI輔助攻擊的風險日益增加:世界經濟論壇發現94%的領導者預期AI將推動網路安全變革,Gartner預測2026年AI網路安全支出將達513.5億美元。
從FBI招募系統竊取的個人資料,可能不只是曝光員工的個人資訊:外洩的紀錄似乎將具名員工與敏感情報工作連結起來,包括涉及俄羅斯和中國的任務。
據駭客宣稱,路透的一項審查檢視了一份5,000行的個人資訊樣本,據稱屬於該局數千名員工。該組織聲稱,這份樣本只是總計2至3 TB資料庫的一小部分。路透已獨立核實22人以上的細節,而FBI尚未證實有多少員工涉及此事件。其餘宣稱的資料尚未經獨立核實。
為何求職入口網站持有間諜級身分資料
據路透報導,這次外洩的敏感性源於若干文件似乎將具名員工與情報相關活動連結。審查人員發現了與俄羅斯和中國任務相關的人員,以及從事監控與人力情報職能的人員。
FBI的隱私影響評估是一份說明該局如何收集與保護個人資訊的公開文件,解釋了為何招募平台會持有如此敏感的資料。FBIJobs.gov及其Candidate Gateway儲存被列為「敏感但未分類」的資訊,包括姓名、社會安全號碼、出生日期、公民身分、性別以及退伍軍人優先資格。
現職員工也可透過連結至該局人力資源系統的帳戶,使用該系統申請僅限內部人員的職位。換言之,該入口網站的使用者不僅限於外部申請人,還包括現任局內人員。
FBI國家新聞辦公室在2026年9月23日發布的聲明中表示:「FBI知悉一個網路犯罪集團宣稱入侵fbijobs.gov入口網站,並宣稱影響FBI員工的個人可識別資訊(PII)。」
根據《FBI關於fbijobs.gov入口網站遭入侵及宣稱影響FBI員工PII的聲明》,該局尚未確定最初的入侵是發生在FBI系統內,還是透過支援該入口網站的第三方供應商。
ShinyHunters、PeopleSoft與風險背景
根據FBI的隱私文件,該招募平台的底層基礎架構依賴Oracle PeopleSoft、Oracle Database和Drupal。Google的Mandiant]()先前將ShinyHunters組織與利用CVE-2026-35273攻擊Oracle PeopleSoft系統的行動連結起來,該漏洞被Oracle評為最嚴重的問題,評分為10分中的9.8分——即通用漏洞評分系統(CVSS)中嚴重等級的最高分。
然而,這種關聯並不能確定FBIJobs.gov入侵事件的發生方式。目前沒有公開證據顯示CVE-2026-35273或ShinyHunters是幕後黑手,調查人員是否會確認或排除這種關聯仍是未解之謎。Google表示,已警告100多個可能在這場更大規模攻擊行動中暴露的組織,其中大多數位於美國,68%屬於高等教育機構。
竊取的人事資料如何助長AI驅動的攻擊
沒有任何跡象顯示人工智慧涉入這次FBI入侵事件。更急迫的問題是,這些詳細的個人資訊後續可能如何被利用。
一份關於對抗性AI演進的Google威脅情報報告指出,駭客所做的已不只是發出簡單的提示,而是以更高的自主性運作。舉例來說,一個駭客組織利用遭入侵的雲端服務,在不到六小時內發動了大規模的憑證竊取攻擊。
Verizon的《2026年資料外洩調查報告》(DBIR)指出:「威脅行為者越來越依賴GenAI協助其攻擊的各個階段。」
Verizon的分析涵蓋145個國家超過31,000起安全事件和逾22,000起經證實的外洩事件。報告發現,在超過31%的案例中,漏洞是引發外洩的手段。後續影響不一定止於入侵階段,因為竊取的個人資料也可用於發動進一步攻擊。
Microsoft在其關於2024年初National Public Data外洩事件的指引中強調了這一風險。該公司指出,任何曝光的電子郵件地址都會帶來更高的網路釣魚和帳戶接管風險,而遭外洩的電話號碼則可用於透過電話和簡訊進行網路釣魚。
就FBI的情況而言,情況可能更為嚴重,因為外洩的資訊似乎不只包含員工的聯絡方式,還將其身分與職務和任務資訊連結起來。這種組合可能為攻擊者提供更強大的偵察、假冒和高度客製化社交工具。AI可能加速並擴大這些行動,協助攻擊者處理竊取的資訊、制定具說服力的策略,並將其作業自動化。
Cryptopolitan也曾報導對自主AI代理的疑慮,這類代理的運作速度可能遠超組織的治理能力。
這次外洩可能加速的支出
更廣泛的市場已開始回應這股壓力。世界經濟論壇的《2026年全球網路安全展望》發現,94%的受訪領導者預期AI將是網路安全變革的最大推動力,而87%的受訪者將AI相關漏洞視為增長最快的網路風險。
與此同時,Gartner預測2026年全球AI支出將成長49.5%,達到2.67兆美元,其中包括513.5億美元的AI網路安全支出。
FBI外洩事件本身並未創造這些趨勢。但它顯示,身分保護、威脅偵測和AI輔助防禦,對政府與企業而言正越來越難以視為可有可無。在本案中,仍有兩個問題未解:有多少員工受到影響,以及入侵究竟是始於FBI系統內部還是外部供應商。

