2026 年上半年加密貨幣駭客攻擊造成 13.2 億美元損失
重點速覽
- •2026 年上半年,加密貨幣協議在數百起已公開披露的駭客攻擊中損失 13.2 億美元。
- •存取控制失效推動了許多最大損失,包括 Kelp DAO 的 2.92 億美元和 Drift Protocol 的 2.80 億美元。
- •網路釣魚和社交工程攻擊在該期間造成 2.82 億美元損失。
- •TRM Labs 報告稱,每起駭客攻擊的平均損失約為 22 萬美元,低於此前任何六個月期間。
- •業界專家對人工智慧是否會加速加密貨幣攻擊,或促使主要協議改善防禦,存在分歧。
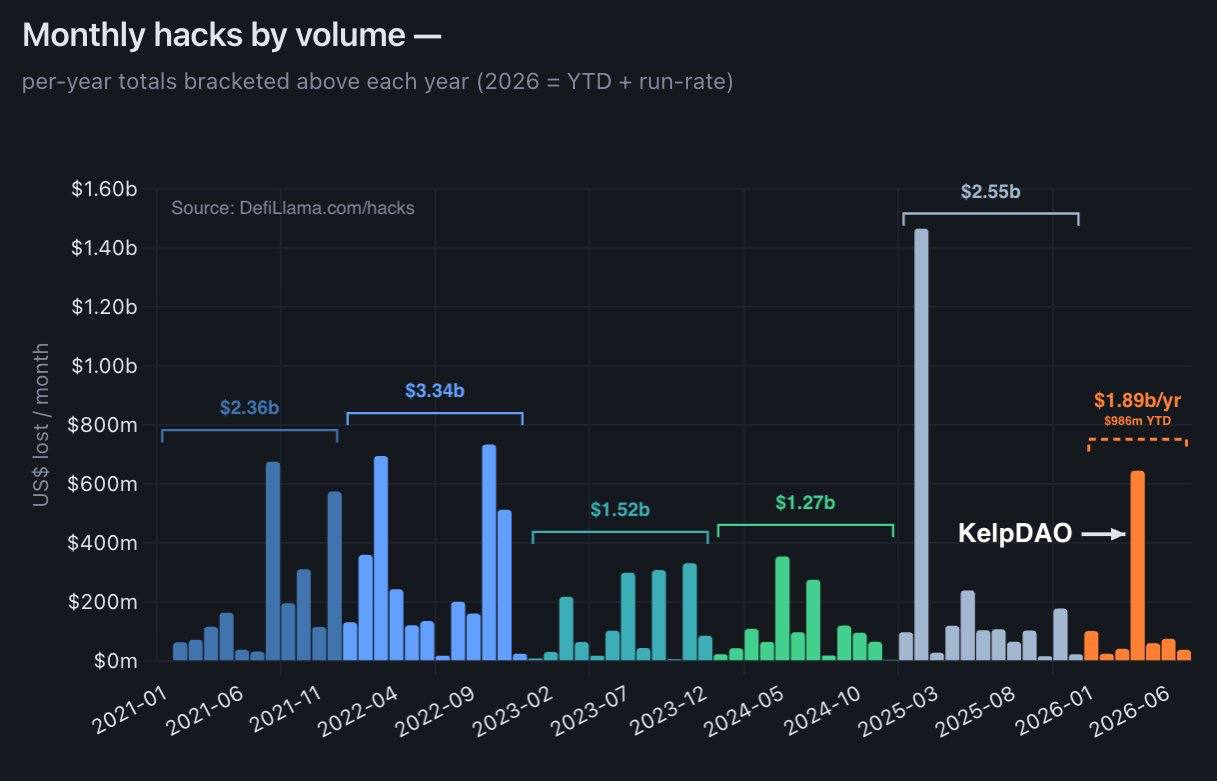
2026 年上半年,加密貨幣協議在數百起已公開披露的駭客攻擊中損失 13.2 億美元,最大損失與存取控制失效、網路釣魚和社交工程攻擊,以及預言機相關漏洞利用有關。
The Market Periodical 的來源資料在重點摘要中引用了 224 起加密貨幣駭客攻擊,而文章正文則稱,該期間 244 起已公開披露的駭客攻擊共造成 13.2 億美元損失。Onchain Lens 在 X 上分享了相關資料,表示大部分損失來自少數事件:https://x.com/onchainlens/status/2080920931623682522?s=46。
上半年總額顯示,駭客攻擊仍是加密貨幣協議面臨的重大風險,儘管損失低於前一年。僅 2025 年 2 月的 Bybit 駭客事件就造成 14 億美元損失。損失集中於少數大型事件,也凸顯出特權存取、治理控制和跨鏈基礎設施一旦遭到入侵,可能形成高影響力的故障點。
存取控制失效與網路釣魚導致主要損失
根據 Onchain Lens,2026 年上半年多數高損失攻擊源於存取控制失效。這些事件包括攻擊者破壞權限或取得協議特權存取的情況。
該期間兩起最大事件發生在 4 月,且都涉及存取控制失效。Kelp DAO 和 Drift Protocol 分別遭駭,損失 2.92 億美元和 2.80 億美元。
在 Kelp DAO 攻擊中,駭客入侵鏈下 RPC 節點,以利用 LayerZero 驗證器設定,並誘使其釋放 ETH。Drift Protocol 事件則涉及透過社交工程取得該協議 Security Council 的存取權限,並預先簽署交易。
其他大型加密貨幣駭客攻擊也涉及攻擊者使用不同方法破壞存取並竊取資金。BonkDAO 因治理漏洞利用而從其金庫損失 2,100 萬美元。
網路釣魚和社交工程攻擊造成 2.82 億美元損失。預言機問題是第三大主要攻擊途徑,Bonzo Finance、Ostium 和 Blend protocol 都因預言機漏洞利用而各自損失數百萬美元。預言機攻擊對 DeFi 尤其重要,因為協議通常使用外部價格資訊或市場資料來決定抵押品價值、清算和結算結果。
小規模攻擊增加,AI 風險受到關注
2026 年上半年一個值得注意的模式,是小規模攻擊普遍存在。區塊鏈安全公司 TRM Labs 在其 2026 年上半年報告中表示,該期間加密貨幣駭客攻擊增加,而每起駭客攻擊的平均損失約為 22 萬美元。該數字低於此前任何六個月期間。
大多數駭客攻擊是針對 DeFi 協議、代幣專案和去中心化交易所的智慧合約漏洞利用。這些資料顯示,在當前安全環境中,大型且備受關注的事件仍然重要,但針對較小專案的例行攻擊,也在已披露漏洞利用活動中占據越來越大的比重。
包括 OpenZeppelin 創辦人 Manuel Aráoz 在內的一些專家表示,人工智慧的進展可能影響整個 DeFi。Aráoz 在 X 上討論了此議題:https://x.com/maraoz/status/2059413451265441990?s=20。
數月前,一套 AI 系統發現了一個漏洞,該漏洞本可允許在 Zcash 網路上鑄造無限量 ZEC 代幣。Anthropic 也在 2025 年 12 月發布報告,顯示其 AI 代理成功利用了 2020 年至 2025 年間曾遭入侵的 405 份智慧合約中的 63%。
然而,並非所有人都同意 AI 將加速加密貨幣攻擊。DragonFly 管理合夥人 Haseeb Qureshi 表示,這種擔憂多半是誤報,因為主要加密貨幣協議也會強化自身防禦。Qureshi 在 X 上就此議題發表評論:https://x.com/hosseeb/status/2076682247168827849?s=20。
Qureshi 指出,雖然駭客攻擊數量增加,但攻擊規模已下降。他表示,這顯示攻擊者正把目標放在較小型協議和專案上,這些協議和專案尚未針對 AI 相關威脅改進其程式碼。

