什麼是加密貨幣跨鏈橋?運作原理與頻遭駭客攻擊的原因
重點速覽
- •自2021年以來,加密貨幣跨鏈橋漏洞利用的累計損失已超過43億美元,且跨鏈橋佔2026年第一季三大DeFi漏洞利用事件中的兩起。
- •大多數跨鏈橋透過「鎖倉與鑄造」流程轉移價值:在來源鏈鎖定原始代幣,並在目標鏈發行封裝代幣,Wrapped Bitcoin是最著名的例子。
- •存取控制缺陷是2024年的主要攻擊向量,佔當年跨鏈橋事件損失價值約75%,即約17億美元。
- •2026年重大跨鏈橋事件包括Kelp DAO約2.9億美元的攻擊、Verus Protocol約1,160萬美元的損失、Hyperbridge的偽造訊息攻擊,以及AFX Trade在攻擊者取得五個驗證者簽名後損失約2,415萬USDC。
- •較新的協議致力於降低跨鏈橋風險,Chainlink的CCIP據報已處理超過28.6兆美元轉移而未發生協議層級漏洞利用,Wormhole則於2024年加入零知識證明驗證與跨鏈治理。
加密貨幣跨鏈橋在本來無法互相通訊的區塊鏈之間轉移代幣與資料,且已成為加密產業中遭受攻擊最嚴重的環節之一。一份2026年的區塊鏈跨鏈橋指南指出,自2021年以來,跨鏈橋漏洞利用造成的累計損失已超過43億美元,且跨鏈橋佔2026年第一季三大DeFi漏洞利用事件中的兩起。本文將說明跨鏈橋的運作方式、損失規模,以及歷史紀錄所揭示的弱點。
什麼是加密貨幣跨鏈橋?
Bitcoin、Ethereum與BNB Smart Chain等區塊鏈各自遵循不同的規則,採用不同的共識機制、程式語言與代幣標準。預設情況下,它們無法互相發送訊息或資產。
加密貨幣跨鏈橋是連接兩個獨立區塊鏈網路的協議,讓使用者能在鏈之間轉移資產或資料。這種能力稱為互操作性。
說明文章常用兩座島嶼之間的實體橋樑來比喻:每座島嶼都是自己的區塊鏈生態系,沒有橋樑,資產與使用者就困在自己的島上。
跨鏈有其實際需求。使用者可以存取僅存在於其他鏈上的應用程式與DeFi服務,而且各網路的交易費用不同,有些使用者會將資產轉移到較便宜的鏈上進行特定交易。
開發者也從中受惠,跨鏈橋讓他們能夠建構同時運用多條區塊鏈優勢的應用程式。例如Curve Finance與Aave使用跨鏈橋,讓使用者在Ethereum與Polygon、Avalanche等網路之間移動流動性。
另一種選擇——賣出資產再買新資產——會產生交易成本,並讓使用者暴露於價格波動。跨鏈橋則讓使用者保留原始資產,同時獲得新網路的存取權。
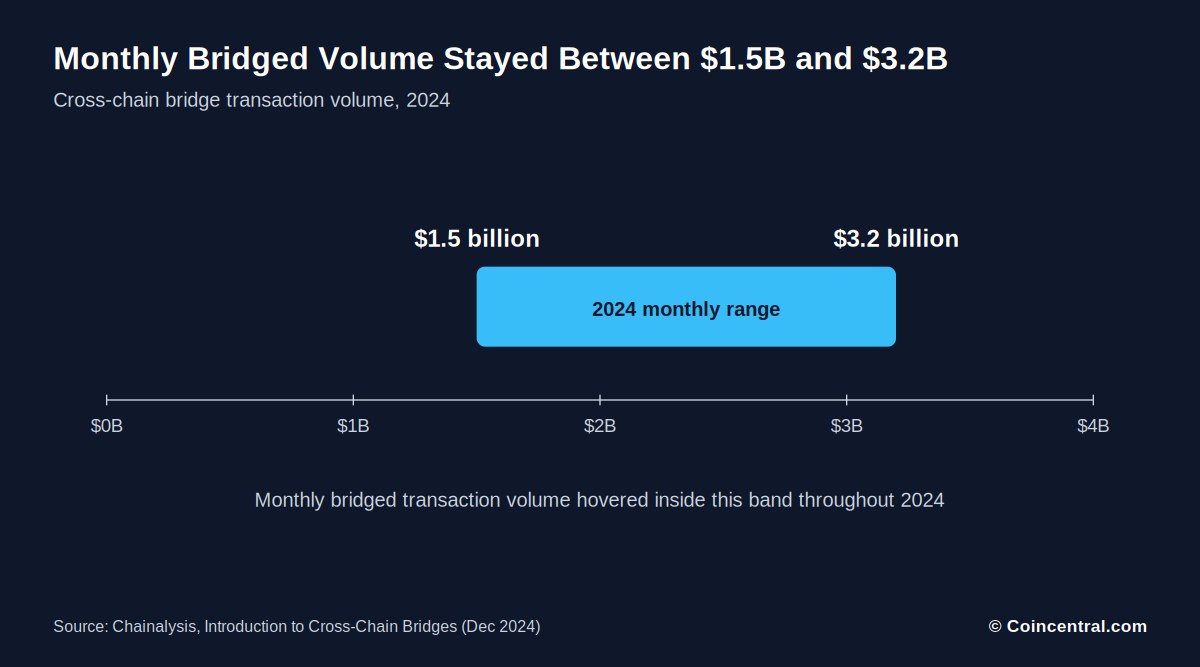
使用數據凸顯人們對跨鏈橋的依賴程度。Chainalysis報告指出,2024年每月跨鏈橋轉移量介於15億至32億美元之間。
加密貨幣跨鏈橋如何轉移價值
大多數跨鏈橋透過「鎖倉與鑄造」流程轉移價值。使用者將原始代幣發送至來源鏈上的跨鏈橋合約,該合約鎖定代幣並記錄存款。跨鏈橋接著向目標鏈上的對應合約發送安全訊息,該合約鑄造與原始資產價值掛鉤的封裝代幣。
原始代幣從未真正跨越鏈的邊界。相反地,使用者收到替代代幣——Wrapped Bitcoin(WBTC),一種可在Ethereum上使用的ERC-20代幣,是最典型的例子——而原始BTC仍鎖定在智慧合約中。
反向轉移則依靠銷毀與解鎖:使用者將封裝代幣發回跨鏈橋合約,合約將其從流通中移除。訊息隨後傳回來源鏈,原始資產即被釋放。
Chainalysis以Ethereum到Solana的例子說明流程:資產在Ethereum上鎖定,訊息傳達至Solana,並在該處鑄造封裝副本,可如原生資產般在Solana上使用。
從使用者角度來看,步驟很短:選擇來源鏈與金額,將資產發送至跨鏈橋,然後在目標鏈上收到封裝代幣。在幕後,系統依賴訊息、證明、驗證者、合約與流動性池。
最後一點對安全性至關重要。鏈條中任何一環失效,資金都可能迅速流失——後續章節將說明實際案例。無論弱點是偽造訊息、簽名驗證瑕疵或缺失的驗證步驟,損失規模往往取決於背後的流動性多寡。
加密貨幣跨鏈橋的類型
跨鏈橋可依營運者、運作方式與資產轉移方向分類。最常見的區分是「可信賴」與「免信任」設計,各有其利弊。
可信賴(或託管型)跨鏈橋由中心化實體營運,使用者必須信任營運者保管資產。這類跨鏈橋可能提供更流暢的體驗,但營運者有挪用資金的可能。
免信任(或非託管型)跨鏈橋依靠智慧合約鎖定與釋放代幣,沒有中心化營運者。安全性取決於程式碼品質,此類跨鏈橋可能更複雜、更緩慢。
其他類別包括封裝資產跨鏈橋——將一條鏈上的資產轉換為另一條鏈上的相容代幣,WBTC是最著名的例子——以及側鏈跨鏈橋,連接主鏈與採用不同共識機制的子鏈,例如Ethereum與Gnosis Chain之間的連接。
方向也是一項因素。單向跨鏈橋只將資產轉往目標鏈,沒有回程路徑;雙向跨鏈橋可雙向運作,更適合一般用途。
有些錢包提供跨鏈兌換作為另一種途徑。錢包使用聚合器在去中心化交易所搜尋最佳匯率,可能在幕後使用跨鏈橋,而使用者無需直接操作。
跨鏈橋駭客攻擊造成多少損失?
跨鏈橋漏洞利用已造成數十億美元的損失。一份2026年指南統計,自2021年以來累計損失超過43億美元,使跨鏈基礎設施成為加密領域最受攻擊的領域之一。
較早的Chainalysis分析統計,自2022年初起損失達14億美元。當時從跨鏈橋竊取的金額已超過10億美元——此後總額持續攀升。
存取控制缺陷是2024年的主要成因,佔當年跨鏈橋事件損失價值約75%,即17億美元。後續章節將更深入探討。
原始資料中最大的單一事件是6.15億美元的Ronin漏洞利用。Ronin是支援遊戲Axie Infinity的跨鏈橋。Wormhole則因數位簽名驗證的弱點損失約3.2億美元。
據報約2.9億美元的Kelp DAO攻擊,是截至5月為止2026年最大的跨鏈橋相關漏洞利用。Horizon於2022年6月損失約1億美元。
規模本身並不代表缺陷的嚴重程度。Hyperbridge損失較少,只因為其流動性有限——今天竊取250萬美元的漏洞,若資金池擴大,可能造成更大損失。
2026年的跨鏈橋駭客事件
2026年發生多起跨鏈橋事件。最大的一起是Kelp DAO,攻擊者據稱竊取約2.9億美元。TechRadar報導,該攻擊針對Kelp的LayerZero設定,部分研究人員將其與Lazarus Group聯繫起來。
據報導,LayerZero表示問題源於Kelp的配置,包括其使用單一DVN。Kelp對此說法提出異議。此案例顯示,安全性取決於專案如何設定其訊息傳遞層,而非僅取決於底層協議。
Verus Protocol的Ethereum跨鏈橋被利用,損失約1,160萬美元,Blockaid與PeckShield於5月18日示警。一則偽造的跨鏈訊息誘騙跨鏈橋將儲備發送至攻擊者的錢包。
攻擊者抽走ETH、USDC與tBTC,並兌換成約5,402 ETH。Blockaid表示,原因是跨鏈橋Solidity程式碼中缺少來源金額驗證,而非ECDSA繞過、公證金鑰洩露或解析器錯誤。
Hyperbridge遭偽造跨鏈訊息攻擊。攻擊者取得跨鏈DOT代幣合約的控制權,鑄造10億跨鏈DOT並拋售至可用流動性。初步報告稱損失237,000美元,後續覆核則將實際損失估為近250萬美元。
各來源對時間點說法不一:一份指南將Hyperbridge損失定於2025年3月,而一份2026年報告則定位於4月。
AFX Trade於7月22日損失約2,415萬USDC,攻擊者取得了從其跨鏈橋提款所需的五個驗證者簽名——這符合下一節將說明的驗證者奪取模式。
跨鏈橋為何遭駭
跨鏈橋必須回答一個困難的問題:另一條鏈上是否真的發生了某事?如果跨鏈橋答錯了,資金就會在不該移動時移動。
跨鏈橋成為具吸引力目標的原因有三:它們持有大量儲備、連接多個生態系統,並將驗證錯誤轉化為直接提款。它們還依賴分布在多條鏈上的複雜智慧合約邏輯。
一份分析將攻擊分為兩類:程式碼攻擊,利用智慧合約中的缺陷;網路設計攻擊,通常透過社交工程實施。
大多數跨鏈橋駭客的目標,是在一條鏈上釋放代幣,而另一條鏈上沒有對應的存款。三種手法反覆出現。
存取控制缺陷是2024年的主要攻擊向量,約佔損失價值的75%,即17億美元,其餘源於其他原因。託管型跨鏈橋還有另一層風險:營運者可能挪用資金。
2026年的事件顯示這些類別在實務中如何呈現:Verus與Hyperbridge因偽造跨鏈訊息而失守,AFX Trade因攻擊者湊齊提款所需的驗證者簽名而遭竊,Kelp DAO則涉及訊息傳遞層配置方式的爭議。驗證者奪取是需要理解的模式:當跨鏈橋只在收集到足夠簽名後才釋放資金時,掌握這些簽名的人即可在沒有存款支持的情況下授權提款。
DeFi的互連程度也遠高於2022年Nomad與Wormhole遭攻擊時。如今有更多鏈、封裝代幣與訊息層,使微小的驗證缺口有更多機會演變為重大損失。
被竊資金如何透過跨鏈橋流動
跨鏈橋也有助於被竊資金的轉移。透過連接各鏈,它們使執法部門與安全團隊更難追蹤交易路徑。Chainalysis指出,資料碎片化與交易路徑模糊是主要問題。
FTX崩潰後,駭客從該交易所竊取約4.77億美元並開始洗錢,使用剝離鏈、CoinJoin與跨鏈橋來掩蓋資金來源與去向,目的是提高匿名性。
洗錢通常分三個階段。處置階段將髒錢引入金融體系,多層化階段透過大量交易隱藏來源,整合階段則是資金不再容易追溯至犯罪。
整合是偵測的關鍵時刻,因為此時加密貨幣與現金交會。遵守反洗錢規則的交易所會核實身分與資金來源;其他平台對這些要求的把關則較寬鬆。
跨鏈橋交易會在多個智慧合約與步驟之間留下長長的軌跡。Chainalysis表示,其Reactor工具可跨數百個跨鏈橋協議與去中心化交易所追蹤資金,資料涵蓋超過25條區塊鏈、1,700萬種資產與2.2億筆跨鏈橋交易。
反洗錢規則是防線之一。它們有助於偵測加密貨幣的非法使用,但無法單獨阻止漏洞利用。
2026年7月至10月的其他安全事件
跨鏈橋並非產業唯一的弱點。Santiment的一份報告涵蓋2026年7月至10月初的一系列事件,涉及交易所、硬體錢包、跨鏈橋與軟體錢包。事件的多樣性本身就是重點:該季的損失來自交易所營運安全、借貸協議機制、儲備不匹配、錢包韌體隨機性與第三方供應商系統——與前述跨鏈橋漏洞利用不同的失敗面向,但對受影響的使用者而言後果相同。
Bitget於9月24日報告遭入侵,損失約3.875億美元,高於最初估計的3.516億美元。Mandiant與SlowMist追查其根源為第三方安全產品遭入侵。Bitget表示其冷錢包未受影響,保護基金將賠付使用者。
8月30日接著發生Tectonic漏洞利用。Cronos估計受影響的借款約為1.204億美元。驗證者回滾10,961個區塊並逆轉約1.112億美元,而約919萬美元已離開網路。
9月6日,Liquid Network的一個錯誤使約4,000枚LBTC在無足額儲備的情況下被鑄造。Blockstream表示其儲備從約4,205 BTC降至約197 BTC。攻擊者歸還3,400 BTC,約600 BTC仍未收回。
Coldcard的問題始於7月30日:一個可追溯至2021年3月的韌體錯誤削弱了用於生成種子碼的隨機性。TRM Labs估計約1,816 BTC(價值約1.16億美元)從超過5,200個地址被抽走。
D'CENT的應用程式錢包在9月15日至25日間,於7,393個錢包中損失約1,240萬XRP。Trezor報告ShipMonk與Brevo發生供應商入侵事件,但表示其錢包未被駭。約347,149筆聯絡資料從Brevo被匯出,約2,500人點擊了釣魚連結。
10月9日,Ledger開始調查從經銷商CryptoBilis購買產品的客戶中錢包資金被盜的情況。鏈上調查員Specter估計損失超過8,600萬美元,但Ledger尚未證實總額。兩天前,Justin Drake呼籲為AI對橢圓曲線密碼學的風險做好規劃,而Coinbase的Yehuda Lindell表示,沒有證據顯示底層假設已被削弱。
如何降低跨鏈橋風險——以及未來展望
沒有跨鏈橋是零風險的,但使用者可以降低曝險。確認跨鏈橋已通過安全稽核並有長期營運紀錄,在轉出資金前留意危險訊號。
各來源也列出基本習慣:將資金保存在安全的錢包(如硬體錢包)中,使用強密碼與多因素驗證,保持軟體更新,開啟交易提醒,並留意任何異常活動。
釣魚是常見的竊盜途徑。輸入任何私鑰或敏感資訊前,務必檢查網址。有長期紀錄的成熟平台可以提供更多信心,但沒有任何平台是絕對安全的。
跨鏈兌換是另一種選擇。錢包或服務代為路由兌換,可能避免直接接觸跨鏈橋——但它們也有局限,例如支援的代幣較少且有手續費。
跨鏈橋適合進階需求,例如轉移兌換服務不支援的代幣;兌換則適合熱門代幣之間的基本交易。
較新的協議致力於降低風險。Chainlink的CCIP透過去中心化驗證,已處理超過28.6兆美元的轉移而未發生協議層級的漏洞利用。Wormhole於2024年加入零知識證明驗證與跨鏈治理。提供跨鏈兌換的1inch表示,其產品在執行使用者指令時不會託管資產——這一說法來自該公司本身。
這些發展指向更強的驗證標準,但漏洞利用仍是風險。存取控制缺陷、單點故障與薄弱配置至今已造成諸多損失,使用者在轉移資產前應仔細評估各種選項。值得關注的訊號正是今年損失背後的因素:需要多少獨立方驗證一則跨鏈訊息、配置是否將信任集中在單一驗證者——即LayerZero與Kelp爭議的焦點——單一合約背後有多少流動性,以及營運者能否單方面移動使用者資金。
資料來源
- What Is a Blockchain Bridge?(更新於2026年4月21日)
- What is a Crypto Bridge?(發布於2024年7月15日,更新於2026年7月17日)
- Introduction to Cross-Chain Bridges(Chainalysis團隊,2024年12月5日)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears(Trader Edge,2026年10月13日)
- What is bridging in crypto?
- The biggest bridge hacks in 2026(Vladimir Kozlov,2026年5月21日)
- How Do Hackers Use Crypto Bridges to Steal?
來源:CoinCentral

