Galaxy:Coldcard 第二波資金流出約 40% 為白帽救援行動
重點速覽
- •Galaxy Digital 的區塊鏈監控顯示,Coldcard 漏洞攻擊第二波行動中約有 40% 為白帽活動,而非犯罪竊盜。
- •一筆在區塊 967,948 獲得確認的交易將 52.37 BTC(約占已追蹤漏洞資金的 2.8%)從第二波以及被標記為 Footprint AA、AU 和 AX 的三個攻擊者群集,轉入一個帶有 OP_RETURN 訊息「claim:cryptorecoverytrust dot com」的復原信託地址。
- •同一復原行動還包括 9 月 21 日一筆相關轉帳,金額為 40.71 BTC,約值 331 萬美元,涉及 11 個地址、20 筆輸入和 480 筆輸出。
- •Coldcard 漏洞攻擊始於 7 月 30 日,估計盜取 1 億至 1.3 億美元,此前統計約有 1,816 BTC 從超過 5,200 個地址被盜。
- •該漏洞可追溯至 2021 年 3 月的一次韌體變更,使部分 Coldcard 種子依賴軟體亂數來源;雖然 Coinkite 已修補韌體,但舊種子下的代幣在轉移至新產生的種子之前仍處於風險之中。
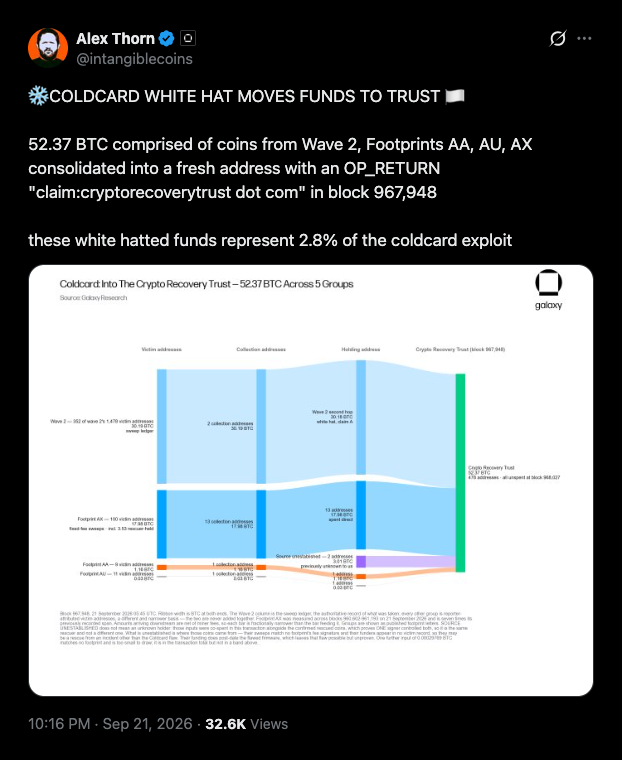
Galaxy Digital 研究主管 Alex Thorn 表示,根據該公司的區塊鏈監控,Coldcard 錢包漏洞攻擊的第二波行動約有 40% 為白帽活動。此一數據有助於修正標題上的損失總額,因為離開遭入侵錢包的代幣並非全數落入不法分子手中。Thorn 在一則 X 貼文中追蹤到 52.37 BTC 被轉入一個標記為新復原信託的地址。
52.37 BTC 於區塊 967,948 落入全新地址
據 Thorn 所述,這 52.37 BTC 來自第二波被竊取的代幣,以及 Galaxy 標記為 Footprint AA、AU 和 AX 的三個攻擊者群集。依共同行為對地址進行群集分析是標準的鏈上追蹤技術,讓研究人員即使資金分散於眾多地址,也能將資金流向歸因於單一行為者。這些資金抵達一個在區塊 967,948 獲得確認的新地址。
該交易附帶一則 OP_RETURN 訊息——嵌入比特幣交易中的簡短訊息——內容為「claim:cryptorecoverytrust dot com」。Thorn 估計這批資金占已追蹤漏洞資金的 2.8%。同一筆交易還向同一復原地址轉入另外 3.0134 BTC,這些資金此前沒有追蹤紀錄。Thorn 表示這可能是更多由白帽取回的 Coldcard 資金,但他將此關聯標記為未經確認。
作為區塊鏈監控的一部分,Galaxy Research 還於 9 月 21 日偵測到一筆相關轉帳,金額為 40.71 BTC,約值 331 萬美元。該交易涉及 11個地址、20 筆輸入和 480 筆輸出,並帶有相同的復原信託訊息。
損失高峰接近 1.3 億美元,源於 2021 年 3 月的韌體缺陷
白帽是運用攻擊者手法在犯罪分子之前搶先取得暴露代幣的安全研究人員。因此,部分從受害者錢包流出的資金實際上是救援行動,代幣被暫時保管,直到持有人出面。受害者可在 cryptorecoverytrust.com 查詢自己的錢包地址,確認資金是否已被轉移至安全處。大多數被竊的比特幣仍閒置在攻擊者錢包中。尚待觀察的問題是有多少持有人會出面認領被保管的代幣——正是這一步驟能將救援轉化為實際的資金取回,並確定真實的損失數字。
Coldcard 漏洞攻擊始於 7 月 30 日,並在隨後數日內分多批展開。損失估計介於 1 億美元以上至最高約 1.3 億美元。Cryptopolitan 先前的報導統計約有 1,816 BTC 從超過 5,200 個地址被盜,當時價值介於 1.14 億至 1.16 億美元之間。
該缺陷可追溯至 2021 年 3 月的一次韌體變更。Coldcard 韌體所產生的部分種子使用了軟體亂數來源,而非裝置的硬體產生器,攻擊者得以離線重建這些種子並盜取錢包資金。Coldcard 硬體錢包製造商 Coinkite 此後已修補韌體,但風險跟隨種子而非裝置:在舊種子下已暴露的代幣仍處於危險之中,直到持有人將其轉移至新產生的種子,這也是白帽救援行動與復原信託申領流程在修補版韌體已問世之際仍然重要的原因。

