Bitget 遭駭損失達 3.516 億美元 執行長排除私鑰外洩
重點速覽
- •攻擊者利用後端錢包系統複製交易資料並觸發資金轉移的授權流程,Bitget 已排除私鑰遭入侵的可能。
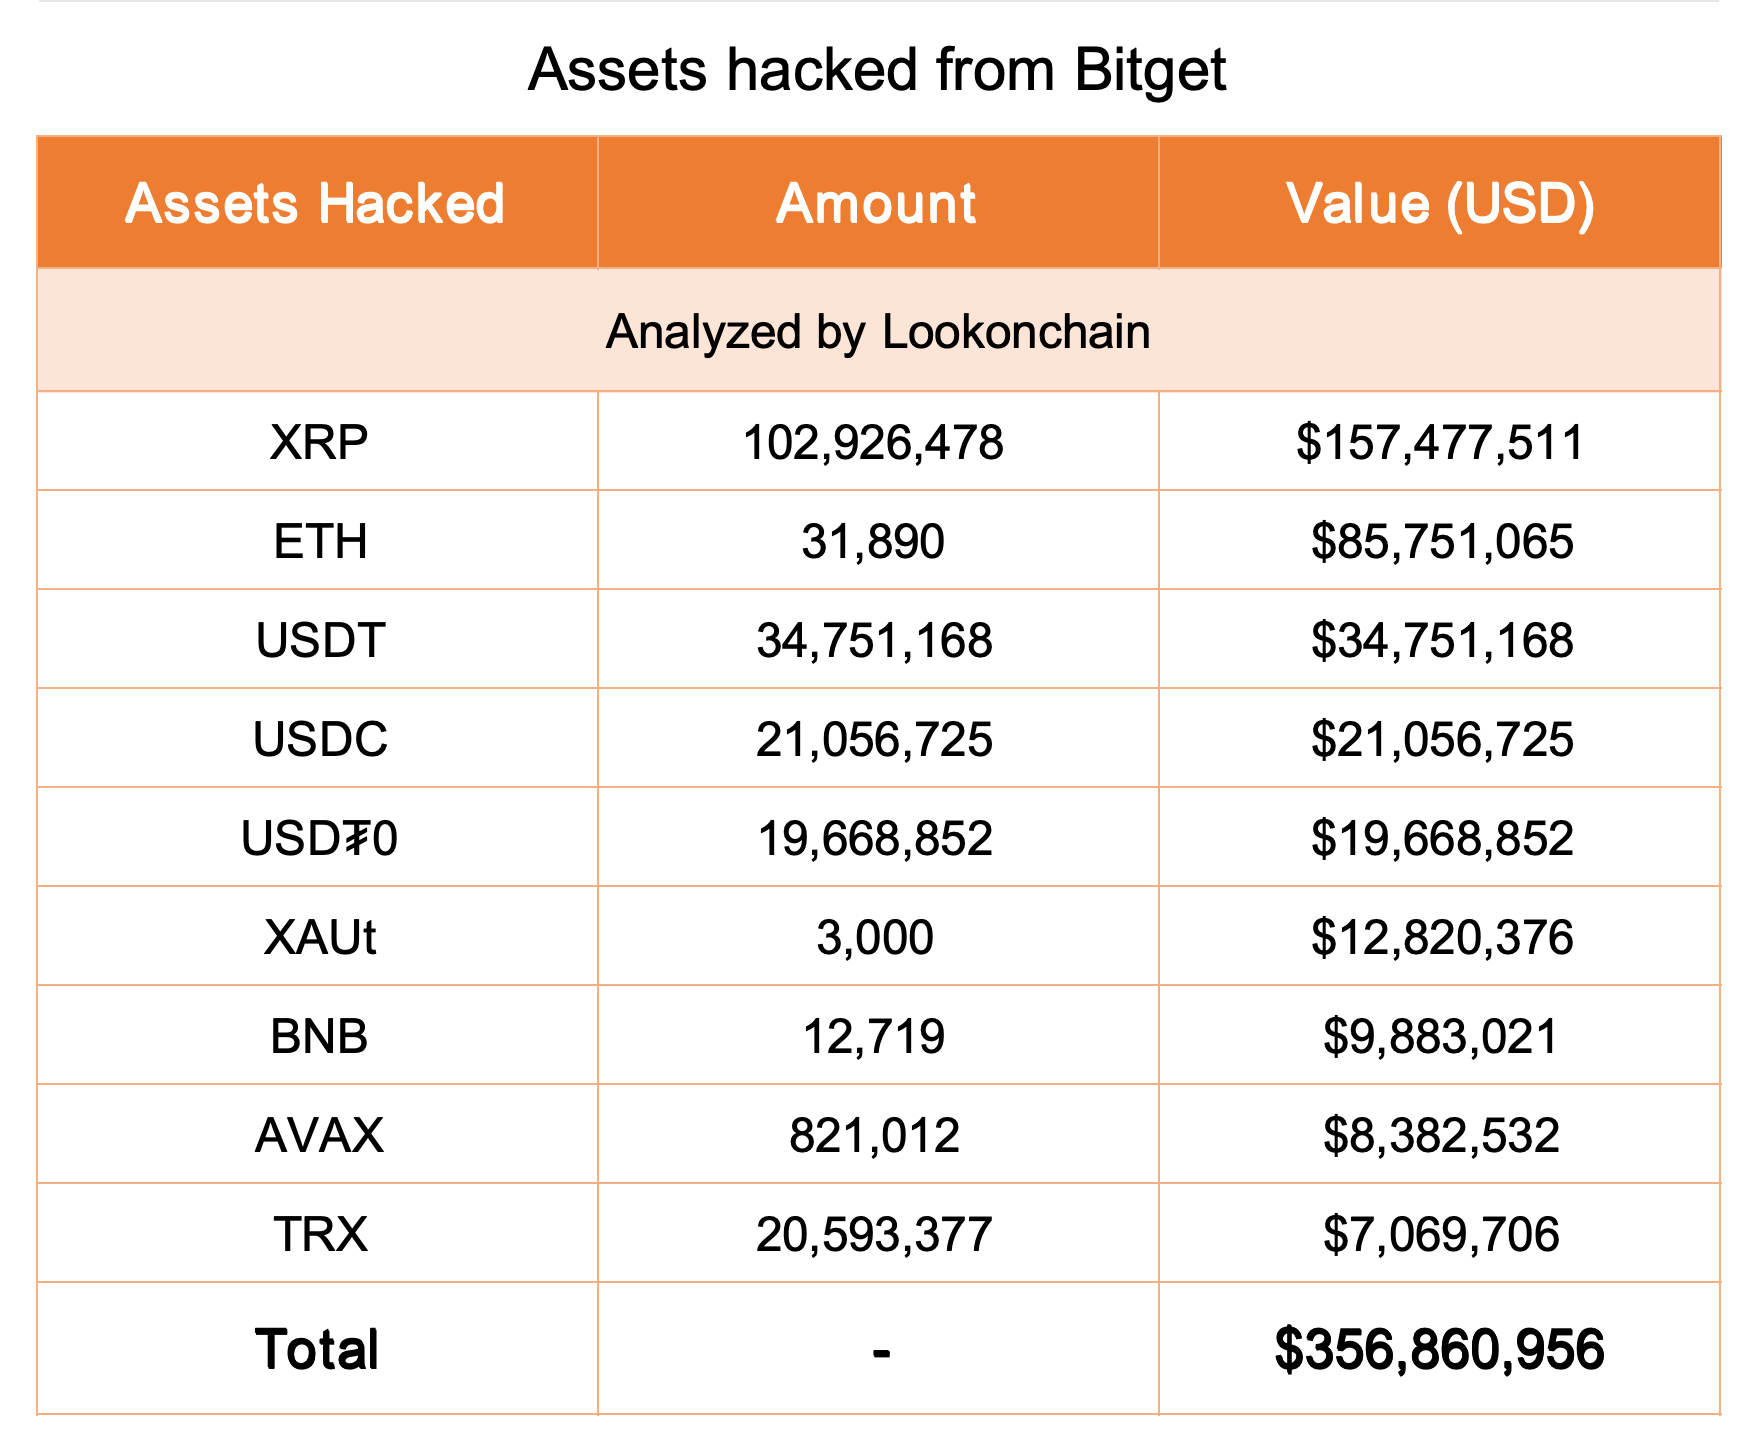
- •Lookonchain 的鏈上分析發現,XRP 與以太幣是受創最重的資產,受影響資產包括價值 1.5748 億美元的 1.0293 億枚 XRP,以及價值 8,575 萬美元的 31,890 枚 ETH。
- •Bitget 的監控系統於 9 月 24 日 UTC 18:31 標記未經授權的轉帳,公司表示損失已受控制、冷錢包保持安全,且不可能再發生未經授權的轉帳。
- •提款目前暫停,入金與一般交易持續運作,Bitget 持有超過 4.64 億美元的使用者保護基金,可用於涵蓋投資人損失。
- •執行長 Gracy Chen 表示,已識別的 IP 位址顯示其 VPN 使用模式與北韓關聯組織相符,北韓涉案的可能性非常高,但重新開放提款與發布完整技術報告均無時間。
Bitget 表示,2026 年 9 月 24 日發生的一起安全事件影響了交易所內約 3.516 億美元的數位資產。執行長 Gracy Chen 指出,攻擊者入侵的是後端錢包系統,而非取得平台的私鑰。公司已暫停提款,同時維持入金與一般交易正常運作。
交易所於 UTC 18:31 偵測到未經授權的轉帳,並在數分鐘內啟動緊急應變程序。據 Bitget 表示,此次入侵波及熱錢包與溫錢包基礎設施的部分區域,而離線儲存資產的冷錢包則未受影響。Chen 隨後表示,公司已控制事件並阻擋後續的未經授權轉帳。
攻擊者鎖定後端錢包基礎設施
2026 年加密貨幣駭客事件持續增加,根據 The Market Periodical 先前的報導,上半年產業損失總計達 13.2 億美元,而 Bitget 是最新一家遭襲的主要交易所。據 Chen 說明,攻擊者入侵了 Bitget 錢包基礎設施中的一個重要後端系統,隨後利用該存取權限複製交易資料,並觸發將資金轉出交易所所需的授權流程。
Chen 表示:「已排除私鑰外洩的可能。」由於私鑰本身並未遭到入侵,竊取行動在約 3.51 億美元時被阻止,使攻擊者無法簽署新的轉帳並從平台抽走更多資金。
Chen 說:「損失控制已確認,不可能再發生未經授權的轉帳。系統入侵的具體方法仍在積極調查中,確認後將發布完整技術報告。」
Bitget 的系統於 9 月 24 日 UTC 18:31 標記了來自熱錢包的未經授權轉帳。熱錢包層全天候保持在線並連接網路。Chen 表示,攻擊者成功抵達溫錢包層——即位於全熱錢包(在線)與全冷錢包(離線)之間的緩衝層,這是業界常見的分層架構,旨在限制任何時刻暴露於網路上的資產規模。她確認 Bitget 的離線金庫(即冷錢包)「仍然完全安全」。
XRP 與 ETH 為受影響資產大宗
區塊鏈分析平台 Lookonchain 在 X 上發布的貼文中的鏈上分析顯示,Ripple 的 XRP 與以太幣(ETH)是 Bitget 平台上受影響最嚴重的兩項資產。據 Lookonchain 表示,被竊資金包括價值 1.5748 億美元的 1.0293 億枚 XRP,以及價值 8,575 萬美元的 31,890 枚 ETH。
Lookonchain 亦列出其他受影響的資產,包括 3,475 萬枚 USDT(約 3,475 萬美元)、2,105 萬枚 USDC(約 2,105 萬美元)、1,967 萬美元,以及 3,000 枚 XAUt(約 1,282 萬美元)。此次事件另涉及價值 988 萬美元的 12,719 枚 BNB、價值 838 萬美元的 821,012 枚 AVAX,以及價值 707 萬美元的 2,059 萬枚 TRX。
Bitget 提出規模逾 4.64 億美元的保護基金
Chen 在 X 上發布的訊息中表示,Bitget 的使用者保護基金持有超過 4.64 億美元,她稱此金額足以涵蓋投資人的損失。她寫道:「用戶資金是安全的。您的帳戶餘額準確無誤,您的資產受到保護。」
提款目前暫停,但入金與一般交易仍持續運作。Chen 表示將重新開放提款,團隊也有能力應對任何擠兌情況。她指出,Bitget 的散戶交易量與 Bybit 相當,並主張 Bitget 能夠吸收超過 3 億美元的損失,如同 Bybit 吸收其 15 億美元損失的能力。
Chen 也表示,團隊已識別出多個 IP 位址,其 VPN 使用模式與特定與北韓(DPRK)有關聯的組織相符,使北韓涉案的可能性「非常高」。近年來多起大型加密貨幣交易所竊案中,調查人員與研究人員皆指出與北韓有關聯的駭客組織涉入其中。
Bitget 已承諾重新開放提款並發布有關入侵方法的完整技術報告,但尚未提供具體時間表。調查仍在進行中,損失估計與歸責結論可能隨新證據出現而改變。本文僅供參考之用。

