幣安 Richard Teng 稱攻擊超出單一工程師權限
重點速覽
- •幣安的 Richard Teng 於2026年10月30日表示,通報的攻擊事件超出任何單一工程師的權限。
- •Teng 否認將事件描述為單純一鍵操作的說法,並指出此類標籤並不準確。
- •此次澄清並未確認是否有多個員工帳號遭入侵,也未確立攻擊者的具體運作方式。
- •該聲明並未說明攻擊的財務影響,也未確認客戶資金是否受到波及。
- •幣安若發布詳細的事件報告,可釐清攻擊的入侵點、受影響的系統與補救措施。
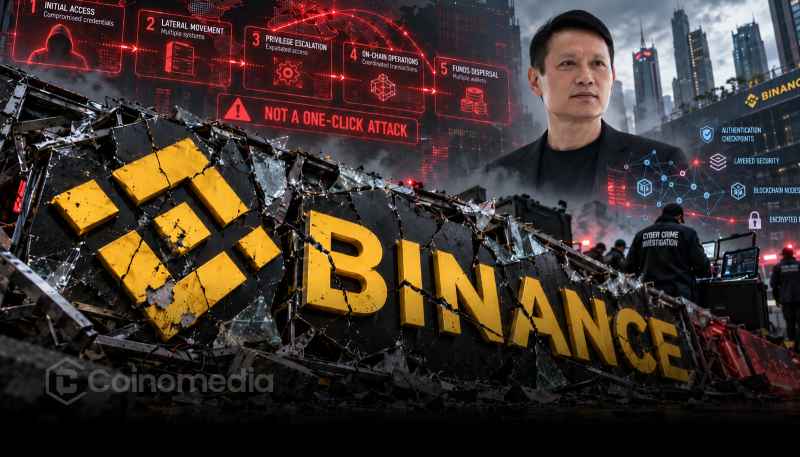
幣安(Binance)的 Richard Teng 澄清,近日通報的攻擊事件已超出任何單一工程師所擁有的權限,並否認將此事件描述為單純「一鍵」操作的說法。
他的言論挑戰了「一名員工透過單一授權行動觸發整起事件」的說法,並對攻擊的複雜性提出新的疑問——儘管其完整的技術細節仍未明朗。在中心化交易所托管客戶資產與帳戶資料的產業中,安全事件的確切範圍往往是最受密切關注的細節之一,這也解釋了為何高層的澄清會引起廣泛關注。
澄清駁斥「一鍵」說法
在2026年10月30日流傳的談話中,Teng 回應了圍繞該事件的說法,解釋指出事件比某些描述更為複雜。根據 Teng 的說法,這次攻擊超出了單一工程師的權限,無法準確地描述為一次一鍵操作。
像「一鍵」這類簡化的標籤,往往在事件仍在發展時流傳,這也是為何公司高層的聲明通常被視為判斷實際已確認內容的依據。此次澄清顯示,理解這起事件需要更仔細地檢視所涉及的權限、系統與行動。然而,該聲明並未指出完整的攻擊流程,也未確立攻擊者的具體運作方式。聲明同樣未確認是否有多個員工帳號遭入侵。
這些區別至關重要:攻擊超出一名工程師的權限,並不一定證明有多名工程師參與。就目前而言,Teng 的解釋提供了更多背景資訊,但並未解決關於該事件的所有疑問。
更新:幣安的 Richard Teng 澄清,攻擊超出了一名工程師的權限,並非「一鍵」操作。pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) 2026年10月30日
為何這項區別重要
這次澄清突顯了資訊安全的一個重要層面:員工被授權的權限與攻擊者實際能力之間的差異。大型加密貨幣平台通常使用存取控制來限制個別員工在敏感系統內可執行的操作。這些控制措施的設計目的,是降低憑證遭竊或未經授權活動可能造成的損害,而這類基於權限的存取系統不僅是加密產業,更是整體企業安全的標準配備。
然而,攻擊者可能試圖利用多個系統、帳戶或安全流程中的弱點。因此,超出單一人員權限的事件,可能涉及比單一帳戶行動更複雜的流程。
話雖如此,Teng 的言論本身並未確立涉及哪些安全控制措施,也未確認是否有特定系統失靈。這項區別對於試圖理解中心化加密貨幣平台相關風險的使用者而言十分重要。將事件簡化為一鍵式的解釋可能遺漏重要的技術細節,而準確的報導需要將已確認的聲明與對攻擊如何發生的推測區分開來。
幣安安全下一步為何?
在 Teng 澄清之後,外界關注的焦點可能轉向幣安是否會發布更多技術資訊。詳細的事件報告有助於釐清攻擊如何發展、涉及哪些權限,以及啟動了哪些防護措施。這類資訊也有助於使用者分辨這是一起孤立的安全事件,還是更廣泛的營運問題。交易所事後的揭露通常會概述入侵點、受影響的系統與補救措施,因此幣安未來任何聲明的深度,將決定公眾所能掌握資訊的完整程度。
對加密貨幣交易所而言,透明的溝通非常重要,因為客戶依賴這些平台來保障數位資產與敏感的帳戶資訊。目前可得的聲明並未說明攻擊的財務影響,也未確認客戶資金是否受到波及。因此,現在就對損失、員工涉入程度或幣安整體安全基礎設施的有效性下結論,仍為時過早。在此期間,使用者在查證活躍事件的最新資訊時,通常依賴交易所的官方管道,而非二手摘要。
就目前而言,Teng 的核心訊息依然成立:這次攻擊無法準確地被簡化為一名工程師的權限或一次點擊。要確立事件的完整範圍、財務影響及其發展過程,仍需要更多經過驗證的細節。

