幣安遭駭:被清空的錢包正是證明客戶資產有全額抵押的儲備錢包
重點速覽
- •本次遭駭被清空的地址出現在幣安自身的月度儲備揭露中,該交易所藉此證明客戶餘額有全額抵押。
- •攻擊者利用 EIP-7702(2025 年 Pectra 升級中加入的以太坊功能),將「Binance 14」錢包變成掃幣器,自動把轉入資金轉發至自己的地址。
- •約 204,500 枚 ETH 被竊,約佔幣安以太幣儲備的 5.6%,其中單筆轉帳約值 4.42 億美元,可能使 ETH 抵押率從 10 月 1 日的恰好 100% 降至約 94%。
- •幣安與聯合執行長何一表示,即使資產遭竊,客戶餘額仍將獲得兌付;創辦人趙長鵬也表示預期用戶將獲得全額補償。
- •被竊資金已有相當部分遭凍結,包括 Tether 凍結超過 15.67 億枚 USDT、Circle 凍結約 8.23 億美元 USDC,Ripple 凍結約 2 億美元,World Liberty Financial 凍結 2,700 萬美元 USD1。
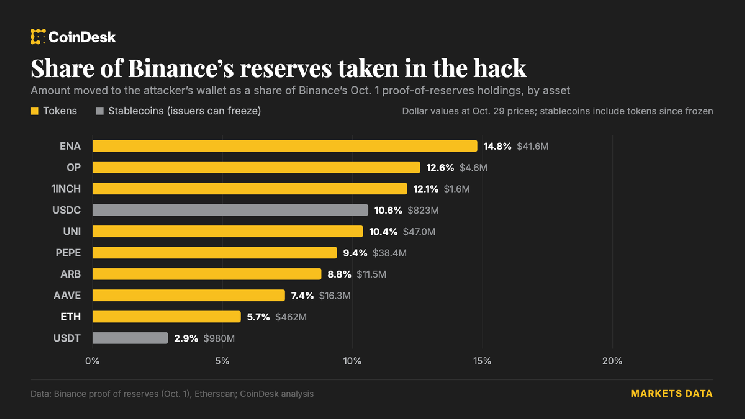
據 CoinDesk 審查幣安自身的儲備數據顯示,本週四幣安遭駭時被清空的錢包,正是該交易所引用以證明客戶加密資產有全額抵押的地址。
因此,幣安對部分資產的一比一抵押——尤其是以太幣——在交易所補回被竊資產之前,很可能已跌破 100%。
幣安每月公布其控制錢包的清單及持有內容,並與平台上的客戶餘額進行比對——這種揭露做法在 2022 年 FTX 崩盤後成為行業慣例,當時客戶餘額被證實並未獲得全額抵押。其最新報告日期為 10 月 1 日,其中包含一個標記為「Binance 14」的錢包,即本次攻擊的核心錢包。報告發布時,該錢包持有 12.6 億枚 USDT 和 89,475 枚 ETH,以及其他資產共 37 項。
攻擊者利用了以太坊一項名為 EIP-7702 的功能,該功能於 2025 年的 Pectra 升級中加入網路,允許錢包將控制權交給一段軟體。在取得 Binance 14 的金鑰簽署該授權後,攻擊者將該錢包變成掃幣器,自動把轉入的資金轉發至自己的地址。Etherscan 顯示,167,464 枚 ETH 於協調世界時 20:24(美東時間下午 4:24)從 Binance 14 轉出,隨後又有 28,005.6 枚 ETH 從 Binance 16 轉出,兩者均流入攻擊者的錢包。近 15 分鐘後,195,460 枚 ETH——約 4.42 億美元——被轉至第二個地址。
這筆損失落在薄弱的緩衝之上。截至 10 月 1 日,幣安持有的 ETH 恰好足以覆蓋客戶餘額(100% 儲備率),並持有客戶 USDC 的 108.26%。被竊的約 204,500 枚 ETH 約佔幣安 ETH 儲備的 5.6%,使交易所的 ETH 抵押率降至約 94%。攻擊者持有的較小倉位,包括 ENA、UNI、PEPE 和 AAVE,佔幣安申報各該資產持有量的 7% 至 15% 不等。
幣安與聯合執行長何一表示用戶資金安全——實際上意味著即使背後資產遭竊,客戶餘額仍將獲得兌付。創辦人趙長鵬也表示,他預期用戶將獲得全額補償。
穩定幣發行方已凍結大部分被竊資金。Tether 執行長 Paolo Ardoino 表示已凍結超過 15.67 億枚 USDT,趙長鵬則稱 Circle 凍結的 USDC 約為 8.23 億美元。Ripple 也凍結了約 2 億美元資產,World Liberty Financial 則凍結了價值 2,700 萬美元的 USD1 穩定幣。
幣安下一份月度儲備報告將顯示客戶餘額背後的資產是否已獲重建,而凍結資金最終能追回多少仍有待觀察。

