1.06億美元加密貨幣竊案衝擊歐盟實體,Solana MEV機器人King再遭盜領78.6萬美元
重點速覽
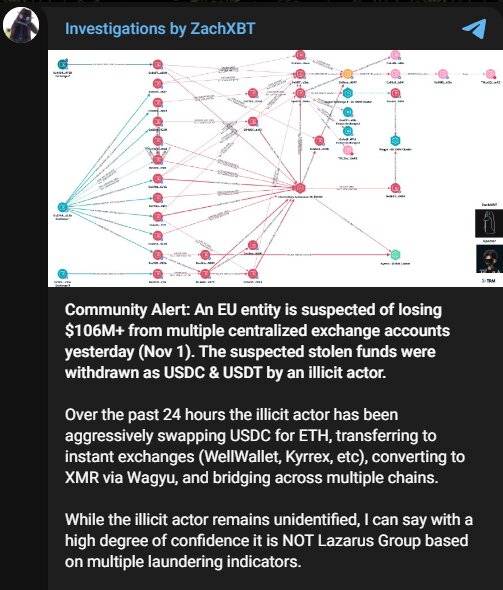
- •一家未具名的歐盟實體疑似於11月1日在多家中心化加密貨幣交易所的帳戶中損失超過1.06億美元的數位資產,資金最初以USDC和USDT被竊取。
- •調查員ZachXBT公布了與該活動相關的11個地址,並表示他高度確信與北韓相關的Lazarus集團並未涉案。
- •在24小時內,疑似攻擊者將USDC兌換為以太幣,透過WellWallet和Kyrrex等即時兌換平台轉移資金,並使用Wagyu將部分資產轉換為門羅幣,同時在多個區塊鏈之間移動資產。
- •從可凍結的穩定幣轉換為以太幣和門羅幣,加上即時兌換平台與跨鏈橋的迅速使用,可能阻礙追回工作,且涉案歐盟企業與交易所均未證實資金損失。
- •Solana較老牌的套利機器人King(累計獲利約720萬美元)遭盜領約78.6萬美元,包括約4,260枚WSOL、191枚SOL及36.6萬美元穩定幣,入侵手法至今不明。
區塊鏈調查人員持續監控兩起重大加密貨幣安全事件:一家未具名歐盟實體疑似遭竊超過1.06億美元,以及老牌Solana交易機器人King遭盜領約78.6萬美元。ZachXBT與鏈上分析帳號Onchain Lens均在追蹤這兩起案件。較大的一起案件仍在調查中,受害方、涉案交易所以及攻擊者均尚未被確認。
歐盟實體疑似損失超過1.06億美元加密貨幣
區塊鏈調查員ZachXBT表示,一家未具名的歐盟實體疑似於11月1日在多家中心化加密貨幣交易所持有的帳戶中損失超過1.06億美元的數位資產。疑似贓款最初以USDC和USDT的形式被竊取。
ZachXBT公布了與該活動相關的11個地址,但並未透露任何受害者的身分,也未說明這些交易所帳戶是如何開設的。公開列出錢包地址是鏈上調查早期的標準步驟:在資金仍可追蹤時,這為交易所、分析公司和穩定幣發行方提供了一套具體的識別標的,以便監控或採取行動。
疑似攻擊者隨後迅速掩蓋資金軌跡。在接下來的24小時內,USDC被兌換為以太幣,資金並經由WellWallet和Kyrrex等即時兌換平台轉移。透過Wagyu,部分資產被轉換為隱私幣門羅幣,其他資產則在多個區塊鏈網路之間移動。
ZachXBT排除Lazarus集團涉案
ZachXBT進一步表示,這起洗錢活動似乎不符合與北韓相關的Lazarus集團的典型模式。雖然實際實施竊盜的人尚未確定,但這位調查員表示,他「高度確信」這並非Lazarus所為。
這項評估具有重要意義,因為它出現在近來一系列大規模加密貨幣入侵事件之後,這些事件使北韓駭客組織重新成為焦點。不過,目前沒有任何證據顯示這起歐盟事件與那些行動有關。加密貨幣案件早期的歸因通常取決於這類行為特徵,而非經證實的犯案聲明,這也是為什麼在追蹤持續進行的同時,結論可能仍屬暫時性。
贓款轉移至無法凍結的穩定幣之外
從可凍結的穩定幣轉換為ETH和XMR,可能會阻礙追回工作。USDC和USDT的發行方能夠凍結指定地址上的代幣,而以太幣等資產則沒有具備類似能力的中心化發行方。門羅幣則帶來另一項挑戰,因為該網路的隱私功能會去除交易中的所有識別細節。
即時兌換平台與跨鏈橋被迅速使用,也使資金追蹤更加複雜,調查人員必須透過各種網路與服務追查活動軌跡。值得關注的具體進展是,USDC和USDT的發行方是否會凍結這11個已公布的地址中的任何一個——這種發行方層級的行動在過去的大規模竊案中曾被使用。
涉案的歐盟企業與相關交易所均未證實資金損失。
Solana MEV機器人King再損失78.6萬美元
另一起事件波及King,這是Solana網路上較老牌的自動化套利機器人之一。根據Onchain Lens的說法,該機器人遭盜領約78.6萬美元,包括約4,260枚WSOL、191枚SOL以及價值36.6萬美元的穩定幣。事件發生前,King據報累計獲利約720萬美元。這類機器人的運作方式是持續掃描各交易場所的定價低效情況,其營運資金通常存放在全天候自動簽署交易的線上錢包中。
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana's oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) 2026年11月2日
Onchain Lens也找到了疑似盜領錢包、轉發錢包以及受害錢包的地址。目前尚未透露攻擊者以何種具體方式存取該監控帳戶,也無法確定錢包是透過該管道還是其他方式遭到入侵。隨著盜領地址、轉發地址與受害地址如今均已公開,贓款後續的任何移動都可在鏈上被追蹤,即使入侵方式仍未獲證實。
兩起案件目前均未解決。在交易所入侵案中,受影響的企業、涉案場所與作案者尚未被公開確認。在King盜領案中,確切的入侵手法也尚未查明。
本文根據Crypto Ninjas的報導編寫。

