Trezor称ShipMonk数据泄露范围扩大,再有6.7万名美国客户受影响
要点速览
- •另有6.7万名美国客户受到ShipMonk数据泄露影响,受影响总人数从13,689人增至约80,700人。
- •新发现的信息泄露记录涵盖2019年11月至2021年8月之间的订单,尽管ShipMonk曾书面确认这些数据已被删除。
- •此次泄露源于分析工具Metabase的一个严重SQL注入漏洞,该漏洞同样影响了Framework和Tally。
- •Trezor自身系统未被入侵,设备、私钥和钱包备份均未受影响,但泄露的记录会根据家庭住址识别钱包持有者,带来钓鱼和人身安全风险。
- •Trezor正致力于推出采用储物柜取件、中性包装和通用发件人信息的匿名配送服务。
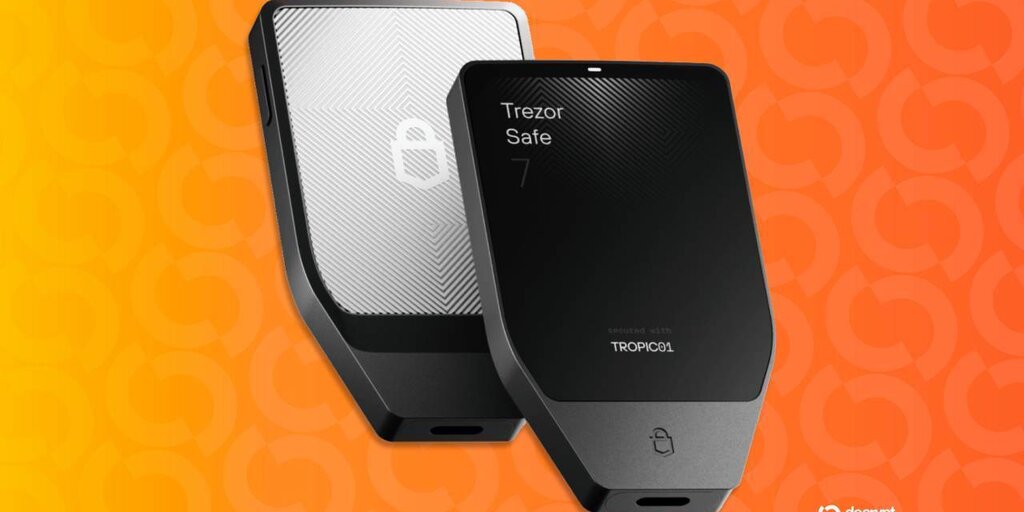
Trezor周五表示,又有6.7万名美国客户卷入其物流服务商ShipMonk的数据泄露事件,这家硬件钱包制造商上个月首次披露了该事件。
新发现的记录涵盖2019年11月至2021年8月之间下达的订单,其中部分记录已有近七年历史。ShipMonk于两天前将这一发现告知Trezor。
泄露的数据包括姓名、电子邮箱、电话号码、家庭住址和订单编号。Trezor表示,其曾多次要求并获得ShipMonk的书面确认,称这些记录已按照合同和数据政策被删除,并对获悉数据并未删除表示失望。这一事件提醒人们,即使公司自身的安全完好无损,也可能通过第三方供应商暴露风险——本案中,一家履约服务商保留客户记录的时间远远超出了合同允许的期限。
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought. Another 67,000 customers from the US who ordered between November 2019 and August 2021…
— Trezor (@Trezor) September 4, 2026
Trezor在8月披露此次泄露时,将其有限的影响范围归功于一项90天删除政策,并称该政策是其协商写入履约合作伙伴条款中的。这一说法如今显得大为失色:受影响客户数量已从13,689人增至约80,700人。泄露披露范围随时间扩大的情况并不罕见,因为调查往往会发现更多被入侵的系统或被保留的数据,后续进一步更新仍有可能。
钱包持有者面临多重威胁
Trezor自身的系统并未被入侵,设备、私钥和钱包备份均未受影响。该公司指出,危险在于这些记录将在具体家庭地址上确认硬件钱包持有者的身份。在警告防范虚假电子邮件、电话和信件之余,Trezor还提醒受影响客户注意人身安全风险,并重申钱包备份绝不应被分享或在网站上输入。
早在今年2月,Trezor和竞争对手、硬件钱包制造商Ledger的用户就已收到伪造信件,信件印有全息图、二维码和伪造的高管签名,要求他们激活一个虚构的安全检查,否则将失去钱包访问权限。Ledger自身曾在2020年遭遇重大电商数据泄露,近百万客户的个人信息被曝光,随后多年间这些客户不断遭受钓鱼攻击和威胁——这一先例说明被盗的买家数据可以在很长时间内持续助长攻击。
当时,网络安全顾问David Sehyeon Baek告诉Decrypt,一封带有姓名和家庭住址的信件传递的信号是"我们能够找到你",而且被盗数据在多年内仍有利用价值,因为人们很少搬家或更换电话号码。
此次入侵源于分析工具Metabase的一个严重SQL注入漏洞,该漏洞于8月6日被披露,允许未经身份验证的攻击者窃取相连数据库的凭证。笔记本电脑制造商Framework和表单构建工具Tally也在同一波攻击中受影响,这表明广泛使用的软件中的一个漏洞可能级联波及多家公司的数据。据报道,ShipMonk已收到归属为ShinyHunters组织的勒索电子邮件,但这一归属尚未得到证实。
Trezor表示正尽快推出匿名配送服务——该选项将采用储物柜取件、中性包装和通用发件人信息,使购买者完全无需提供家庭住址。

