攻击者利用 Optimizely Web Experimentation 漏洞在 178 家机构网站上替换加密货币钱包地址
要点速览
- •攻击者利用 Optimizely Web Experimentation 产品的漏洞注入恶意 JavaScript,波及 178 家机构的访客,包括 Zoom、BBC、HSBC、Ledger、CNN、Salesforce 和 IKEA,而无需直接入侵这些网站。
- •注入的脚本在显示文本、剪贴板复制和外发请求中替换了合法加密货币钱包地址,使付款即使在设备完全更新的情况下也能被重定向。
- •Report URI 估计截至 11 月 16 日 19:25 UTC 攻击者收入约 7,040 美元,TechNext24 随后的链上审查又发现了约 150 美元的额外比特币入账。
- •Optimizely 于 11 月 17 日发布安全公告,称已修复漏洞、移除注入代码、保护受影响账户并增加了防止未经授权代码投放的防护措施。
- •除加密货币窃取外,此次攻击活动还包括窃取支付卡信息、盗取 Cookie 和截图以及投放 iOS 漏洞利用工具包的代码,Report URI 警告受影响机构数量可能上升。
Optimizely Web Experimentation 产品的一个漏洞使 178 家机构的网站访客暴露于旨在将加密货币付款重定向至攻击者钱包的恶意代码之下。该事件于 11 月 16 日被发现,表明数字资产可以在区块链本身未被攻破的情况下被窃取。
受影响的机构包括 Zoom、BBC、HSBC、Ledger、CNN、Salesforce 和 IKEA。据网络安全监测公司 Report URI——其创始人 Scott Helme 在一则 X 帖子中记录了此次攻击活动——攻击者向 Optimizely 平台上的客户项目注入了恶意 JavaScript。由于客户网站本已加载这些脚本,因此即使网站本身从未被攻破,代码也能到达访客。
该脚本在三个位置将合法钱包地址替换为攻击者控制的地址:网页上显示的地址、复制到剪贴板的地址以及外发请求中包含的地址。因此,付款可以在用户不知不觉中被重定向。由于这种替换是在页面内部运行,而不是作为访客设备上的恶意软件,因此即使使用完全更新的电脑的用户,在复制地址的那一刻也会暴露。
Report URI 估计,截至 11 月 16 日 19:25 UTC,攻击者已收到约 7,040 美元。然而,TechNext24 于 11 月 17 日上午对已识别钱包的审查发现了该估计未能覆盖的活动。
区块链没有被黑客入侵——被入侵的是使用 Optimizely 的网站
攻击者并不需要比特币、以太坊或其他任何网络的漏洞。他们针对的是向网站访客显示信息的软件。
Optimizely 提供让企业测试其网站版本并个性化内容的工具。客户将公司的 JavaScript 代码片段添加到自己的网站中,这意味着在 Optimizely 层面被攻破的代码即使网站本身从未被入侵也能到达访客。安全团队将这种模式视为网络供应链攻击:攻击者无需逐个攻破 178 个网站,只需攻破一个其脚本已在所有这些网站上受信任加载的单一供应商即可。
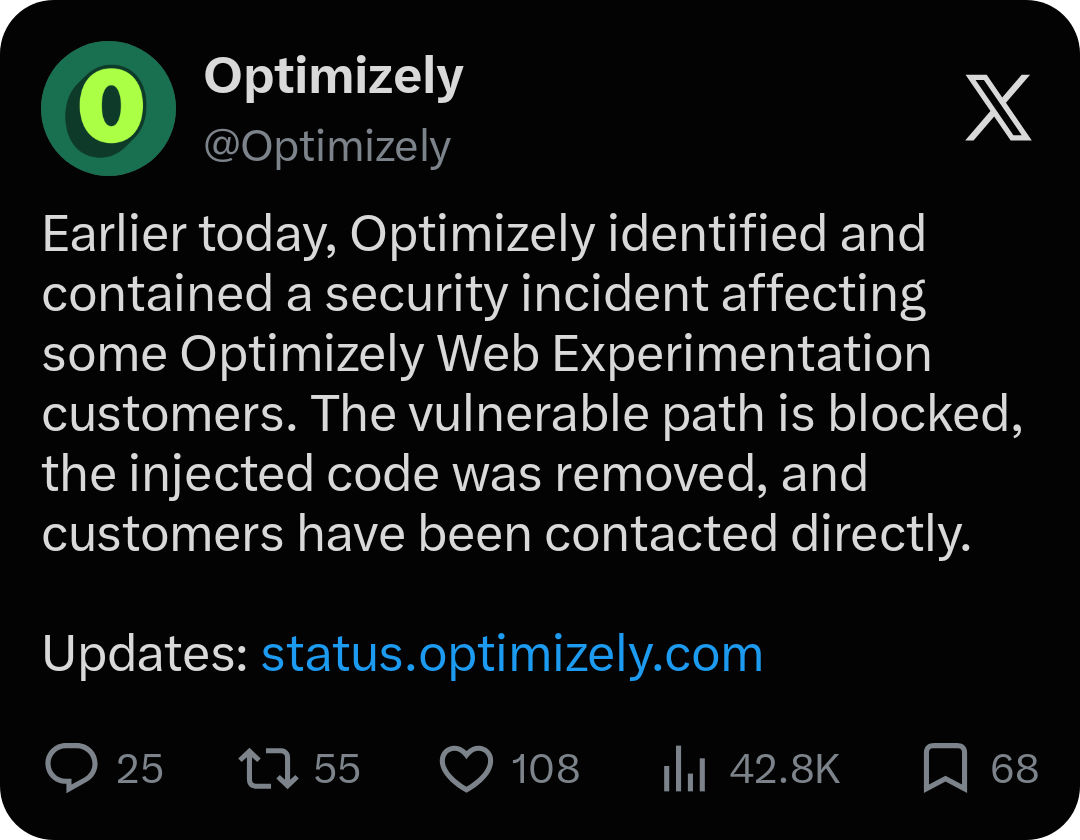
Optimizely 于 11 月 17 日发布的安全公告中承认了此事件。该公司披露,一名未经授权者利用其 Experimentation 产品中的漏洞向部分客户项目添加了恶意 JavaScript。据公告称,Optimizely 已修复该漏洞、移除注入的代码、保护受影响的用户账户,并增加了防止未经授权代码投放的防护措施。
加密货币窃取只是此次攻击活动的一部分。Report URI 还发现了旨在窃取支付卡信息、盗取 Cookie 和截图,并向某些 iPhone 和 iPad 投放 iOS 漏洞利用工具包的代码。该公司检查了 1,611 个 Optimizely 代码片段,发现属于 178 家机构的 188 个受感染片段,同时警告实际数字可能更高。这两个数字都无法说明有多少访客暴露或损失了多少钱。
链上数据显示了什么
公共区块链使研究人员能够观察资金进出已识别的钱包。Report URI 的比特币(BTC)钱包有四笔入账,总计 0.08298 BTC,当时约合 5,380 美元。其其他已识别的钱包收到了莱特币、Tether(USDT)、Tron(TRX)、以太坊和币安智能链资产。
TechNext24 在公共浏览器上检查了这些钱包:
- 比特币: 五笔入账总计 0.08528782 BTC,比 Report URI 统计的多一笔。多出的一笔为 0.00231063 BTC,约合 150 美元。全部余额在检查前不久已被转出。
- Tron: 钱包余额不足 0.01 美元,但当天上午仍显示交易记录。许多转入金额极小,且钱包持有多个垃圾代币,这些不能视为受害者付款。
- 以太坊: 余额接近于零,转出包括 USDC,最新一笔发生在检查前几分钟。
- Solana、比特币现金和狗狗币: Solana 地址在链上不存在,比特币现金地址没有任何交易,狗狗币地址在 Blockchain 上未返回记录。
- TON: 零余额,约 14 小时前有一笔来自标记为 traddergift.ton 的地址的转入,金额不可见。
TechNext24 未检查莱特币钱包。
这些发现需附以说明。清空的钱包并不证明无人曾试图向其转入资金,活跃的钱包也无法揭示被盗金额。多出的比特币入账表明最初的交易统计并非最终结果,但在将更多入账与该脚本关联起来之前,称其为被盗资金的确认增长还为时过早。7,040 美元这一数字是 Report URI 在某一时间点的估计,而非最终统计。区块链显示了资金的流向,但无法显示谁控制每个地址、有多少受害者受影响,或资金是否被兑换为现金。情况仍可能变化:Report URI 警告称其受影响机构数量可能上升,而已识别钱包的进一步入账将出现在本次审查所用的公共浏览器上。
非洲暴露有限,但对用户的更广泛警示
Report URI 公布的名单中没有尼日利亚机构,HSBC 埃及是唯一被点名的非洲实体。对尼日利亚用户而言,教训在于支付习惯,而非对此次特定攻击的暴露。许多人通过从交易所、支付页面或商户网站复制地址并粘贴到钱包应用来发送 USDT——恶意 JavaScript 可以在这一过程中替换地址。已确认的转账通常不可逆,也没有银行可以求助。
用户可以通过四种方式降低风险:
- 粘贴后,将完整地址与收款人的原始信息进行比对,而不仅仅核对首尾字符。
- 检查网络(TRON、以太坊或其他)是否与收款人的指示一致。
- 对于大额转账,先发送小额测试金额并独立确认到账。
- 尽可能通过单独的渠道(如私信)获取收款人地址,并与网站显示的地址进行比对。

