与朝鲜有关的黑客组织 Kimsuky 部署 3 个本地 AI 系统,以增强加密货币攻击
要点速览
- •Kimsuky 正在使用 Ollama、GPT4All 和 Msty 等开源工具构建本地 AI 环境,以便在不依赖受监控云服务的情况下处理敏感数据。
- •该黑客组织正在利用 AI 生成高质量、具有说服力的钓鱼诱饵,这些内容与合法的金融和商业文档高度相似。
- •这些 AI 驱动活动嵌入在该组织更广泛的攻击行动中,相关活动被追踪为 Operation GitPower,主要针对加密货币和金融行业。
- •通过在本地运行 AI 模型,Kimsuky 避免云端 AI 提供商向安全研究人员或执法机构共享遥测数据。
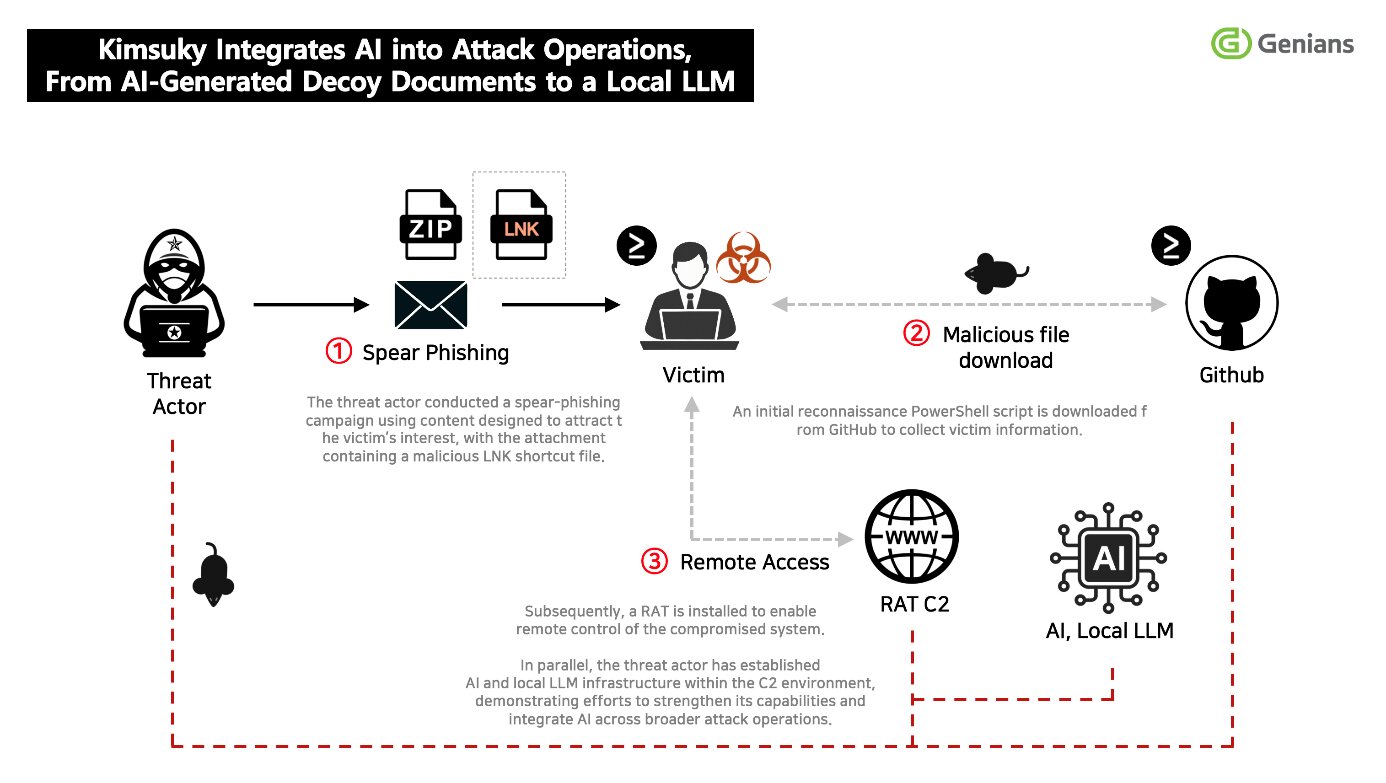
与朝鲜有关联的黑客组织 Kimsuky 正在加深对人工智能的使用。韩国网络安全公司 Genians 的最新研究显示,该威胁行为者正在构建本地 AI 环境,并在针对加密货币和金融行业用户的活动中使用生成式工具。
Kimsuky 也被追踪为 APT43,并于 2023 年因其支持朝鲜国家利益、从事网络赋能的金融盗窃而被美国财政部列名。该组织长期以来一直以智库、学者和金融从业者为目标。其转向自托管 AI 工具,表明受制裁的威胁行为者正在更进一步地将现成技术用于实战。
Genians 表示,这些 AI 驱动的活动是 Kimsuky 更广泛攻击行动的一部分,而非独立行动。研究人员将这一持续活动追踪为 Operation GitPower,其战术延续了此前与 FlowerPower 行动相关的手法。
本地 AI 基础设施
Genians 发现,Kimsuky 用于运行本地大语言模型环境的三种工具分别是 Ollama、GPT4All 和 Msty。这三者均为免费、开源框架,旨在无需互联网接入或云端订阅即可在普通硬件上运行大语言模型。该组织还被观察到在研究检索增强生成(RAG)技术以及 AI 编程助手 Cursor。
这些发现表明,Kimsuky 已不再只是偶尔使用公共 AI 聊天机器人,而是在为将 AI 融入攻击生命周期的多个阶段做准备。通过在本地运行 AI 模型,攻击者能够更好地控制其数据和工作流,同时避免云端 AI 提供商可能与执法机构或安全研究人员共享的遥测信息。敏感查询、恶意软件开发以及收集到的情报,都可以在不依赖第三方云 AI 服务的情况下进行处理。
Genians 认为,证据表明该组织正处于能力开发阶段,AI 可能被用于恶意软件创建、信息分析以及攻击自动化。此类发展与微软和 OpenAI 记录的更广泛行业担忧相呼应,后两者都曾报告包括朝鲜组织在内的国家关联行为者试图利用大语言模型进行侦察、脚本编写和社会工程。
AI 生成的诱饵取代粗糙钓鱼
研究人员指出,Kimsuky 钓鱼材料的质量出现了明显变化。Genians 发现了与虚拟资产、金融投资和游戏开发相关的内容生成日志,其中均显示出 AI 辅助创作的迹象。生成的文档结构专业、语言自然,并且与真实商业信函极为相似,这较以往语法不连贯、容易被防御方识别的朝鲜钓鱼诱饵有显著提升。
研究人员还发现,某些英文文档的元数据与 python-docx 或 WPS Office 相关联。这些文件的创建与修改日期呈现出异常规律的模式,与自动化文档生成流程相符。
在另一起已观察到的行动中,一个恶意 LNK 文件被伪装成投资策略文档。该诱饵被设计为模仿韩国金融科技平台,从而提高目标信任该投递内容的可能性。
持续瞄准加密货币和金融领域
Kimsuky 仍在持续针对与虚拟资产、金融、外交、安全以及国际事务相关的组织和专业人士发起攻击。包括 Chainalysis 在内的区块链分析公司一直将朝鲜列为最活跃的国家支持型加密货币窃盗者之一,近年来,与之相关的 Lazarus 和 Kimsuky 等组织被指涉案盗取了价值数十亿美元的数字资产。
其技术投递链沿袭既有模式。受害者会收到被打包在 ZIP 压缩包中的恶意 LNK 快捷方式文件。执行后,这些文件会释放隐藏的命令行指令或部署 PowerShell 加载器。
Genians 建议防御方关注异常的 LNK 执行参数、文件中隐藏的 PowerShell 命令、异常计划任务、对 GitHub Raw Contents API 的访问、异常的个人访问令牌,以及加密的 .data 参数。
来源:CryptoNinjas

