深入了解ISWAP在尼日利亚北部的秘密AI小组
要点速览
- •前ISWAP和博科圣地成员告诉剑桥研究人员,武装分子使用商业AI模型进行战术问题解决、武器排障、爆炸物制造和作战安全。
- •叛乱组织建立了由5至20名可信操作人员组成的专门AI小组,其中包括受训绕过AI安全过滤器的提示工程师,相关技术转移约于2023年从伊斯兰国中枢人员开始。
- •研究人员将这种现象称为“uplift”效应,即AI在不增加相应资源的情况下提升既有武装组织的攻击速度、精确度和作战安全等能力。
- •涉及博科圣地及其分支的冲突已造成约43,000人死亡、310万人流离失所,并使乍得湖盆地超过400万人陷入严重粮食不安全,研究引用了这些数据。
- •关于青年党实际使用AI的公开证据弱于博科圣地和ISWAP,但由于进入门槛几乎不存在,其他武装组织也可能采用同样的商业工具。
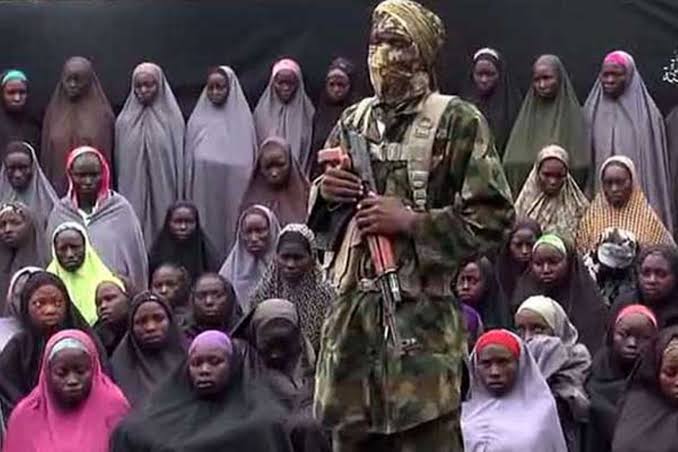
如何骑摩托车越过军用壕沟?对伊斯兰国西非省(ISWAP)的指挥官来说,答案来自向生成式AI提问。从专门的提示工程小组到由伊斯兰国中枢人员出资的加密卫星链路,前武装分子揭示了博科圣地分支如何把消费级软件变成战术武器。在本期《Delve into AI》中,ADONIJAH NDEGE 撰文说明现成算法如何让恐怖分子获得危险优势,以及为何地区政府在战场上正被对手超越。
在尼日利亚东北部各军事基地周边,深挖防御壕沟成为对抗ISWAP武装分子的低技术屏障。由于摩托车难以跨越这些壕沟,外围防御为士兵争取了宝贵的反应时间。
受此阻碍,ISWAP指挥官转而求助于人工智能。
前ISWAP成员向剑桥大学研究人员透露,指挥官使用商业AI模型来构思战术变通方案,包括用摩托车跳越壕沟并突破加固的外围大门。其他武装分子则利用这些工具排查缴获的政府武器、优化攻击后勤、制造爆炸物并加强作战安全。
这些披露显示出一种骇人的演变:一个致命的叛乱组织以几乎可以忽略不计的成本提升了解决问题的能力。这一现实给萨赫勒和东非各国政府带来了严峻挑战,其中许多国家本已被长期反恐投入压得捉襟见肘。尼日利亚及其邻国多年来通过多国联合特遣部队与博科圣地和ISWAP作战,该联盟包括尼日利亚、尼日尔、乍得、喀麦隆和贝宁,但叛乱仍在持续。
当那些经受了数十年高成本、多国反恐行动的非国家行为体,获得廉价且几乎无摩擦的专家级问题解决软件时,会发生什么?国家安全机构是否能足够快地调整以与之匹配?
直到最近,安全分析人士对生成式AI威胁的理解,主要集中在自动化宣传上:翻译宣言、制作深度伪造视频、生成合成图像,以及以极少的人力资本放大招募产出。
然而,剑桥的发现揭示了更危险的转变:AI已经从市场部门进入战场。
专门化的AI武装分子
研究人员 Antonia Juelich 开展的实地调研——她在尼日利亚东北部采访了27名前博科圣地和ISWAP成员,其中包括高级指挥官和技术操作人员——显示AI正深度嵌入叛乱组织基础设施。
根据这项研究,这两个派别都在系统性地使用现成的商业AI平台,包括ChatGPT、Claude、Gemini、Grok、Meta AI和DeepSeek。
前指挥官详细描述了由5至20名可信操作人员组成的专门AI小组的建立。访问权限被严格控制,指定的提示工程师接受训练,以绕过安全过滤、调用模型,并为战场指挥官综合战术情报。
这一技术转移始于约2023年,当时伊斯兰国中枢人员向ISWAP提供了硬件、加密卫星链路和付费软件订阅,并传授越狱技巧——即设计用于绕过安全护栏、生成危险指令的提示方法。远非随意试验,该组织多年来一直在将AI制度化为核心作战能力。这一轨迹应当令阿布贾的安全高层警惕,阿布贾是尼日利亚的权力中心;同时也应让内罗毕、摩加迪沙及其他正应对非对称叛乱的非洲首都立即提高警觉。
在引入数字工具之前,博科圣地就已极具杀伤力。自2009年加剧叛乱以来,该组织及其分支已在乍得湖盆地杀害数万名平民,并迫使数百万人流离失所。
该组织于2011年炸毁阿布贾的联合国总部,并策划了2014年从奇博克绑走276名女学生的大规模绑架事件,使尼日利亚东北部的叛乱成为全球新闻。
根据2024年国际特赦组织报告,这些女学生中仍有80多名被扣押。
在15年的时间里,博科圣地武装人员持续攻陷设防据点、夺取重型武器,并直接针对尼日利亚及地区联军的反制措施调整战术。
剑桥研究引用的数据表明,这场更广泛的冲突已造成约43,000人死亡、310万人流离失所,并使乍得湖盆地超过400万人陷入严重粮食不安全。
东非迫近的威胁
在数千公里外的东非,青年党构成了同样明显的作战风险。
这支总部位于索马里的组织于2000年代中期从伊斯兰法院联盟中演变而来,成为基地组织最顽固、最致命的分支之一。它经受住了索马里军队、美国、肯尼亚、埃塞俄比亚以及历届非洲联盟维和任务数十年的持续军事打击。
多年来,肯尼亚承受了其能力带来的最大冲击。
青年党武装分子于2013年9月袭击内罗毕的Westgate购物中心,造成67人死亡。两年后,枪手突袭加里萨大学学院,造成148人死亡,其中大多数是学生。2019年1月,另一支小组袭击了内罗毕的DusitD2综合体,造成21人死亡。
眼前的危险并不是AI会把业余招募者变成军事天才,而是一个在跨境游击战中积累经验的组织,变得更擅长做它本来就会做的事情。
剑桥研究人员将这种效果称为“uplift”:在不需要相应增加资源的情况下提升既有行为体的能力。这可能意味着更快的袭击、更高的精确度、更好的作战安全,或更复杂的行动。
这在武装分子与追剿他们的国家之间造成了不寻常的不对称。想想博科圣地指挥官采用新AI模型需要什么。
有人需要一部智能手机或笔记本电脑、互联网接入,也许还需要订阅服务。组织先进行试验。如果技术被证明有用,指挥官就可以让更多战斗人员使用它。
再想想政府安全机构部署AI可能需要什么。
预算必须获批。系统可能需要采购。敏感数据必须受到保护。人员需要培训。不同机构必须决定谁能访问什么。围绕监控和隐私的法律问题会出现。军事指挥官必须确定何时可以信任AI生成的情报。
其中许多限制都是必要的。政府应该比恐怖分子更谨慎。但这些限制也会造成一种潜在危险的不匹配。
尼日利亚军队在资金、武器、情报和人员数量上都远超博科圣地。肯尼亚及其伙伴同样拥有青年党永远无法匹敌的能力。
然而,一个武装组织仍可能更快地试验一种商业可得技术。
因此,问题不在于非洲国家能否在支出上压倒武装团体。显然可以。关键在于它们能否在学习速度上超过对方。
快速变化的威胁前景
剑桥研究记录的ISWAP活动反映的是2024年的AI能力。如今的多模态模型要先进得多,能够分析卫星图像、处理海量数据集、综合实时音视频,并执行复杂推理任务。
因此,安全机构面对的是一个不断移动的目标。围绕2024年生成式AI能力设计的反恐战略,如今已经过时。
当然,就公开证据而言,博科圣地和ISWAP在作战层面使用AI的证据远比青年党更充分。剑桥的发现基于前战斗人员的直接证词,详细描述了结构化小组和具体战场应用。
关于其他非洲武装团体的证据则不那么详尽。现在断言青年党已经复制博科圣地的AI操作,为时过早。
但核心脆弱性并未改变:进入门槛几乎不存在。不需要专有硬件或专门情报网络。拉各斯的软件开发者、内罗毕的大学生,或约翰内斯堡的企业高管所使用的那些商业模型,任何拥有浏览器和互联网连接的人都能访问。要阻止他们下一次这么做,所需的技术基础设施非常少。
博科圣地和青年党之所以能存续数十年,是因为它们在面对更强大的国家武力时始终保持机动性。如今,廉价且无处不在的AI模型已经进入战争舞台。
这正是阿布贾、摩加迪沙和内罗毕等地政府应当警惕的原因。
最终的危险在于,商业AI悄然为老练的叛乱组织提供渐进式优势,使它们更聪明、更快、也更难被瓦解,而国家行为体仍被官僚惰性、碎片化情报共享和技术专长长期短缺所束缚。

