距尼日利亚2027年大选142天,INEC网站被发现出现赌场页面
要点速览
- •约28个赌场和博彩页面被发现实时存在于INEC的官方域名上,其中包括以WordPress作者名Ajuma Achor发布的内容。
- •据称voters.inecnigeria.org子域名显示了无关的俄文文本,并使用了与另一个新注册域名相关的SSL证书,这表明可能存在子域名接管。
- •INEC的ICT主任表示BVAS认证设备仍运行Android 10,但委员会使用定制版本,并称计划在2027年前不升级操作系统。
- •这次网站入侵与更广泛的模式一致:一个与印尼有关联的网络为搜索排名利益,将赌场内容植入多个非洲国家的政府网站。
- •INEC已被敦促对发布账户、供应商凭据和子域名进行公开取证审计,并要求ngCERT调查选民子域名的说法。
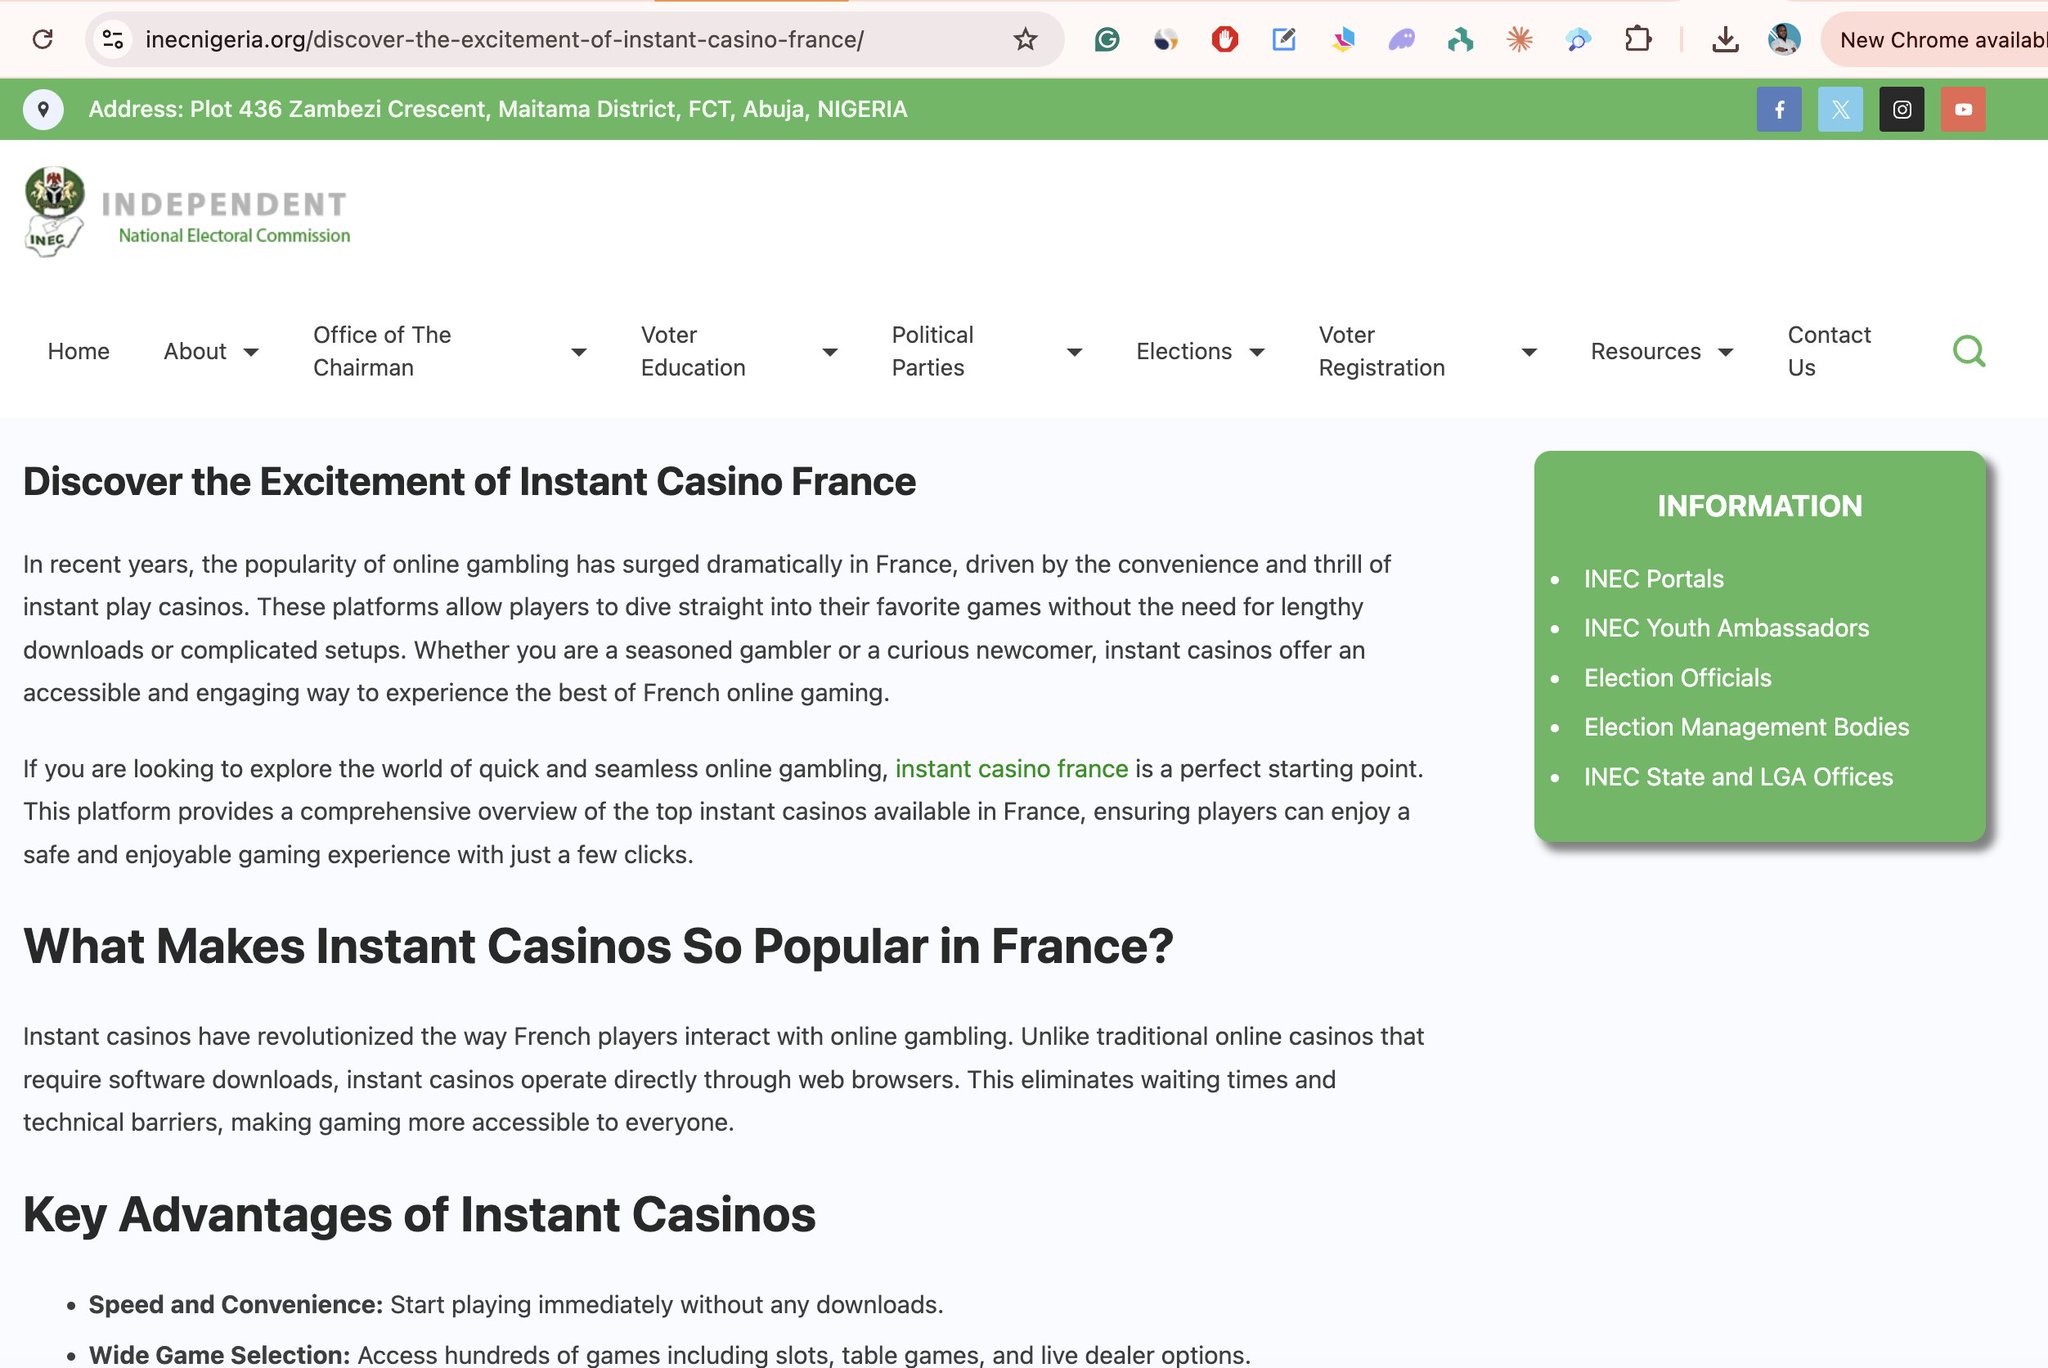
距离尼日利亚人在2027年大选中投票选出下一届领导人还有一百四十二天时,独立国家选举委员会(INEC)的官方网站上被发现出现赌场页面,而该机构将负责组织并宣布选举结果。
这一发现出现在2026年8月26日深夜,距离下一次计划中的补选还有23天,也仅仅是在INEC自己的ICT主任确认该国核心认证设备仍运行Android 10之后的数周。
8月26日,数据研究员Mundus记录到约28篇赌场和博彩文章被直接发布在inecnigeria.org上。这些不是外链,而是位于官方域名上的实时页面,包括捷克语赌场解释文章、“instant casino France”推广内容,以及其他类似的搜索引擎引流内容,均集中在WordPress作者名Ajuma Achor之下。
同一名字也出现在职业记录中,显示其为Interra Networks的市场主管。Interra Networks是一家此前曾向INEC提供呼叫中心和其他服务的ICT公司。Mundus提出了两种可能:其一,是一个长期被入侵但无人审计的发布账户;其二,是拥有合法访问权限的人在进行付费SEO投放。无论哪种情况,能够悄无声息发布数十个博彩页面的凭据,原则上也能在全国关注时发布伪造的结果公告或虚假声明。
同一晚还被指出第二个问题:据称voters.inecnigeria.org正在显示无关的俄文文本,以及一个属于新注册、无关联域名的SSL证书,这是可能发生子域名接管的典型迹象。此类接管通常发生在DNS记录仍指向一个已退役的第三方服务时,任何重新注册该账户的人都可能控制该地址。面向选民的主机处于这种状态,绝不只是外观问题。它位于公民用来核验注册信息、并将官方数字服务视为真实可信的渠道旁边。
已经潜入政府网站的非洲团伙
INEC网站被入侵的情况,与Techpoint Africa近期披露的一项行动相吻合:一个与印尼有关联的网络在16个非洲国家的大约20个政府网站中植入赌场内容,包括尼日利亚、埃及、肯尼亚、乌干达、加纳和南非。其目的在于搜索排名。Google比新建博彩网站更信任已有的官方域名。把赌场页面隐藏在政府CMS中,运营者就能继承这种信任。Google本身也在2024年针对这种模式采取行动,当时其“site reputation abuse”垃圾政策开始针对在高权重域名上发布、意图借助搜索排名的第三方内容。
Zend Cybersecurity Threat Labs的研究员Chris Nwobi表示,攻击者并不需要顶级漏洞利用工具。过时的软件和暴露在互联网上的管理面板就已经足够。早在2024年11月,尼日利亚联邦高等法院网站上就已观察到与博彩相关的内容。到2026年5月,多家尼日利亚机构开始展示带有印尼品牌标识的内容,包括“SLOT88”通知。GitHub在印尼工作时间内的提交、本地支持号码以及QRIS支付通道,都指向同一个生态系统。7月的报告点名了NILDS、NEMA、NAERLS、EFCC以及联邦高等法院等机构。INEC并不在最初名单中。如果这次攻击被证实来自同一威胁行为者,就意味着选举委员会如今加入了一个它本不该进入的圈子。
这个团伙的动机看起来是商业性的,但这并不意味着其立足点无害。一旦攻击者或内部人员能够向官方CMS写入内容,同一渠道就可以被用来传播虚假信息、制作用于窃取选民数据的钓鱼页面,或在投票日实施定时干扰。
在网站事件发生前数周,INEC ICT主任Lawrence Bayode博士在Arise TV上确认,Bimodal Voter Accreditation System仍运行Android 10,也就是这些设备在2021年出厂时所搭载的版本。Google已于2023年结束对该版本的主流安全支持。Bayode表示,委员会并非只依赖操作系统本身。根据他的说法,这些设备使用的是锁定的、定制化的系统构建,叠加了INEC控制的额外安全层,并为认证和结果上传设置了隔离应用。他还表示,2027年之前没有更换操作系统的计划,因为更新的Android版本会要求硬件升级,包括更多内存,这可能拖慢设备速度。BVAS并不是一个新的试验:它取代了自2015年起使用的智能卡读取器;根据2022年《选举法》,它负责电子认证选民,并将投票站结果图片上传至INEC结果查看门户(IReV),而2023年总统选举期间这些图片上传延迟,后来成为司法挑战中的主要投诉之一。
批评者,包括前副总统Atiku Abubakar和独立网络安全分析师,认为未打补丁的基础系统仍会扩大攻击面。公开的Android通报已列出影响Android 10的严重远程代码执行漏洞。如果底层内核和库没有独立维护,定制构建会继承其中一部分风险。BVAS设备会采集指纹和人脸,将其与选民登记册进行比对,并传输投票站结果。理论上,一个被攻陷的设备可能在离开投票站之前篡改缓存的认证日志或结果文件。
8月在奥孙州进行的模拟认证已经出现失败,INEC将其归因于较旧的选民记录产生了较高相似度分数。这些事件是技术层面的。但它们引发的可信度问题是政治性的:同一个如今被指在公共网站上托管赌场页面的机构,正在要求全国信任那些操作系统已三年未获支持的设备。
选举完整性并不是从计票夜开始。它始于公民是否相信选民登记册是干净的、认证设备处于控制之下、官方网站不会被悄无声息地改写。inecnigeria.org上的发布权限并未被证明经过严格清点。一个处于不安全状态的选民子域名表明,即便是面向公民的基础设施也可能出现漂移。BVAS上的Android 10则表明,2021年的硬件采购被当作一个完成品,而不是一个需要安全生命周期管理的系统。
选民数据是该体系中最敏感的资产:生物识别信息、地址、投票站分配以及历史登记册。WordPress网站上的赌场页面并不等同于全国登记册的泄露。它们表明,写入权限和边界控制弱到足以让外部人员,或持有残余凭据的内部人员,大规模植入内容。让博彩网络搭乘非洲政府域名的那些弱点,也可以被想要选票而非赌注的行为者利用。
网站和BVAS是不同的机器。单靠一个博客登录,不可能改写手持设备中的结果文件。一个不受支持的Android构建,也不能证明SEO运营者接触过登记册。危险在于这种模式:被忽视的官方网站、长期的供应商关系,以及把选举技术当成硬件购买,而不是必须一直打补丁直到最后一张选票统计完毕的平台。
INEC在2027年前必须做什么
尼日利亚下一次全国性考验的时间已经确定。总统和国民议会选举定于2027年1月举行。如果这些赌场路径仍然在线,删除它们只是最低要求。这不是故事的全部。
INEC需要对每一个发布账户、每一个供应商凭据以及每一个子域名进行公开的取证审计。它需要让ngCERT,即尼日利亚国家计算机应急响应团队,调查voters子域名的说法。它需要说明Android 10设备是否能够在全国规模上得到防护,或者2021年的设备群是否只是披着选举标识的技术债务。它还需要报告除SEO页面之外,还有哪些内容(如果有)被访问过。
在这些答案给出之前,inecnigeria.org上的赌场文章不是尴尬的注脚,而是在距离一场关键总统选举仅142天时发出的警告。

