FomoPeek iOS 恶意软件瞄准加密用户,SlowMist 与币安发出警告
要点速览
- •慢雾于 9 月 19 日警告称,iOS 应用 FomoPeek 的 1.1 和 1.2 版本包含恶意代码,受影响用户报告资产被盗、私钥遭暴露。
- •该应用隐藏了一个包含八种利用方法的 iOS 内核漏洞利用框架,覆盖 iOS 12.0–18.7 和 26.0–26.1 版本,可逃逸沙盒并访问钥匙串数据及其他应用的文件。
- •9 月 17 日更新的 FomoPeek 1.3 版本已不再包含这些漏洞利用框架,比慢雾的公开警报早了两天。
- •币安敦促安装过该应用的用户将其卸载、更新 iOS,并将自托管钱包资产转移至从未安装过 FomoPeek 的设备上的新钱包,同时表示尚未确认有用户受到影响。
- •协助慢雾调查的 Gate.io 和 OKX 也发布了警告;此次事件凸显了移动应用(包括正规应用商店中的假冒应用)正被越来越多地用于攻击加密用户。
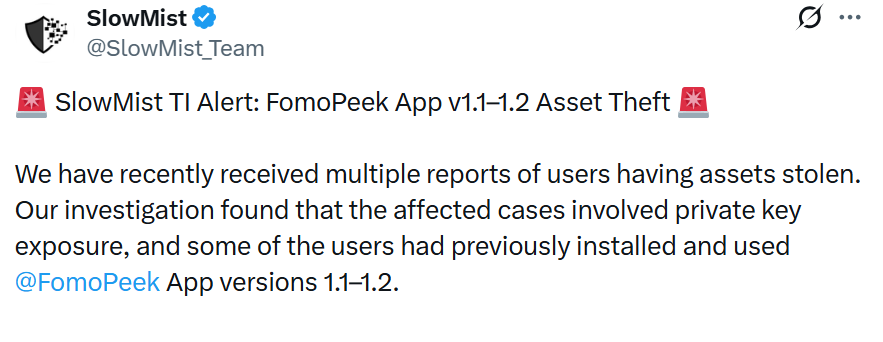
区块链安全公司慢雾(SlowMist)发现 iOS 应用 FomoPeek 中嵌入了针对加密货币用户的恶意软件。在 9 月 19 日发布于 X 的警报中,该公司提醒 iPhone 用户注意这一恶意软件,并指出多名用户报告资产被盗。
根据慢雾的说法,其调查发现受影响用户的私钥遭到暴露。该公司还确认,部分受害者安装了 FomoPeek 的 1.1 或 1.2 版本。该应用自称是一款只读工具,用于监控以太坊、Solana 和 Tron 网络上的巨鲸钱包。
FomoPeek 恶意软件可绕过 iOS 沙盒
慢雾的分析显示,该应用的 iOS 版本包含两个与其声称业务功能无关的模块。其中一个模块内置了一个 iOS 内核漏洞利用框架,带有八种不同的操作系统利用方法。该框架影响 iOS 12.0–18.7 和 26.0–26.1 版本,并根据 iPhone 机型和所运行的 iOS 版本选择相应的利用方法。
内核级漏洞利用被视为最严重的设备入侵类型之一,因为内核支撑着将一个应用的数据与另一个应用隔离开来的边界。一旦利用成功,该应用便可逃逸 iOS 沙盒,解密敏感的钥匙串数据并访问其他应用的文件。因此,受感染设备上几乎所有敏感信息都面临暴露风险,包括登录凭证、助记词、聊天记录和私钥——这意味着即使 FomoPeek 本身定位为监控工具而非钱包,存储在其他应用中的钱包材料也处于其攻击范围之内。
该恶意软件还可以收集数据、连接隐藏服务器并接收攻击者发送的远程指令。不过,恶意代码似乎已被移除:该应用 9 月 17 日更新的 1.3 版本已不再包含这些漏洞利用框架。因此,移除时间比慢雾 9 月 19 日的公开警报早了两天。
币安敦促用户转移资产、卸载 FomoPeek 并更新 iOS
多家加密货币交易所已就此事向用户发出警报。币安要求运行 iOS 26.x 或更早版本且安装过该应用的 iPhone 和 iPad 用户将其卸载,并且切勿重新下载。在发布于 X 的帖子中,该交易所还建议将 iOS 更新至最新版本,同时表示尚未收到任何币安用户受到影响的报告。
对于币安自托管钱包的用户,该交易所建议将资产转移至从未安装过 FomoPeek 的设备上的新钱包——这一指引反映了沙盒逃逸可以触及同一设备上其他应用文件的能力。
其他交易所,包括协助慢雾进行调查的 Gate.io 和 OKX,也已向用户发出警告。
移动设备仍是日益扩大的攻击面
此次事件凸显了威胁行为者仍在持续通过移动设备攻击加密用户过去几年,攻击者越来越依赖各种方法利用智能手机获取加密钱包的访问权限。值得注意的是,恶意应用有时会出现在 Play Store 和 App Store 等正规分发渠道上。App Store 上曾出现多款假冒加密应用,其中包括一款假冒 Wasabi 钱包的应用,导致一名用户在 8 月损失 6 BTC。
对于想评估自身风险的用户,相关警报提供的具体检查点包括:所安装的 FomoPeek 版本、设备的 iOS 版本,以及参与调查的公司和交易所发布的后续更新。
本文仅供参考。可能安装过受影响软件的用户应遵循官方安全提供商和钱包平台的指引。

