私钥泄露导致 Fetch.ai 与 NuNet 遭遇约 200 万美元盗窃
要点速览
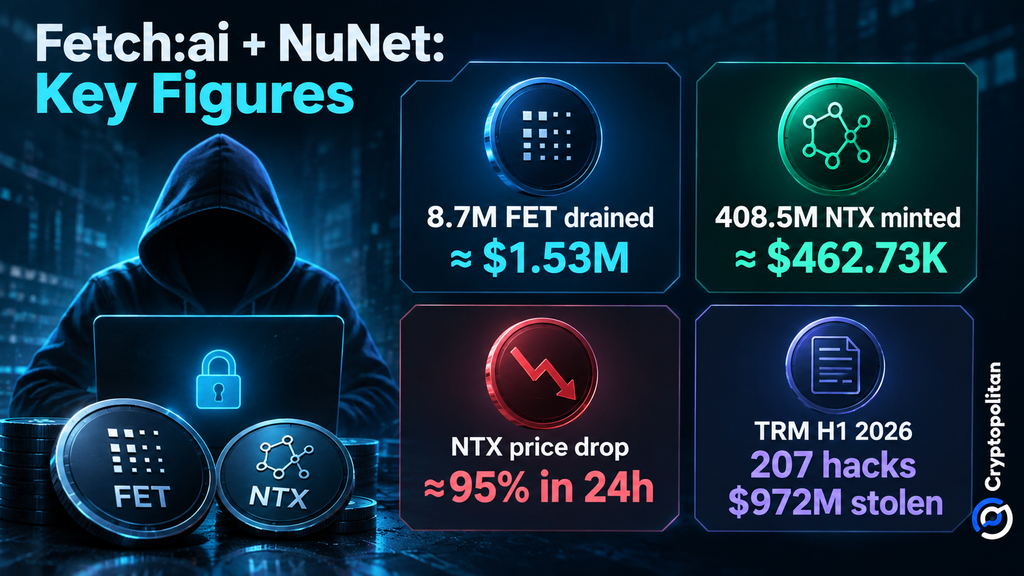
- •攻击者利用泄露的签名凭证从 Fetch.ai 的转换器中抽走约 870 万枚 FET(约合 153 万美元),并未经授权铸造 4.085 亿枚 NTX(约 462,730 美元),两起行为均与同一个钱包相关。
- •SlowMist 报告称,TokenConversionManagerV3 合约仅依赖来自单个外部持有账户的一枚 ECDSA 签名,且缺乏限额检查以及链上销毁或锁定证明验证,导致授权者密钥一经泄露即可被抽走资金。
- •Fetch.ai 与 SingularityNET 合作停用了受影响的钱包和合约,出于预防目的暂停了 AGIX 兑换 FET 的功能,并发布了初步链上分析,追踪从被泄露密钥到攻击者变现钱包的攻击路径。
- •由于未经授权的铸造稀释了现有持有者,NTX 在 24 小时内下跌近 95% 至约 0.000066 美元,并于 9 月 20 日触及 0.000040 美元的历史低点;而 FET 未受到类似的供应冲击。
- •行业数据显示,在 TRM Labs 记录的 2026 年上半年 207 起黑客攻击中,基础设施与运营类入侵仅占事件数量的约 15%,却占 9.72 亿美元被盗资金的约 76%,此次事件正属于这一数量较少但影响巨大的类别。
一名攻击者从与 Fetch.ai 和 NuNet 相关的基础设施中窃取了约 200 万美元,安全公司将这两起事件追溯至同一个攻击者钱包。Fetch.ai 的初步分析发现,攻击者利用泄露的签名凭证获得了基础设施的访问权限,链上监控在 2026 年 9 月 19 日攻击展开时发出了警报。
与估计 2.85 万亿美元的加密货币市场相比,200 万美元的盗窃似乎微不足道。但此案的特别之处在于,泄露的高权限凭证让黑客获得了关键基础设施的访问权限,凸显了密钥管理上的薄弱环节如何波及相互关联的系统,即使底层代币合约本身并未被攻破。
同一个钱包抽走 FET 并接收 NTX 增发
根据 PeckShield 的数据,黑客总共抽走了 870 万枚 FET,价值约 153 万美元,并未经授权铸造了 4.085 亿枚 NTX,价值约 462,730 美元。FET 是 Fetch.ai 的原生代币,NTX 则是 NuNet 的代币。
Blockaid 另行观测到约 156 万美元的 FET 从一个转换器中被移除,同时新增铸造了约 452,000 美元的 NTX。攻击进行期间,该钱包群的总价值约为 201 万美元,后续帖文将 NTX 铸造与同一个接收钱包联系起来。
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet 同属这一更广泛的 AI 加密生态;CoinMarketCap 将其描述为 SingularityNET 的第二个分叉项目。
薄弱环节在于特权授权
目前提出的证据尚不能确定是同一把密钥导致了两个项目的事件。根据 Fetch.ai 的初步分析,签名密钥很可能已被泄露;而链上分析则表明 NuNet 的铸造密钥可能也已被泄露。
SlowMist 在其分析中报告称,TokenConversionManagerV3 合约仅依赖来自单个外部持有账户的 ECDSA 签名——即以太坊用于授权交易的加密签名方案——来授权 conversionIn() 函数,FET 正是通过该函数被抽走。该函数未对交易实施 checkLimits(amount) 限制机制,也未检查链上是否存在销毁或锁定证明。授权者密钥一经泄露,抽走操作随即发生,因为抽空转换器的 FET 余额只需一个合法签名。
Fetch.ai 表示已与 SingularityNET 合作停用受影响的钱包和合约。后续更新称,当时没有 Fetch.ai 合约面临风险,并且出于预防考虑已暂停 AGIX 兑换 FET 的功能——AGIX 是 SingularityNET 的代币。该公司还在 ASI:One 上发布了针对此次攻击的链上分析,追踪了从被泄露的签名密钥到攻击者变现钱包的攻击路径。
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
为什么 NTX 崩盘而 FET 没有
两种代币的反应截然不同,原因在于攻击对供应量的影响不同。FET 事件涉及已发行代币被盗,而 NTX 事件产生了数亿枚未经授权的代币,损害了供应完整性并带来额外的抛售压力。这一区别很重要,因为铸造新代币会直接稀释现有持有者,而项目方所持代币被盗不会改变总供应量。
根据 CoinMarketCap 数据,NTX 交易价格约为 0.000066 美元,过去 24 小时内下跌近 95%,并于 9 月 20 日触及 0.00004075 美元的历史低点。FET 的情况则没有受到类似的供应冲击影响。
行业中熟悉的模式
直接损失不大,但这种攻击手法符合一个更大的行业模式。TRM Labs 记录了 2026 年上半年共 207 起黑客攻击和 9.72 亿美元损失。基础设施与运营类入侵仅占事件数量的约 15%,却占被盗资金的约 76%——意味着相对较少的事件占被盗价值的大头。Fetch.ai 和 NuNet 的盗窃事件正属于这一数量较少但影响巨大的类别,损失可追溯至被泄露的高权限凭证。
CoinGecko 的 2026 年安全报告讲述了类似的情形。2025 年 1 月至 2026 年 7 月期间,基础设施和供应链攻击造成了超过 18 亿美元的损失,而私钥泄露仍是一个主要的失效点。
Cryptopolitan 曾在 6 月报道过类似的模式:Humanity Protocol 表示,暴露的私钥导致高达 3,100 万美元的损失,其 H 代币一度下跌 90%。
Fetch.ai 表示调查仍在进行中,且其发布的分析明确并非最终结论。接下来的问题是:凭证是如何被泄露的,Fetch.ai 是否已轮换或更换了所有受影响的权限,以及 NuNet 将如何处理仍与攻击者关联的未经授权 NTX。

