Galaxy:Coldcard第二波资金流出中约40%为白帽救援
要点速览
- •Galaxy Digital的区块链监控表明,Coldcard漏洞攻击第二波中约40%为白帽行为,而非犯罪盗窃。
- •一笔在区块967,948确认的交易将52.37 BTC(约占已追踪漏洞资金的2.8%)从第二波及Galaxy标记为Footprint AA、AU和AX的三个攻击者集群转移至一个带有OP_RETURN消息"claim:cryptorecoverytrust dot com"的恢复信托地址。
- •同一救援行动还包括9月21日一笔相关的40.71 BTC转账,价值约331万美元,涉及11个地址、20个输入和480个输出。
- •Coldcard漏洞始于7月30日,估计造成1亿至1.3亿美元的损失,此前统计约有1,816 BTC从超过5,200个地址被抽走。
- •该漏洞源于2021年3月的一次固件变更,使部分Coldcard种子依赖软件随机数源;尽管Coinkite已修补固件,但旧种子下的代币在转移至新生成种子之前仍面临风险。
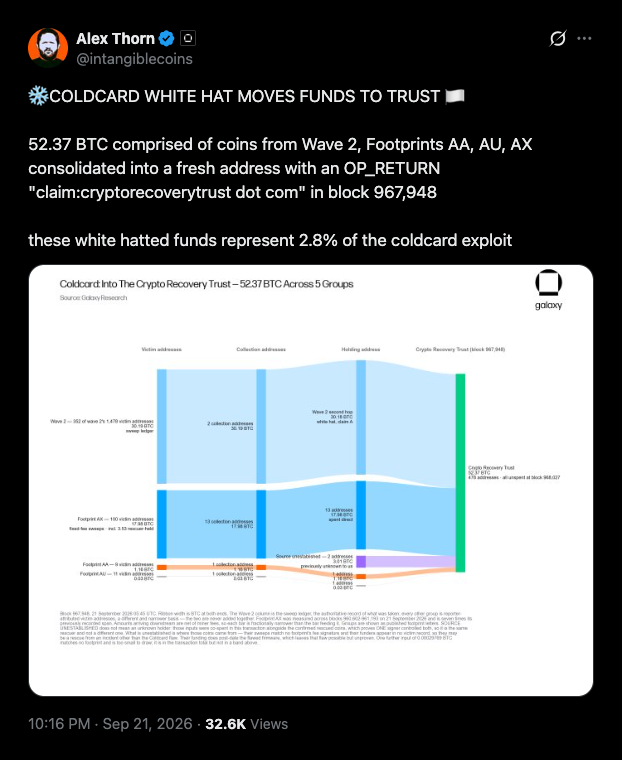
Galaxy Digital研究主管Alex Thorn表示,根据该公司的区块链监控,Coldcard钱包漏洞攻击的第二波中约40%为白帽行为。这一数字对新闻标题中的损失总额是有益的修正,因为从被攻陷钱包流出的代币并非全部落入罪犯之手。Thorn在一条X帖子中追踪到52.37 BTC被转往一个标记为新恢复信托的地址。
52.37 BTC流入区块967,948中确认的一个全新地址
据Thorn称,这52.37 BTC来自第二波中被盗的资金以及Galaxy标记为Footprint AA、AU和AX的三个攻击者集群。按共同行为对地址进行聚类是标准的链上追踪技术,使研究人员即使在资金分散到众多地址的情况下,也能将资金流向归于单一行为者。这些资金到达了一个在区块967,948确认的新地址。
该交易附带一条OP_RETURN备注——嵌入在比特币交易中的短消息——内容为"claim:cryptorecoverytrust dot com"。Thorn估计这笔款项约占已追踪漏洞资金的2.8%。同一交易还向同一恢复地址发送了另外3.0134 BTC,这些资金此前没有追踪记录。Thorn表示,这可能是更多由白帽找回的Coldcard资金,但他将该关联标记为未经确认。
作为区块链监控的一部分,Galaxy Research还在9月21日检测到一笔相关的40.71 BTC转账,价值约331万美元。该交易涉及11个地址、20个输入和480个输出,并带有同样的恢复信托消息。
2021年3月固件缺陷导致的损失峰值接近1.3亿美元
白帽是指利用攻击者的技术在罪犯得手之前抢先获取暴露代币的安全研究人员。因此,从受害者钱包流出的一部分资金实为救援,代币被暂时保管直至所有者现身。受害者可以在cryptorecoverytrust.com上搜索自己的钱包地址,查看资金是否已被转移到安全之处。大多数被盗比特币仍处于攻击者钱包中的休眠状态。悬而未决的问题是有多少所有者会现身认领被保管的代币——正是这一步将救援转变为实际找回,并确定真实的损失数字。
Coldcard漏洞始于7月30日,并在随后几天内分多批展开。损失估计从1亿美元以上到最高约1.3亿美元不等。Cryptopolitan此前的报道统计到约1,816 BTC从超过5,200个地址被抽走,当时价值在1.14亿至1.16亿美元之间。
该缺陷可追溯到2021年3月的一次固件变更。Coldcard固件生成的一些助记词种子使用了软件随机数源而非设备的硬件生成器,攻击者在离线重建这些种子后抽走了钱包资金。Coinkite作为Coldcard硬件钱包的制造商,事后已修补固件,但风险随种子而非设备而存在:在旧种子下已暴露的代币仍面临风险,直至所有者将其转移至新种子——这也是白帽救援和恢复信托认领流程即使在修补后的固件已流通的情况下仍然重要的原因。

