朝鲜 BlueNoroff 利用虚假 Zoom 和 Teams 通话瞄准加密钱包
要点速览
- •JUMPSEC 恢复的暴露源代码显示,BlueNoroff 的虚假会议页面会在投放恶意软件前扫描浏览器中的加密货币钱包。
- •该钓鱼工具包会检查 Ethereum 钱包连接、包括 Solana 工具在内的非 EVM 钱包,以及 MetaMask 等已知浏览器钱包扩展。
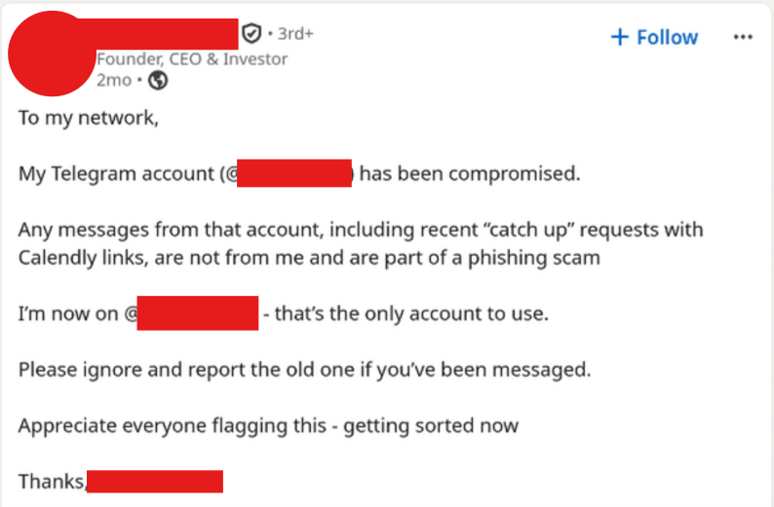
- •攻击者利用被劫持的 Telegram 账户和虚假 Calendly 邀请,将目标引导至仿冒的 Zoom 或 Microsoft Teams 会议页面。
- •Windows 载荷会收集系统和浏览器数据,而 macOS 载荷使用虚假安装程序,并从 Apple 的 Keychain 中窃取 Chrome 主密钥。
- •Arctic Wolf 识别出超过 20 个国家的 100 多名受害者,其中约 80% 从事加密或区块链金融工作。
朝鲜黑客组织 BlueNoroff 正在筛查加密货币钱包,然后决定攻陷哪些受害者,并利用虚假的 Zoom 和 Microsoft Teams 通话向持有私钥的人投放恶意软件。
英国安全公司 JUMPSEC 本周发布了对该行动的源代码分析,显示该组织的钓鱼工具包如何识别加密钱包、将结果传送到操作员面板,并利用社会工程提示向选定目标推送恶意软件。JUMPSEC 的分析可见于
这项攻击行动之所以重要,是因为浏览器钱包和消息账户往往与加密企业中的签名权限关系密切。如果攻击者能在投放恶意软件之前确认目标拥有钱包扩展或活跃的钱包连接,该行动就可以把更具侵入性的载荷留给最可能持有高价值访问权限的人。
BlueNoroff 在选择目标前扫描钱包
JUMPSEC 表示,在操作员将 JavaScript source maps 暴露在实时基础设施上之后,该公司得以恢复该工具包的真实源代码。这些文件详细说明了一套工作流程:目标一旦进入虚假会议页面,其浏览器就会开始被扫描。
据 JUMPSEC 称,该工具包会使用 EIP-6963 标准以及较旧的浏览器技术来搜索 Ethereum 钱包连接。它还会探测非 EVM 钱包,包括 Solana 工具。结果会被直接发送到操作员仪表板,而通话中的人员不会收到任何提示或警告。
在 Windows 设备上,恶意软件包含 Chrome、Edge、Brave、Opera、Vivaldi 和 Firefox 的浏览器扩展 ID 列表。攻击者利用这些 ID 检查 MetaMask 等已知钱包扩展。
这一流程使操作员能够查看检测到的钱包,决定哪些目标值得进行全面攻陷,并只向这些受害者发送载荷。诱饵高度依赖加密联系人之间的信任,把常规会议邀请和熟悉的消息账户变成攻陷链条的一部分。
攻击者首先接管一名加密联系人的 Telegram 账户,然后向虚假会议域名发送一封看似可信的 Calendly 邀请。每个被劫持的账户都会让操作员接触到该联系人更多的加密圈网络,从而形成下一批目标。
当虚假视频通话开始时,页面会要求受害者输入姓名并允许访问摄像头。摄像头画面随后会在后台被悄悄发送到攻击者的面板。
受害者会看到一个显示通话正在“waiting for other participants”的页面。随后操作员播放预录视频,并对受害者说:“Your mic isn’t working.” 之后会出现一条虚假的“Zoom SDK Update”消息。
JUMPSEC 表示,通话中显示的人脸并不是真实的。攻击者将 AI 生成的头像拼接到早前会议中捕捉到的身体动作上。
虚假的 Microsoft Teams 会议页面包含表情反应、设备设置、背景效果和钱包扫描功能。JUMPSEC 还在暴露的代码中发现了一个未完成的 Google Meet 克隆版本。
不同操作系统对应不同载荷
在 Windows 上,被复制的 ClickFix 命令会启动一个小型 PowerShell 加载器,用于下载 VBScript。该脚本随后添加 Microsoft Defender 排除项,并重启 Defender,以便让这一更改保持有效。
Windows 载荷会收集系统信息,在浏览器中搜索钱包扩展,并查找 Telegram Web 文件。它还可以接收后续阶段的载荷,不过研究人员未能完整恢复这些组件。
在 macOS 上,攻击者会投放一个虚假的 Zoom 或 Teams 安装程序,同时让窃取程序在后台静默运行。该窃取程序会从 Apple 的 Keychain 中收集系统数据和 Chrome 主密钥,然后通过 Telegram 发送这些信息。
安全研究人员识别出四个日期从 April 22 到 July 15 的 macOS 版本。Arctic Wolf 和 JUMPSEC 发现,在 May 31 至 July 14 之间发布了五个钓鱼工具包版本,完整攻陷耗时不到五分钟。
Arctic Wolf 的研究识别出超过 20 个国家的 100 多名受害者,其中 41% 位于 United States。April,Arctic Wolf 统计到自 late 2025 以来注册的 80 多个仿冒会议域名。
约 80% 的目标从事加密或区块链金融工作,45% 是创始人或 CEO。攻击发生的时间也与朝鲜的工作时间相吻合。
暴露的代码和域名数据为防御方提供了可监测的具体指标,包括虚假会议基础设施、浏览器中异常的钱包枚举行为,以及要求通过官方 Zoom 或 Microsoft Teams 渠道之外进行更新的会议页面。
BlueNoroff 是 Lazarus Group 的一个分支。Cryptopolitan 此前报道称,Lazarus 曾使用类似的 Telegram 和虚假日程安排诱饵,通过无文件 RemotePE 木马瞄准银行和加密公司,相关报道见 https://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/。

