Bitget遭黑客攻击损失达3.516亿美元,CEO排除私钥泄露可能
要点速览
- •攻击者利用后端钱包系统复制交易数据并触发转移资金的授权流程,Bitget已排除私钥被攻破的可能性。
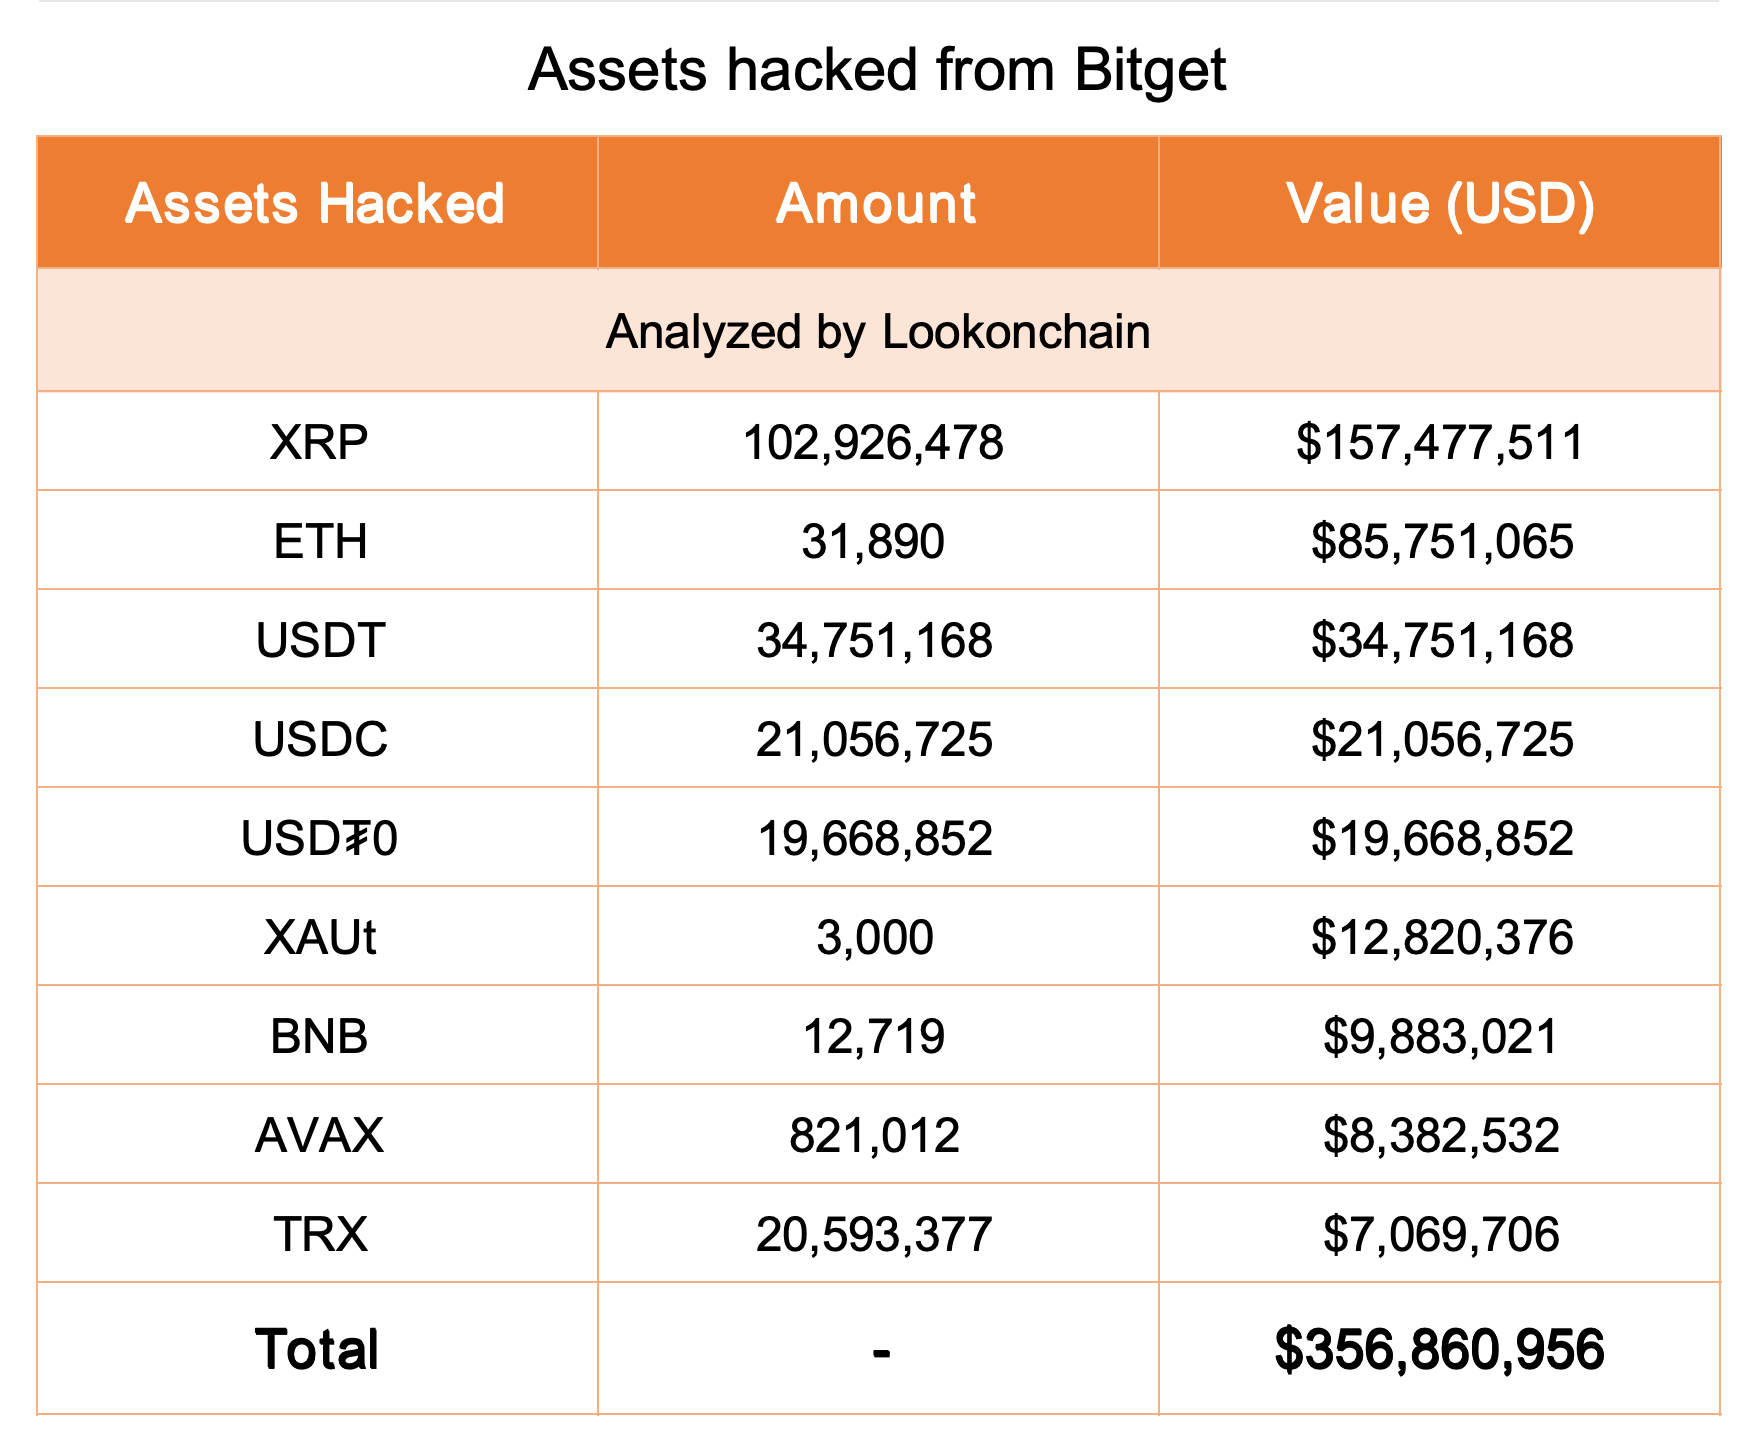
- •Lookonchain的链上分析发现,XRP和以太坊是受影响最严重的资产,受影响持仓包括价值1.5748亿美元的1.0293亿枚XRP和价值8575万美元的31,890枚ETH。
- •Bitget的监控系统于9月24日UTC时间18:31标记出未授权转账,公司表示损失已得到控制,冷钱包保持安全,不可能再有进一步的未授权转账。
- •提现已暂停,但充值和正常交易继续运行,Bitget的用户保护基金持有超过4.64亿美元,可用于覆盖投资者损失。
- •CEO Gracy Chen表示,已识别的IP地址显示出与朝鲜(DPRK)关联组织相符的VPN使用模式,朝鲜参与的可能性极高,但尚未给出恢复提现或发布完整技术报告的时间表。
Bitget表示,2026年9月24日发生的一起安全事件影响了交易所托管的约3.516亿美元数字资产。首席执行官Gracy Chen表示,攻击者入侵的是后端钱包系统,而非获取平台私钥。公司已暂停提现,同时保持充值和正常交易运行。
交易所在UTC时间18:31检测到未授权转账,并在数分钟内启动应急程序。据Bitget称,攻击波及部分热钱包和温钱包基础设施,而离线存储资产的冷钱包未受影响。Chen随后表示,公司已控制住该事件,并阻止了进一步的未授权转账。
攻击者瞄准后端钱包基础设施
2026年加密货币黑客攻击事件持续增多,据The Market Periodical此前的报道,行业上半年损失总额达13.2亿美元,而Bitget是最新一家遭遇攻击的大型交易所。据Chen介绍,攻击者入侵了Bitget钱包基础设施中的一个主要后端系统,随后利用该访问权限复制交易数据,并触发将资金转移出交易所需授权流程。
Chen表示:“私钥泄露已被排除。”由于私钥本身未被攻破,损失被控制在约3.51亿美元,阻止了攻击者签署新的转账并从平台转移更多资金。
Chen说:“损失控制已得到确认。不可能再有进一步的未授权转账。系统入侵的具体方法仍在积极调查中。一旦确认,将发布完整的技术报告。”
Bitget系统于9月24日UTC时间18:31标记出其热钱包的未授权转账。热钱包层级全天候在线并连接互联网。Chen表示,攻击者触及了温钱包层级,即完全在线的热钱包与完全离线的冷钱包之间的缓冲层——这种分层结构在整个行业很常见,旨在限制任何时刻暴露于在线环境的资产规模。她确认,Bitget的离线金库(即冷钱包)“依然完全安全”。
XRP和ETH位居受影响资产前列
区块链分析平台Lookonchain在X上发布的一篇帖子中分享的链上分析显示,Ripple的XRP和以太坊(ETH)是Bitget平台上受影响最严重的两种资产。据Lookonchain称,被盗资金包括价值1.5748亿美元的1.0293亿枚XRP和价值8575万美元的31,890枚ETH。
Lookonchain还列出了其他受影响持仓,包括3,475万枚USDT(约3,475万美元)、2,105万枚USDC(约2,105万美元)、1,967万美元以及3,000枚XAUt(约1,282万美元)。该事件还涉及价值988万美元的12,719枚BNB、价值838万美元的821,012枚AVAX,以及价值707万美元的2,059万枚TRX。
Bitget援引4.64亿美元保护基金
Chen在X上发布的一条消息中表示,Bitget的用户保护基金持有超过4.64亿美元,她说这一金额足以覆盖投资者的损失。她写道:“用户资金是安全的。您的账户余额准确无误,您的资产受到保护。”
目前提现已暂停,而充值和正常交易仍在运行。Chen表示,现将重新开放,团队能够应对任何挤兑。她指出,Bitget的散户交易量与Bybit相当,并认为该交易所能够承受超过3亿美元的损失,类似于Bybit承受15亿美元损失的能力。
Chen还表示,团队识别出的IP地址显示出与某个特定朝鲜(DPRK)关联组织相符的VPN使用模式,因此与朝鲜的关联“可能性极高”。调查人员和研究人员近年来在一些最大的加密货币交易所盗窃案中指认了与朝鲜相关的黑客组织。
Bitget已承诺重新开放提现并发布关于入侵方法的完整技术报告,但尚未提供两者的时间表。调查仍在进行中,损失估计或归因结论可能随着新证据的出现而变化。本文仅供参考之用。

