币安在63亿美元黑客攻击后恢复提现,从比特币网络开始
要点速览
- •币安已于周日开始分阶段重启提现,从比特币网络开始,覆盖根据用户需求选择的有限网络和资产,更多将在完成安全和就绪检查后添加。
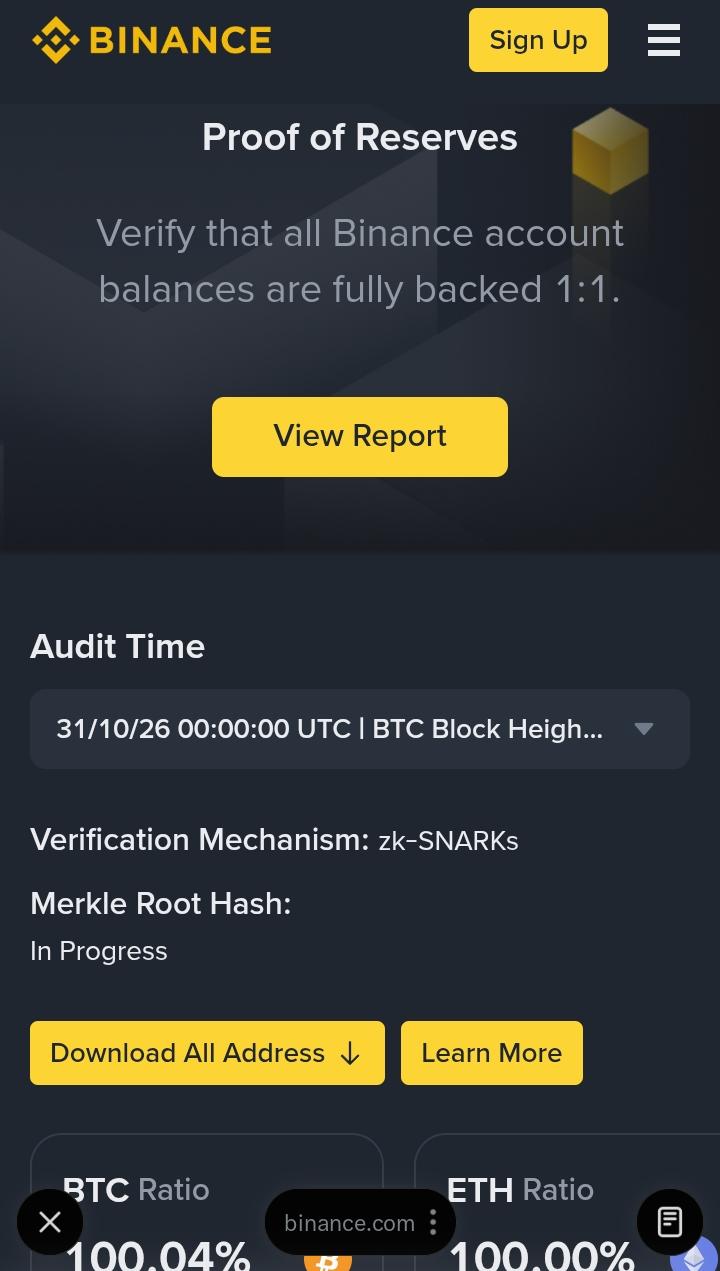
- •币安表示已用自有资金弥补约95%的损失,资金来自SAFU基金的部分动用及公司自有储备,并计划将SAFU补充至约10亿美元,完整的储备证明预计周二之前公布。
- •受影响的十大代币——BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD和ZEC——已获得全额支持,而剩余的5%位于流动性较低的代币中,按规模购买需要更长时间。
- •FBI以“TraderTraitor”名义将逾60亿美元的盗窃归咎于朝鲜,并与特勤局及国税局刑事调查部门协同,敦促企业屏蔽清单中公布的黑客地址的交易。
- •被盗资产中约30亿美元已在链上冻结,但调查人员在被入侵的工程师笔记本电脑之外还发现了其他入侵点,最终能追回多少(而非仅仅补足)仍是未知数。
在63亿美元黑客攻击迫使币安暂停提现不到三天后,币安已开始分阶段恢复提现,从比特币网络开始。该公司表示,目前已用自有资金弥补约95%的损失,较一天前的90%有所上升。
币安表示,第一阶段将于周日06:00至09:00 UTC之间开始,对应尼日利亚时间上午7点至10点。“被盗资金造成的财务影响将由币安承担,而不是我们的用户,”该公司在on X上的最新更新中表示。
第一阶段涵盖有限的网络和资产,根据过去一周的用户需求选择。币安表示,将在完成安全和就绪检查后添加更多网络和资产。充值在整个期间保持开放。实际上,这意味着随着各网络通过检查,可用范围将逐步扩大,而不是一次性全部开放。
建议用户查看提现页面或网络状态页面,确认所选资产和网络是否可用。币安警告称,在初始推出阶段可能出现延迟或处理时间延长的情况,并表示失败的提现可在稍作等待后重试。该公司将其做法描述为“受控的”。
币安还在on X上表示,已将新生成的钱包地址添加到其储备证明(Proof of Reserves)列表中,此后所有提现都将从这些地址进行处理。
币安已弥补多少损失?
币安表示,已弥补受影响金额中的60亿美元,覆盖比例在每次更新中不断上升:周五约为80%,周六为90%,目前约为95%。
根据该公司声明,受影响的十大代币已获得全额支持。这些代币是BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD和ZEC。剩余的5%位于该范围之外流动性较低的代币中,按所需规模购买需要更长时间。
资金来自其用户安全资产基金(SAFU)的部分动用以及公司自有储备,SAFU是币安期货保险基金的一部分。SAFU正是在此类场景中充当用户损失的兜底保障,其动用凸显了此次攻击的严重程度。币安随后在on X上表示,SAFU的转账已完成。该公司计划将SAFU补充至约10亿美元,完整的储备证明预计将在周二之前公布。
FBI 将此次攻击归咎于朝鲜
另一方面,FBI表示,朝鲜应对10月29日前后从该加密货币交易所窃取逾60亿美元资金的行为负责,该活动被称为“TraderTraitor”。TraderTraitor 是美国当局对与朝鲜相关的加密货币盗窃行动的称呼。币安对FBI网络部门的支持表示感谢。
FBI与美国特勤局及国税局刑事调查部门(IRS Criminal Investigation)协同工作,表示已观察到黑客主要将窃取资产转换为以太坊(Ether),并预计他们会通过去中心化金融(DeFi)和即时兑换服务进一步洗白资金。各机构正敦促私营企业屏蔽与黑客使用的地址相关的交易,FBI已公布一份地址清单。该清单为企业提供了筛查与被盗资金相关交易的实用方法。区块链分析公司TRM Labs和Chainalysis此前已将此次攻击与朝鲜联系起来。
尚不清楚的事项
币安表示,被盗资产中约30亿美元已在链上冻结。该交易所指出,补足资产并不等同于追回资产,并表示正与执法部门和合作伙伴合作进行追回工作。
据路透社报道,该公司的初步评估指向一台被入侵的工程师笔记本电脑。其随后表示,调查人员发现了“其他入侵点”,联席CEO Richard Teng 将此次事件描述为一起涉及旨在删除证据的恶意软件的“复杂攻击”。
币安此前曾表示,预计将在约48小时内分享更多技术发现。其现在表示,将在调查完成后发布事件后报告。冻结的约30亿美元资产中最终能追回多少——而不仅仅是补足——仍是尚未解决的核心问题。

