币安已补足60亿美元被盗资产中的90%,提现今日恢复
要点速览
- •币安已补足周四被盗约63亿美元资产中的90%,高于此前更新的80%,动用了SAFU基金、合约保险基金和公司自有资金。
- •交易所计划于11月1日起分阶段恢复用户提现,此前因联网热钱包于周四约UTC 20:05被攻破而暂停提现。
- •受影响的10大代币(包括BTC、ETH、USDT、BNB和SOL)已获得100%全额支持,持有者可通过预计周二完成的新储备证明验证1:1的资产支持。
- •约30亿美元的被盗资产已在链上冻结,SAFU动用中包含一笔链上可见的7,499 BTC转账,该基金将补足至约10亿美元。
- •调查发现了更多入侵点,涉及一台被攻破的工程师笔记本电脑,未发现私钥泄露的证据;TRM Labs和Chainalysis的分析师已将此次攻击与朝鲜关联起来。
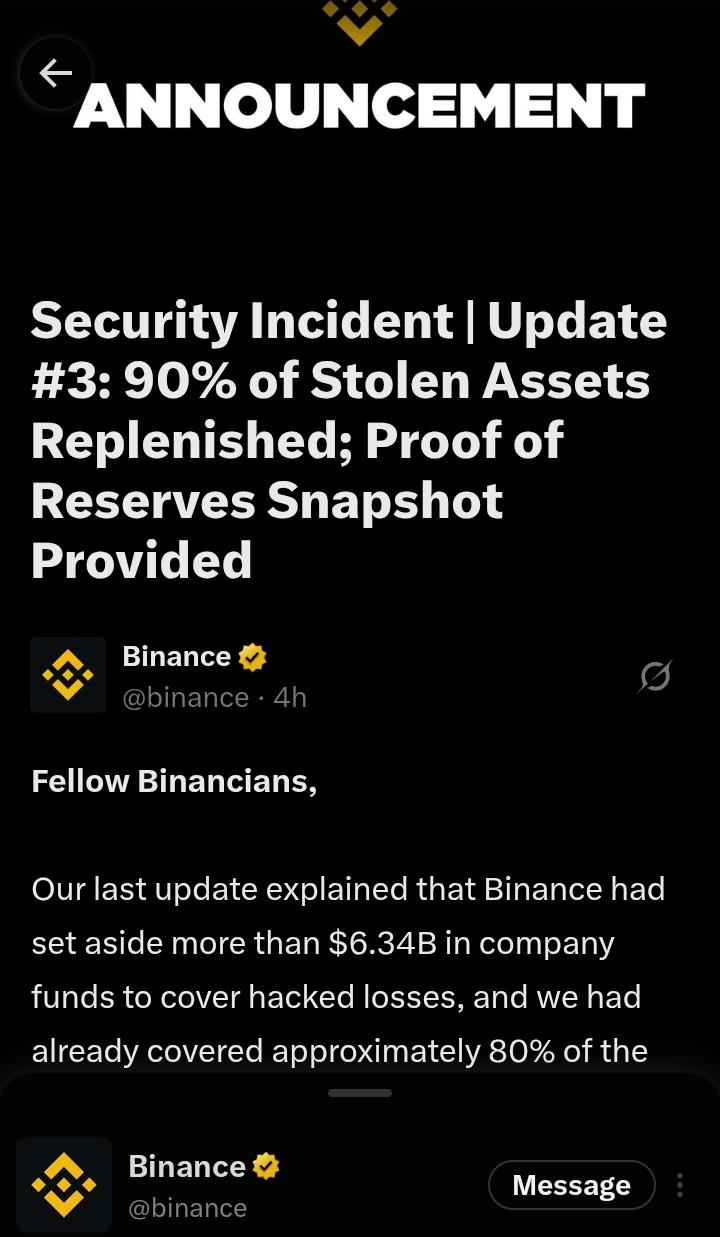
币安透露,已补足周四被盗约63亿美元资产中的90%,高于此前更新的80%。如最终确认,这一数字将超过有记录以来规模最大的加密货币盗窃案——2025年2月Bybit被盗的约15亿美元,调查人员同样将那起攻击与朝鲜联系起来。该交易所计划于11月1日恢复提现,并表示将以分阶段方式进行。
“我们目前已补足被盗资产的90%,并承诺覆盖剩余的10%。我们的用户不会承担此次事件的财务损失,”币安联席CEO Richard Teng周六在X上表示(帖子)。
在其第三次也是最新一次更新中,币安表示,受影响的10大代币已获得“100%全额支持”,分别是BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD和ZEC。其余10%为该组之外的流动性较低代币,可能需要更长时间筹措。
补偿资金的来源
币安表示,动用了三个资金来源补偿被盗资产:部分动用其用户安全资产基金(SAFU)、部分合约保险基金,以及公司自有资金。
公司随后在一条X帖子中确认SAFU转账已完成,并指出区块链上可见的7,499 BTC转账。该转账可通过币安确认的一个比特币地址查看(区块链浏览器)。
SAFU是2018年7月设立的应急储备金,用于应对安全漏洞等事件。该基金由在阿布扎比受监管的清算机构Nest Clearing and Custody Limited托管。币安表示,将把该基金补足至约10亿美元。
合约保险基金用于保护交易者免受破产仓位的亏损,并限制强制平仓(即自动减仓)。币安表示,仅动用了超出基金所需规模的部分,剩余余额属于监管要求。该交易所表示,基金目前仍高于要求的覆盖水平,尽管任何交易所都无法完全避免自动减仓。
提现与储备证明
币安在攻击发生后暂停了提现。公司称攻击始于周四其热钱包被攻破,时间约为UTC 20:05。热钱包需保持联网以处理日常转账,因此相比交易所通常用于存放大部分客户资金的离线冷存储更易暴露。充值及其他未受影响的服务一直保持正常运行。
该交易所此前曾表示预计将在48小时内恢复提现,现在表示提现将于11月1日起分阶段重新开放。
币安还发布了新的储备证明快照,于周六UTC午夜时点生成。FTX于2022年倒闭后,储备证明披露在各大交易所广泛普及。完整的零知识证明预计需要40至50小时生成。公司表示,10种覆盖代币的持有者届时将能够验证至少1:1的资产支持,预计可在周二完成。在早前的一次更新中,币安曾表示结果将于周一出炉。
调查仍在进行中
币安的初步评估指向一台被攻破的工程师笔记本电脑。其第二次更新称,进一步调查“发现了更多入侵点”。Teng将此次事件描述为一场“复杂攻击”,涉及被攻破的笔记本电脑以及旨在删除证据的恶意软件。币安表示,未发现钱包私钥泄露的证据。此类私钥一旦被攻破,攻击者将可直接控制其保护的资金。
据币安称,约30亿美元的被盗资产已在链上冻结。链上冻结依赖于支持地址黑名单的代币发行方——这一能力在稳定币发行方中较为常见——而比特币等无发行方的资产无法通过这种方式冻结。该数字与90%的补偿数字相互独立,后者反映的是资产被替换而非被追回。
币安的更新尚未指明攻击者身份。据TechNext24此前的报道(报道),TRM Labs和Chainalysis已将此次攻击与朝鲜关联起来。币安表示,预计将在第二次更新后约48小时内分享更多技术发现,并将发布完整的复盘报告。

