600万美元从由7名神秘签名者控制的加密金库中不翼而飞
要点速览
- •一个新加入金库白名单的合约借出 1,783.067 枚 aBaswstETH 凭证代币,并通过 Base 上的 Aave 赎回约 1,783 枚 wstETH,Exvul 统计到六笔独立流出。
- •该金库的实际运营所有者是一个约 324 天前创建的 3-of-7 Safe 多签钱包,但该 Safe 及其七名签名者地址均未被公开识别,也没有协议认领该金库。
- •安全公司尚未确认确切的授权失效原因,此次事件并未涉及 Base 链本身或任何已确认的核心合约遭入侵。
- •Blockaid 发现攻击时已有约 202 万美元流出合约,约40分钟内损失超过 600 万美元。
- •系统性风险目前看来已被控制,但被盗 wstETH——去中心化金融借贷中广泛使用的抵押资产——的抛售可能对其锚定价格构成短期压力。
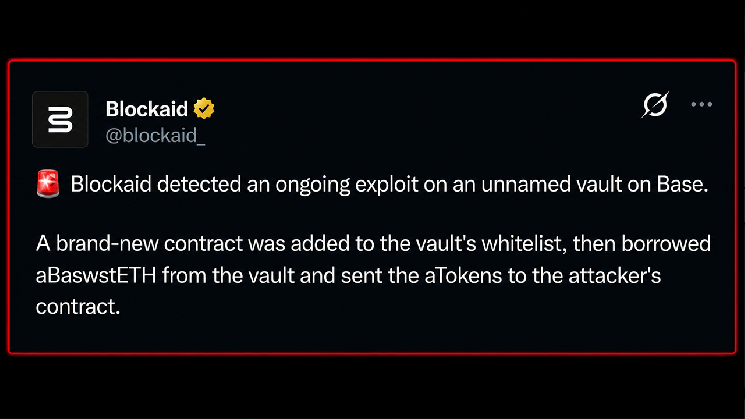
10月4日 09:21 UTC,安全公司 Blockaid 检测到看似针对 Base(Coinbase 的以太坊二层网络)上某金库的活跃攻击。当时,已有约 202 万美元流出该合约。约40分钟内,损失攀升超过 600 万美元,安全研究人员追踪到约 1,783 枚 wstETH 被转出金库。
更耐人寻味的是,目前没有任何协议出面认领该金库的所有权。其表面控制者是一个 3-of-7 Safe 多签钱包,其七名签名者身份均不明,使这个数百万美元的案发现场没有一个公开确认的主人。这类 Safe 是链上运作的常见工具——需要多个不同密钥共同批准单笔交易的共享合约钱包,通常用于保管协议金库和管理权限。
六笔流出,一个新加入白名单的合约
PeckShield、CertiK 和 Exvul 给出的统计结果基本一致。据这些安全公司称,1,783.067 枚 aBaswstETH——代表存入 Base 的包装质押以太坊的 Aave 凭证代币——从金库被借出,并通过 Base 上的 Aave 赎回为约 1,783 枚 wstETH。
实际上,一个新创建的合约被添加到金库的白名单中,借出这些凭证代币,将其转移到攻击者控制的合约,并通过 Aave 赎回底层 wstETH。Exvul 统计到六笔独立的流出。
然而,确切的授权失效原因仍未确认。安全公司并未表示任何核心合约遭到入侵,这次也不是对 Base 链本身的攻击。关于被盗钱包或某个特定 Aave 头寸的猜测,目前仍只是猜测。在获得确认的说法之前,核心悬念是:这个新创建的合约究竟是如何被列入金库白名单的。
一个没有名字的七签名者 Safe
链上记录让这个谜团愈发难以忽视。被盗金库是一个 OpenZeppelin 透明代理,其所有者指向一个约 324 天前创建的 Safe。该 Safe 需要七分之三的签名才能执行操作——这一阈值设计旨在确保单一密钥泄露无法独自转移资金——但它没有公开的协议名称,追踪该事件的安全公司也未能公开识别其七名签名者地址中的任何一个。
升级权限是独立的,在金库与最终控制者之间又增加了一层合约。目前,链上可见的实际运营所有者是这个匿名的 3-of-7 Safe。被盗代理合约地址为 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC,其 Safe 所有者地址为 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4。Basescan 和 Arkham Intelligence 确认后者是通过 Safe Proxy Factory 1.4.1 创建的 Safe 代理。
这一区别对于调查人员的实际掌握情况至关重要。他们可以看到金库、其所有者合约、七个签名地址以及代币流向。但他们看不到的是这些地址背后的人类组织,也无法确定白名单变更是源于凭证被盗、白帽黑客行为、权限配置错误,还是其他未知漏洞。目前没有任何公开团队出面填补这一空白。
系统性风险目前看来已被控制,但被盗 wstETH——Lido 的包装流动性质押代币,在去中心化金融借贷市场中被广泛用作抵押品——的抛售可能对其锚定价格构成短期压力。剩下的是一幅耐人寻味的图景:约 600 万美元不翼而飞,链上调查人员能够追踪资金被抽走的机制,七个签名地址就在明处——而控制这些地址的人却在整个事件中明显缺席。
此事仍在发展中。尚无协议认领该金库,也没有人公布关于漏洞或密钥泄露的确认说法。值得关注的未决事项包括:任何识别 Safe 签名者或金库背后协议的披露、安全公司对白名单变更如何获得授权的确认,以及赎回的 wstETH 在链上的进一步动向。随着新信息的出现,将补充更多细节。

