Bankr X 账号被盗并推广虚假空投链接后,BNKR 下跌
要点速览
- •攻击者获得了 Bankr 的 @bankrbot X 账号访问权限,并利用该账号推广虚假空投链接。
- •Bankr 开发者表示,该账号受设备端 passkey 保护,并请求 X 协助调查此次入侵。
- •团队敦促用户避开被入侵账号分享的链接,并通过真实的 Bankr 渠道核实更新。
- •Bankr 开发者鼓励用户在其 Bankr 账号上启用多因素认证。
- •该事件对 $BNKR 造成压力,但 Bankr 尚未披露用户资金、钱包或协议基础设施遭到入侵。
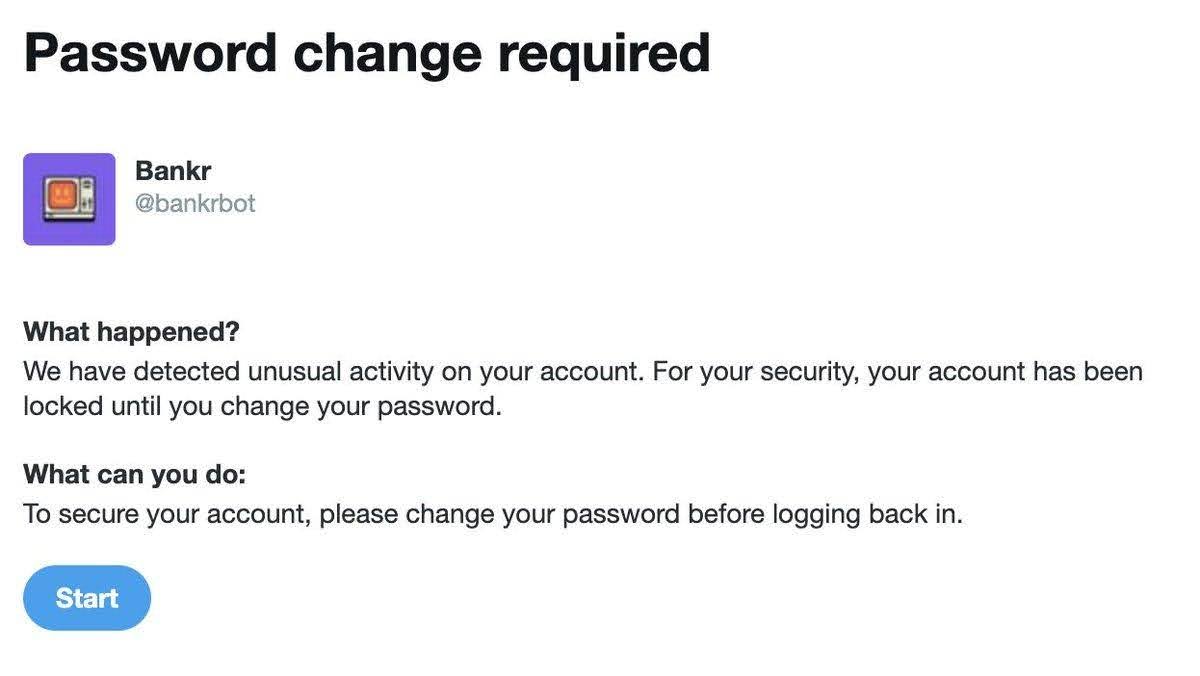
Bankr 的官方 X 账号遭到入侵,并被用于发布欺诈性空投链接,引发安全担忧,因为该账号被描述为受设备端 passkey 保护,而不是使用传统密码。
Bankr 开发者 deployer 表示,团队已失去对 @bankrbot 账号的控制权后,该事件在加密社区引发关注。随后,该账号开始发布虚假空投推广内容,引起 $BNKR 持有者担忧,并在团队着手删除恶意帖子和调查入侵事件期间,加剧了该代币的抛售压力。
Bankr 确认 X 账号遭到入侵
根据 Bankr 开发者 deployer 分享的声明,攻击者获得了 @bankrbot X 账号的访问权限,并利用该账号发布欺诈性空投推广内容。
🚨 the @bankrbot X account has been compromised and is publishing fake airdrop links despite being secured with an on-device passkey. @X @nikitabier please remove the the fake airdrop posts and help us determine how this account was compromised even with a passkey. — deployer (@0xDeployer) July 25, 2026
该开发者公开向 X 及 X 高管 Nikita Bier 求助,请求他们删除恶意内容,并协助查明该账号为何在使用 passkey 的情况下仍遭到入侵。
在确认账号遭到入侵之前,团队已经报告称自己被锁定在账号之外,且无法通过标准恢复方式重新获得访问权限。几天后,虚假空投消息再次出现在该账号主页上,令一些可能认为这些帖子真实有效的用户感到困惑。
对于加密项目而言,官方 X 账号通常是发布产品更新、代币相关通知和用户支持提醒的主要渠道。因此,当攻击者利用已验证或用户熟悉的项目账号推广可耗尽钱包资金的链接时,账号恢复和快速删除恶意帖子尤为重要。
虚假空投帖子引发安全担忧
欺诈性空投活动仍是加密行业常见的攻击方式。诈骗者经常利用被入侵的社交媒体账号分发链接,这些链接旨在窃取钱包凭证、转走资金,或诱骗用户签署恶意交易。
在此次事件中,据称该账号使用了设备端 passkey,这进一步引发了外界对攻击者如何获得访问权限的担忧。Passkey 通常旨在减少对传统密码的依赖,但该事件凸显出,社交媒体账号安全仍可能受到会话劫持、钓鱼攻击、内部人员入侵、第三方集成或平台层面漏洞等因素影响。
目前尚未解决的关键问题是攻击路径。在 Bankr 或 X 确认该账号如何遭到访问之前,用户掌握的信息仍主要限于团队的公开警告以及可见的虚假空投帖子。
团队敦促用户加强账号保护
此次入侵发生后,Bankr 开发者鼓励用户在其 Bankr 账号上启用多因素认证(MFA)。团队表示,该事件表明,仅依赖社交媒体平台提供的安全工具,可能不足以保护与加密相关的资产和通信。
团队还建议用户避开此前由被入侵渠道分享的任何空投链接,并通过真实的 Bankr 通信渠道核实信息。在涉及社交账号的加密安全事件中,直接访问已知官方网站,并通过多个渠道进行独立核验,有助于降低遭遇冒充攻击的风险。
BNKR 面临市场压力
此次安全事件很快影响了 $BNKR 的市场表现。围绕被盗账号的不确定性随后引发该代币波动加剧,因为涉及虚假赠币或钓鱼活动的安全相关新闻,通常会促使用户和投资者在采取进一步行动前寻求更多信息。
此次入侵似乎涉及的是 Bankr 的 X 账号,而不是 Bankr 的底层系统。截至原始报道提交时,团队尚未披露任何涉及用户资金、钱包或协议基础设施遭到入侵的情况。
尽管如此,该事件仍凸显了加密领域官方社交媒体账号相关的风险:被入侵的渠道可能被用于传播恶意链接,并冒充合法项目通信。后续是否能获得更清晰的信息,将取决于 Bankr 或 X 是否提供有关账号恢复、删除欺诈性帖子,以及攻击者如何绕过或规避该账号所称 passkey 保护机制的细节。

